מערך הדיגיטל מזהיר: מסך "אני לא רובוט" מזויף משמש להשתלטות על מחשבים
מערך הדיגיטל הלאומי מזהיר מקמפיין ShadowCaptcha שזוהה ב-45 מדינות, כולל ישראל. אתרים לגיטימיים שנפרצו מציגים אימות מזויף שמבקש מהמשתמשים להדביק פקודה במחשב

מערך הדיגיטל הלאומי מזהיר הערב (חמישי) מפני התגברות קמפיין התקיפה הבין-לאומי ShadowCaptcha, שבו מוצגים למשתמשים מסכי "אני לא רובוט" מזויפים כדי לגרום להם לבצע בעצמם פקודות זדוניות. לפי ההודעה, ניסיונות תקיפה זוהו ב-45 מדינות, כולל בישראל, ארה"ב, שוודיה, אוסטרליה ועוד, ומאות אתרים נפרצו בעולם, אך המערכות הממשלתיות לא נפגעו ופועלות כסדרן.
"קמפיין ShadowCaptcha ממחיש כיצד התוקפים משכללים את שיטות הפעולה שלהם", אמר תא"ל במיל' נתי כהן, מנכ"ל מערך הדיגיטל הלאומי. "הם הופכים את מסך 'אני לא רובוט' המוכר למלכודת, וכעת משתמשים גם בתשתיות בלוקצ'יין כדי להעביר קוד זדוני ולהקשות על איתורו. לציבור חשוב לזכור כלל פשוט: מבחן CAPTCHA אמיתי לעולם לא יבקש מכם לפתוח חלון במחשב או להדביק פקודה - פעלו בהתאם להנחיות מערך הדיגיטל הלאומי".
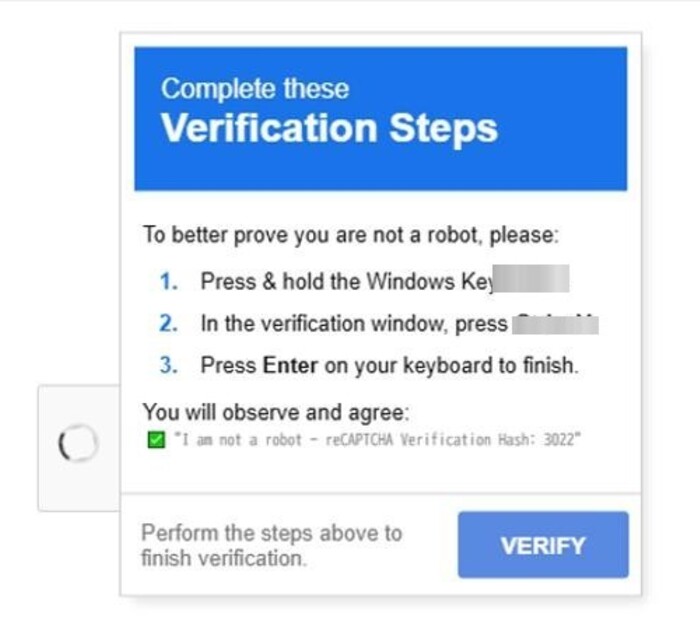
ביחידה להגנת הסייבר בממשלה (יה"ב) במערך הדיגיטל הלאומי מסבירים כי במסגרת הקמפיין התוקפים מציגים מסך אימות מזויף גם באתרים לגיטימיים שנפרצו, ומנחים את המשתמש להעתיק ולהדביק פקודה בחלון במחשב. ביצוע ההוראות מוריד תוכנה זדונית שמאפשרת לתוקפים להשתלט על המחשב, לגנוב מידע, לכרות מטבעות דיגיטליים ולדרוש כופר.

במתכונת החדשה שנצפתה בימים האחרונים, התוקפים משתמשים גם ברשתות בלוקצ'יין ציבוריות כצינור להעברת הקוד הזדוני. לפי מערך הדיגיטל, השיטה הזאת מקשה על מערכות האבטחה לזהות ולהסיר את האיום.
במערך מדגישים כי מבחן CAPTCHA אמיתי מתבצע רק בתוך הדפדפן, באמצעות סימון תיבה או בחירת תמונות. במסגרת מבחן כזה המשתמש לא אמור לפתוח חלון פקודות במחשב, ללחוץ על צירופי מקשים או להדביק טקסט. האתרים שנפגעו כוללים אתרי אי-קומרס, בריאות, פיננסים ותיירות; שמות האתרים לא פורסמו משום שעדיין מתבצעת עבודה להקשחת האבטחה שלהם.