אסוס הגיבה אחרי שעות והזהירה: "ייתכן שנחשף מידע אישי של לקוחות"
לקוחות בכל העולם, וגם בישראל, קיבלו היום הודעת פוש שבה נטען כי מערכות אסוס נפרצו. כעת החברה מגיבה ומבקשת לא ללחוץ על הקישור, ומציינת כי סיסמאות ופרטי אשראי לא נפגעו לפי הידוע לה. עם זאת מסרה: "ייתכן שנחשף מידע אישי בסיסי, כולל שם ופרטי יצירת קשר"
פורסם:
לקוחות של קמעונאית האופנה הבריטית אסוס (ASOS), בהם משתמשים בישראל ובמדינות נוספות, קיבלו הבוקר התראת פוש חריגה ישירות באפליקציה, שבה נטען כי מערכות החברה נפרצו. ההודעה נפתחה בכותרת "ASOS HACKED", וכללה איום בהדלפת מידע ממי שנראים כקבוצת תוקפים המנסה לסחוט כספים מהחברה.
"לכבוד ממונה הגנת הפרטיות (DPO) וצוות ה-IT של אסוס (ASOS), פרצנו באופן מלא לחשבון ה-Snowflake שלכם", נכתב בהתראה שנשלחה למשתמשים. "צרו איתנו קשר, או שנדליף אותו". ההודעה כללה גם קישור לצ'אט בטלגרם.
פלטפורמת Snowflake משמשת חברות קמעונאיות רבות לאחסון, עיבוד וניתוח נתוני לקוחות, ומקושרת גם למערכות שליחת התראות. בעבר נקשרה הפלטפורמה למתקפות סייבר שפגעו בחברות ענק כמו Ticketmaster, AT&T ו-Advance Auto Parts. בנוסף, סנואופלייק מארחת את Simon AI, מערכת האוספת נתוני התנהגות, עסקאות ומידע דמוגרפי של לקוחות לכדי פרופיל אחיד, מה שהעלה חשש לחשיפת נתונים דוגמת מידות בגדים ומידות גוף אם אכן הושגה גישה מלאה.
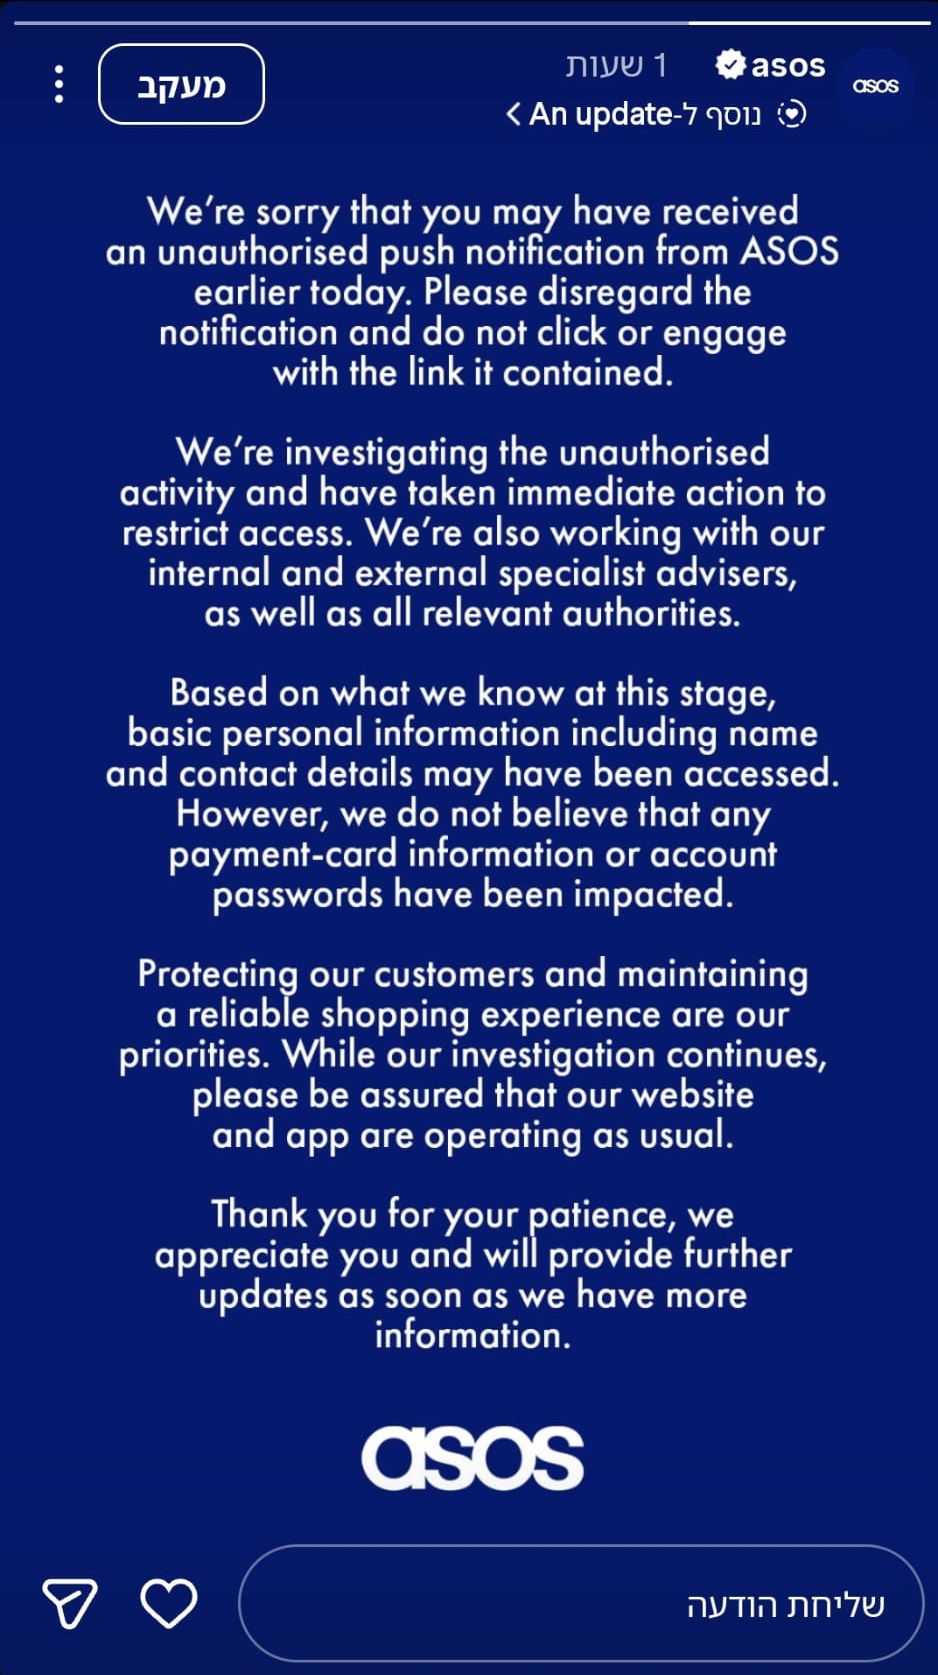
אסוס אישרה את פרטי האירוע בהצהרה רשמית ובסטורי באינסטגרם, שבו קראה ללקוחות שלא ללחוץ על הקישור או להגיב לו: "אנו מתנצלים על כך שייתכן שקיבלתם מוקדם יותר היום התראת Push לא מורשית מ-ASOS. אנא התעלמו מההודעה ואל תלחצו או תגיבו לקישור שהיא הכילה".
פרסומת
בהודעה מפורטת יותר שנמסרה מטעם החברה צוין: "אנו חוקרים פעילות בלתי מורשית הנוגעת לפלטפורמות צד שלישי המשמשות אותנו לתקשורת עם לקוחות. נקטנו פעולה מיידית להגבלת הגישה לפלטפורמות ההתראות, ואנו עובדים עם יועצים ומומחים פנימיים וחיצוניים, לצד כל הרשויות הרלוונטיות. בהתבסס על מה שידוע לנו בשלב זה, ייתכן שנחשף מידע אישי בסיסי, כולל שם ופרטי יצירת קשר. עם זאת, איננו סבורים שפרטי כרטיסי תשלום או סיסמאות לחשבונות נפגעו".
עוד הדגישה החברה כי פעילות המסחר באתר ובאפליקציה נמשכת כסדרה, וכי היא מחזיקה בכיסוי ביטוחי מתאים: "ברשותנו ביטוח סייבר אצל ספק גלובלי גדול, כולל ביטוח המשכיות עסקית. מוקדם מדי לאמוד את ההשפעה הפוטנציאלית על המסחר".
פרסומת
בעקבות הדיווחים שהחלו להתפשט ברשתות החברתיות, מניית אסוס צנחה בכ-12%. על פי הדיווחים, מערך הסייבר הלאומי של בריטניה (NCSC) הציע סיוע לחברה בניהול האירוע, המצטרף לשורת תקיפות סייבר שחוו בעבר קמעונאיות בריטיות גדולות כמו M&S, Co-Op ו-Harrods.
"מדובר באחד מאירועי הסייבר הבולטים והגלויים שראינו לאחרונה", אומר ל-mako עידן אברמוב, CTO בחברת קומסקיור, המפיצה הבלעדית של ESET בישראל. "העובדה שהתוקפים הצליחו לשלוח התראת פוש ישירות למשתמשי אפליקציית אסוס מצביעה על כך שהם השיגו גישה לפחות לחלק מהמערכות המחוברות של החברה, אם כי בשלב הזה עדיין אין הוכחה מלאה לכל הטענות שלהם לגבי היקף הפריצה".
אברמוב מוסיף כי "הבחירה לפנות ישירות למשתמשי האפליקציה נועדה בעיקר להפעיל לחץ על ASOS ולהמחיש עד כמה רחבה הגישה של התוקפים למערכות החברה, ככל הנראה כחלק מניסיון לייצר מנוף לדרישת כופר". הוא המליץ למשתמשים להימנע מלחיצה על ההתראה, לא ליצור קשר עם ערוצי התוקפים, ולהסתמך אך ורק על העדכונים הרשמיים מטעם החברה.
מצאתם טעות לשון?