גם בישראל: ההודעה המלחיצה שקיבלו משתמשי אסוס
בהודעת פוש שנשלחה למשתמשים נטען כי נפרצה סביבת הדאטה של החברה, לצד איום בהדלפה וקישור לטלגרם. אסוס טרם פרסמה תגובה רשמית, המניה ירדה ב-11%. אם קיבלתם את ההודעה הזאת, אל תלחצו על כלום והחליפו סיסמאות מיד
פורסם:
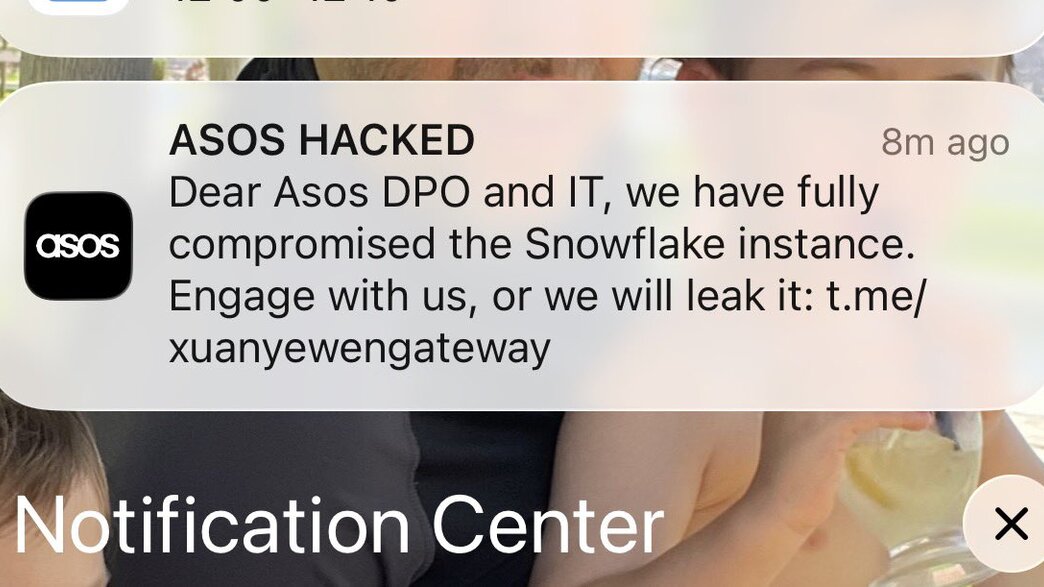
לקוחות של אסוס (ASOS), גם בישראל, קיבלו היום (שלישי) הודעת פוש חריגה באפליקציה, שלפיה מערכות החברה נפרצו. בהודעה, שנשלחה למשתמשי האפליקציה, הופיע תחילה הכיתוב ASOS HACKED ובהמשך איום על החברה סביב הדלפה אפשרית.
"לכבוד ממונה הגנת הפרטיות (DPO) וצוות ה-IT של אסוס (ASOS), פרצנו באופן מלא לחשבון ה-Snowflake שלכם", נכתב בהודעה. "צרו איתנו קשר, או שנדליף אותו". ההודעה כללה גם קישור לצ'אט בטלגרם.
DPO הוא ממונה הגנת המידע בארגון, האדם שאחראי לשמירת מידע של לקוחות. Snowflake היא פלטפורמת ענן המשמשת לאחסון, עיבוד וניתוח נתונים, שגם מאפשרת לחברות לשלוח הודעות פוש. סנואופלייק מארחת את Simon AI, שאוספת נתוני התנהגות, עסקאות ומידע דמוגרפי של הלקוח לפרופיל אחד. נתונים אלה, כולל מידות בגדים ואף מידות גוף, עלולים היו להיחשף בפריצה לכאורה.
אסוס טרם פרסמה הודעה רשמית בנוגע לפריצה המדווחת, כך שלא ברור איזה מידע של לקוחות עשוי היה להיפגע, אם בכלל.
אם קיבלתם גם אתם: אל תלחצו על ההתראה הזו, ואל תיכנסו לקישור הטלגרם שמופיע בה.
בשלב זה לא ברור לכמה לקוחות נשלחה ההודעה, אך לפי הדיווח היא הגיעה לפחות למספר גדול של משתמשי האפליקציה. ASOS לא הגיבה מיד לבקשת תגובה, ועדיין לא פרסמה הודעה על ההתראה או על מתקפת סייבר אפשרית בחשבונות הסושיאל שלה.
פרסומת
לאסוס יש 17 מיליון לקוחות בשנה ביותר מ-150 מדינות, ירידה קלה לעומת השנה שעברה, אז 19.7 מיליון איש קנו באתר. החברה דיווחה על הכנסות של £2.5 מיליארד ב-2025, לעומת £2.9 מיליארד בשנה שלפניה, ועל הפסד תפעולי של £212 מיליון בשנה שעברה. מניית החברה נפלה ב-11% לאחר ההתראה באפליקציה, נכון לכתיבת שורות אלו.
לפי Downdetector, ישנם כ-500 איש שדיווחו על תקלה באתר, אך מבדיקה שלנו נראה שהוא עדיין עובד.
"מדובר באחד מאירועי הסייבר החמורים שראינו בתקופה האחרונה"
"מאחורי פלטפורמת ענק כמו אסוס פועלת מערכת מורכבת שמנהלת שירותי לקוחות, הזמנות, שרשראות אספקה וניתוח נתונים. כרגע נראה שהתוקפים השיגו גישה לסביבה הדיגיטלית, אך היקף החדירה האמיתי עדיין נבדק. ייתכן שהם השיגו גישה רק למערכת ההתראות שדרכה נשלחו ההודעות המלחיצות, אך אם הדיווחים על פריצה למערכת 'סנואופלייק' נכונים – מדובר באחד מאירועי הסייבר החמורים שראינו בתקופה האחרונה", אומר ירין פיניאן, סמנכ"ל מוצר בחברת הסייבר הישראלית Upwind.
פרסומת
"סנואופלייק היא למעשה הלב הפועם שבו יושב כל הדאטה של החברה. השגת הרשאות ניהול בסביבה כזו היא אירוע חריג ביותר, שמשמעותו גישה למידע רגיש מאוד: היסטוריית הזמנות, פרטי אשראי, כתובות מגורים ופרטים אישיים של מיליוני לקוחות. אומנם לא מדובר בבנק, אבל זהו מאגר מידע עצום. אם התוקפים הצליחו להשתלט גם על מערכת ההתראות וגם על סנואופלייק - ייתכן שהם נמצאים כרגע בשליטה מלאה על אסוס.
איך מחדל כזה קורה? לדברי פיניאן, לרוב, לא מדובר בפריצה מתוחכמת במיוחד. זה יכול להתחיל מטעות אנוש של עובד, הגדרה שגויה או קובץ ששותף בטעות. ההבדל הוא שבעידן הבינה המלאכותית, התוקפים מפעילים סורקים אוטומטיים שסורקים את האינטרנט במהירות שיא. בעבר, פרצה כזו יכלה להיות באוויר במשך חודשים עד שהיו מנצלים אותה. היום, ברגע שנוצרת חולשה - התוקפים עולים עליה בתוך שניות.
אושר כהן, מייסד חברת הסייבר YO SECURE, מוסיף: "האירוע של ASOS בהחלט צריך להדליק נורה אדומה. לפי מה שידוע כרגע, התוקפים טוענים שהם הצליחו להגיע למערכות המידע של החברה, ואפילו השתמשו באפליקציה של ASOS כדי להעביר מסר ישירות ללקוחות. זה כבר הופך את האירוע להרבה יותר משמעותי.
פרסומת
"מה שכן צריך להטריד את הלקוחות כבר עכשיו זה ניסיונות ההתחזות שכנראה יגיעו בעקבות הפרסום. כשיש אירוע כזה, מהר מאוד מתחילות הודעות בסגנון 'החשבון שלך נפרץ, לחץ כאן כדי לאבטח אותו' או 'צריך לעדכן את פרטי האשראי'. דווקא שם אנשים יכולים ליפול. לכן ההמלצה היא פשוטה: לא ללחוץ על קישורים שמגיעים במיילים או בהודעות בשם ASOS. אם רוצים לבדוק משהו בחשבון, להיכנס ישירות לאפליקציה או לאתר. מי שמשתמש באותה סיסמה גם באתרים אחרים, כדאי שיחליף אותה".
אז מה עושים עכשיו אם אתם לקוחות של אסוס?
- החליפו סיסמאות מיד: גם באסוס, ובעיקר בכל אתר או שירות אחר שבו אתם משתמשים באותה הסיסמה בדיוק.
- אל תלחצו על שום לינק: חייבים להיות ערניים במיוחד. אין לפתוח שום קישור, מייל או הודעה שמגיעים לכאורה מאסוס בתקופה הקרובה.
- המתינו להודעת הרגעה רשמית: עד שאסוס לא מוציאה הודעה רשמית שהאירוע נשלט, המערכות נקיות ולתוקפים אין גישה לדאטה - אל תבצעו שום פעולה דרך הודעות מהחברה. קיים חשש ממשי שהתוקפים ישתלו כפתורים או קישורים זדוניים שישאבו מכם נתונים נוספים.
- הימצאות האפליקציה על המכשיר אינה מסוכנת בפני עצמה: הפריצה, ככל הידוע, היא לשרתי החברה ולא למכשירים הפרטיים של המשתמשים.
מצאתם טעות לשון?