ההצפנה לא נפרצה, אבל הדלת נשארה פתוחה: איך תגנו על חשבון הוואטסאפ שלכם?
דליפת ההתכתבויות המיוחסות ליועץ ראש הממשלה יונתן אוריך עוררה מחדש את השאלה איך דולף מידע מאפליקציה מאובטחת. מומחי אבטחה מסבירים מדוע חיבור כלי AI, קוד שנכתב במהירות והרשאות לשירותים חיצוניים עוקפים את ההצפנה מקצה לקצה — ומציגים שורה של צעדים פשוטים שימנעו גישה לחשבון שלכם
דיגיטל
makoפורסם:
בתחילת השבוע פורסמו באתרים פיראטיים התכתבויות וואטסאפ שיוחסו ליועץ ראש הממשלה, יונתן אוריך, עם שבעה גורמים, כאשר אוריך הגיש תביעה נגד משתמשים ברשת X ששיתפו את ההתכתבויות או את כתובת האתר, שלאחר מכן גם ירד מהרשת. בהמשך השבוע הגיע לידי עיתונאים קובץ אקסל ובו התכתבויות נוספות שיוחסו לו, בין היתר עם שרה ויאיר נתניהו.
ההדלפות לכאורה מגיעות לאחר ש"הארץ" חשף כי אוריך פיתח בעזרת בינה מלאכותית כלי לניטור תקשורת עבור רה"מ. הכלי סרק כ-50 מקורות חדשותיים בכל 90 שניות ושלח התראות לשתי קבוצות וואטסאפ ייעודיות. לפי הדיווח, קוד התוכנה נותר חשוף ברשת, ובתוכו נמצאו מזהים ומפתחות גישה לקבוצות. לאחר פניית "הארץ" לאוריך, הקוד הוסר. בהמשך דווח ב"כלכליסט" כי אוריך חיבר את חשבון הוואטסאפ שלו לתוכנה מדובאי.
אף שבשלב זה טרם הוכח שההתכתבויות אותנטיות או שהגישה אליהן הושגה כך, המקרה מאיר נקודת תורפה רחבה בהרבה מאלגוריתם ההצפנה עצמו: הקלות שבה אנו מחברים שירותים חיצוניים לחשבונות הרגישים שלנו.
ההצפנה לא נפרצה, הדלת נשארה פתוחה
רבים מניחים שהצפנה מקצה לקצה מונעת כל אפשרות לחשיפת שיחות. משה לוי, מייסד שותף ו-CTO ב-LevinityCyber, מסביר שההצפנה מגינה על ההודעות בדרך בין המכשירים, אך לא בהכרח על המידע שמגיע למכשיר או לשירות שקיבל גישה לחשבון.
"הצפנה מקצה לקצה מגינה על ההודעה בדרך בין המכשירים. היא לא מגינה עליה אחרי שהיא הגיעה. וכל 'מכשיר מקושר' שמאושר, אם זה המחשב בעבודה או שירות אוטומציה, הוא קצה. מה שמגיע אליו, הוא רואה בטקסט גלוי. כלומר, במקרה המתואר, ההצפנה לא נפרצה. אף אחד לא צריך לפרוץ אותה. מספיק שמישהו מבפנים יפתח דלת, מתוך כוונה טובה, ושכולם ישכחו שהיא פתוחה", אומר לוי.
לדבריו, הסיכון נוצר לא פעם מפעולות שנראות שגרתיות לחלוטין: חיבור אפליקציה למייל ארגוני, מתן גישה לכלי AI לתיקיית קבצים או שימוש בשירות חיצוני שמקבל הרשאות לחשבון.
"אף אחת מהפעולות האלה לא נראית כמו פריצה. כולן נראות כמו יעילות. וכל אחת מהן היא דלת".
הקוד נכתב במהירות, מפתחות הגישה נחשפו
שי נחום, מנכ"ל חברת CYGHT, מצביע על הסיכון שבפיתוח מהיר באמצעות כלי בינה מלאכותית, במיוחד כשמדובר בשירותים שמתחברים לוואטסאפ או למערכות אחרות.
"הסיכון גדל כאשר מפתחים באמצעות AI שירות שמתחבר ל-WhatsApp או למערכות אחרות. קוד שנוצר במהירות עלול לכלול טעויות אבטחה, ומפתחות גישה, סיסמאות וכד' עלולים להישמר במקום לא נכון ואף להגיע בטעות למאגר קוד ציבורי. במקרה כזה התוקף לא בהכרח צריך 'לפרוץ' אליכם. לפעמים המפתח כבר מחכה לו בחוץ."
פרסומת
נדב אביטל, AI & Application Security Field CTO בחברת אימפרבה-תאלס, מצביע על חולשות שהתגלו השנה בפלטפורמות אוטומציה ובינה מלאכותית. לדבריו, "מחקרי החברה חשפו חולשות אבטחה בשתי פלטפורמות לפיתוח מערכות AI ואוטומציה, n8n ו-Dify. לפי החברה, חולשות אלה עלולות לאפשר השתלטות על חשבונות וחשיפת מפתחות גישה."
במחקר נוסף של אימפרבה, שניתח יותר מ-32 אלף ממשקי API ביותר מאלף סביבות ארגוניות, נמצא כי כמעט 40% מהממשקים סובלים ממספר סיכוני אבטחה הקשורים לאימות ולניהול טוקנים. אביטל מדגיש כי ארגונים צריכים לעקוב לא רק אחר זהות המשתמשים שמתחברים למערכות, אלא גם אחר האפליקציות וכלי ה-AI שפועלים בשמם, המידע שאליו הם ניגשים וההרשאות שניתנו להם.
שלוש דרכים שבהן חשבונות נחשפים
רון שטראופר, סמנכ"ל מוצר ב-Spikerz Security, מצביע על שלושה מוקדי סיכון מרכזיים: מכשיר מקושר שנותר פתוח, מסירת קוד אימות לשירות חיצוני וקישור פישינג או נוזקה בטלפון.
"לפי הדיווחים בתקשורת, הסיבה להדלפת ההתכתבויות היא שאוריך חיבר את הוואטסאפ האישי שלו לשירות חיצוני שאפשר גישה מלאה להתכתבויות, דפוס שהופך להיות נפוץ יותר ויותר בעקבות הכלים החדשים שמופיעים בשוק. מניתוח מקרים רבים בשנים האחרונות אנחנו יודעים לומר שמרבית הפריצות היום מגיעות משלושה מוקדים מרכזיים – מכשיר מקושר שנשאר פתוח, קוד אימות שנמסר לשירות חיבור חיצוני ולינק פישינג או נוזקה בטלפון".
פרסומת
החשיפה לא תמיד מלווה בסימן ברור לכך שמישהו ניגש למידע. נחום מזהיר כי לעתים אין התראה או אינדיקציה גלויה, ולכן ההגנה צריכה להתחיל בצמצום הרשאות ובהסרת חיבורים מיותרים.

כך תגנו על חשבון הוואטסאפ שלכם
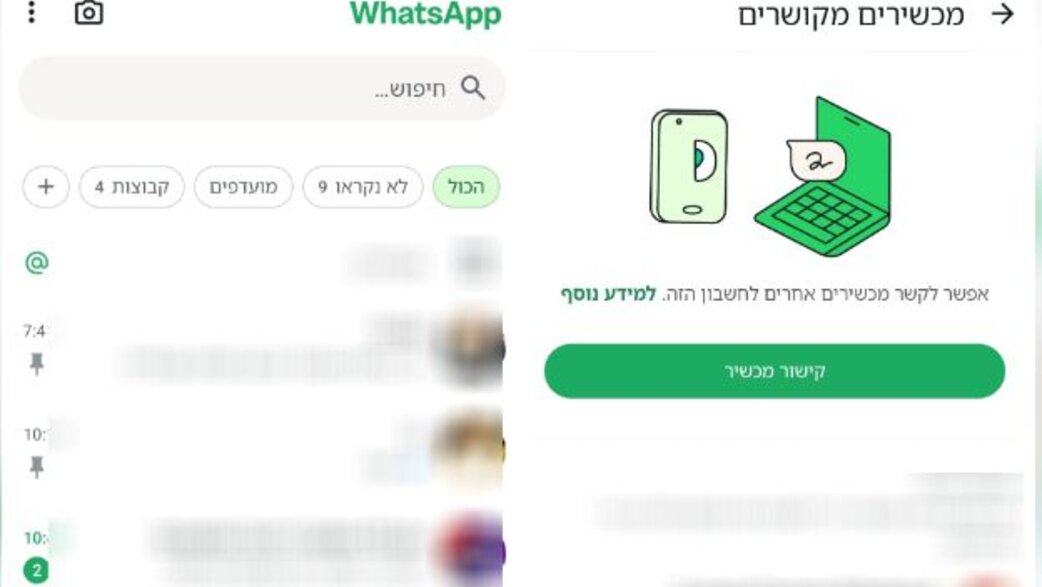
- הצעד הראשון הוא לבדוק את רשימת המכשירים המקושרים בהגדרות וואטסאפ ולנתק כל מכשיר או דפדפן שאינם מוכרים. מומלץ להסיר גם חיבורים ישנים שכבר אין בהם צורך.
כדי לעשות זאת – לחצו על שלוש הנקודות בתפריט הוואטסאפ למעלה ולאחר מכן על מכשירים מקושרים. - אל תחברו לחשבון האישי שירותי צד שלישי או כלי AI שאינכם מכירים ושאינכם מבינים את היקף הגישה שהם מקבלים. מי שמפתח בוטים או מערכות אוטומציה צריך להשתמש במספר ייעודי, ולא בחשבון האישי שלו.
- מומלץ להפעיל אימות דו-שלבי באמצעות קוד PIN, ולא למסור לאדם או לשירות חיצוני קודי אימות שהתקבלו ב-SMS או בשיחה.
- למפתחים, חשוב במיוחד למנוע שמירה של מפתחות API וטוקנים בתוך קוד או העלאתם למאגר ציבורי. אם עולה חשד שמפתח נחשף, יש לבטל אותו, להנפיק מפתח חדש ולבדוק את יומני הגישה.
- במקרה של חשד לחדירה לחשבון, יש לנתק את המכשירים המקושרים שאינם מוכרים ולבדוק גם את אבטחת חשבון המייל המקושר. אם יש חשד שפרטי הגישה למייל נחשפו, יש להחליף אותם ולהפעיל אימות דו-שלבי גם שם.
מצאתם טעות לשון?