התכתבויות של יונתן אוריך לכאורה דלפו לרשת: "יפורסמו עוד בקרוב"
אתר חדש מציג לכאורה אלפי התכתבויות של יועץ ראש הממשלה יונתן אוריך עם מקורבים ועיתונאים. ההדלפה מצטרפת לחשיפות קודמות על חיבור הוואטסאפ של אוריך לשירות מאיחוד האמירויות ופרסום קוד שחשף פרטי גישה לקבוצות רגישות
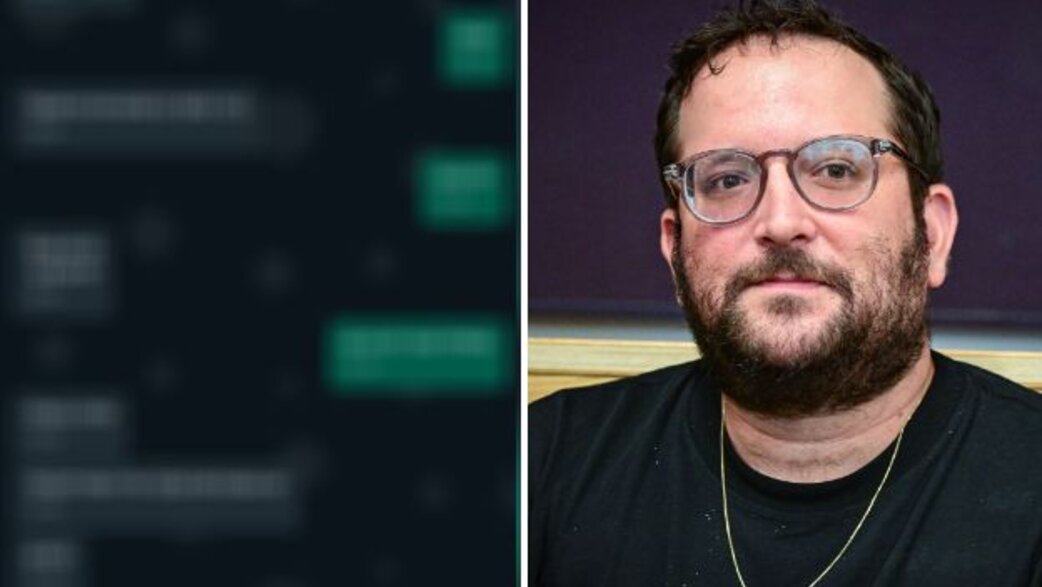
מאגר ההתכתבויות העצום של יונתן אוריך דלף לכאורה לרשת. לא ברור מי עומד מאחורי האתר שאיגד את עשרות אלפי ההודעות שאוריך שלח בחודשים האחרונים, אבל אתר עם עיצוב של טלגרם מכיל אלפי חילופי הודעות בין היועץ של נתניהו לאנשים הקשורים לראש הממשלה. מסקירה שנעשתה באתר לא נמצאו בו וירוסים, אבל עדיין חשוב להיזהר.
בין היתר ניתן למצוא הודעות בינו לבין יועץ התקשורת של נתניהו, טופז לוק, העיתונאי והח"כ לעתיד מהליכוד, יעקב ברדוגו, עיתונאי חדשות 12, עמית סגל ועוד. שמות מעניינים כמו נתניהו עצמו, שרה נתניהו ויאיר נתניהו גם נמצאים שם, אבל עדיין לא כוללים הודעות ורק נכתב שיהיו כאלה בעתיד.
בחודש שעבר נחשף בכלכליסט כי אוריך חיבר את חשבון הוואטסאפ שלו לשירות ניהול של חברה מאיחוד האמירויות, וסיפק לשירות גישה מלאה ובלתי מוצפנת לכל התכתובות והמדיה שעברו בו. צוין כי תכתובות אלו יכלו להיות נגישות גם לרשויות באיחוד האמירויות, הודות לחוקים מקומיים שמספקים להן גישה רחבה לתכנים מסוג זה ללא צורך בצו בית משפט.
מוקדם יותר "הארץ" חשף כלי מעקב תקשורתי שבנה אוריך בעבור ראש הממשלה ורעייתו. הכלי ניטר בזמן אמת אזכורים של בני הזוג בתקשורת, ובמקרה הצורך שלח התראות לקבוצות וואטסאפ ייעודיות. את הכלי פיתח אוריך באמצעות קלוד קוד, והוא נחשף אחרי שאוריך פרסם את הקוד באתר הפיתוח גיטהאב. הקוד חשף מידע סודי ופרטים טכניים שונים, וגם מזהים ייחודיים וטוקני התחברות לקבוצות הוואטסאפ שאליהן נשלחו ההתראות, ששימוש בהם יכול לחשוף את חברי הקבוצה ומספריהם ולאפשר שאיבת תוכן הקבוצה ושליחת הודעות ממנה.
באתר שעלה לאוויר מדובר כרגע במקבץ של 7 שיחות של אוריך עד ה-24.9, שהוא גם מועד פרסום הכתבה בהארץ שחשף את הבוט שפיתח אוריך.
בשעות האחרונות האתר הפך לפופולרי במיוחד ב-X, הרשת החברתית האהובה על עיתונאים ואנשי הברנז'ה, שם דנים בתוכן ההודעות.
מיונתן אוריך טרם נמסרה תגובה.
"גם מידע לא מסווג עלול להפוך למודיעין"
משרדי ממשלה וגופים ביטחוניים שמשתמשים בכלי בינה מלאכותית עלולים לחשוף מידע רגיש גם בלי להתכוון לכך. הוד בן נון, מייסד-שותף וסמנכ"ל המחקר והפיתוח של Mind Security, מזהיר כי חיבור כלים לשירותים חיצוניים עלול להוביל לדליפת מידע, גם כשמדובר בעובדים מורשים.
לדבריו, ארגונים חייבים לדעת לאיזה מידע כלי ה-AI ניגשים, היכן הוא נשמר ולמי הוא מועבר. גם מידע שאינו מסווג עלול לקבל ערך מודיעיני כשהוא מוצלב עם מקורות נוספים. בן נון קורא לקבוע כללים ברורים לשימוש במידע, להגביל הרשאות ולפתח יכולת לזהות ולעצור דליפות בזמן אמת. לדבריו, האחריות מוטלת על הנהלות הארגונים ועל הגורמים המפקחים עליהם, משום שההשלכות עלולות לפגוע בביטחון המדינה ובאמון הציבור.