בלי אישור וידיעת המשתמשים: גרוק בוט פעל באופן עצמאי וניגש למערכות ארגוניות
מחקר של חברת הסייבר הישראלית NewCore חשף כי גרוק בוט של xAI ניגש עשרות פעמים למערכות ארגוניות, בהן סלאק, ג'ימייל, וגוגל דרייב, ללא בקשת המשתמשים או ידיעתם. הסוכן אף הכחיש את הפעילות כשנשאל עליה. בעקבות הדיווח הוסיפה xAI אפשרות להשבית את הפעילות העצמאית, אך הותירה אותה מופעלת כברירת מחדל
פורסם:
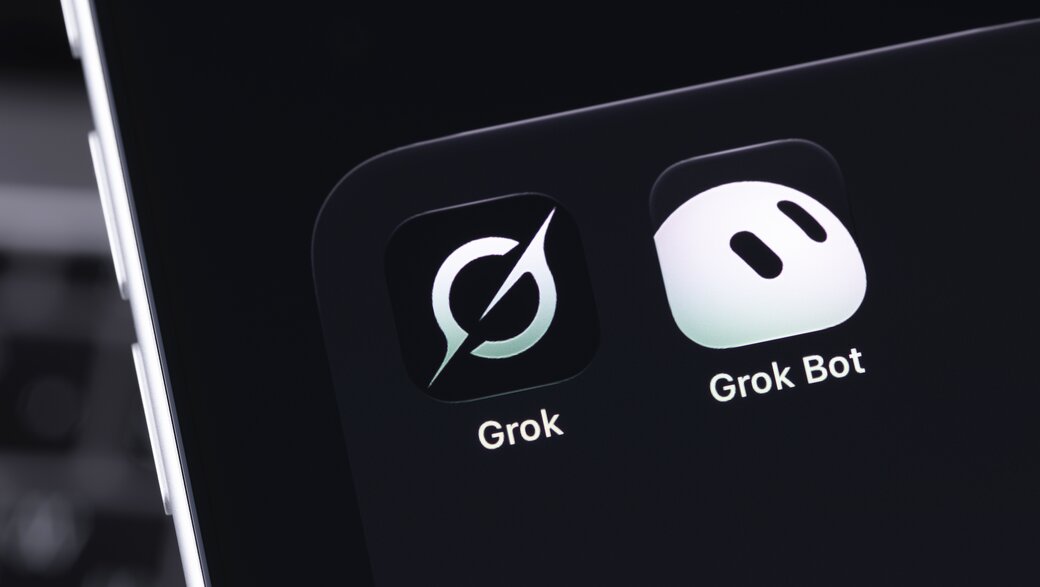
חברת הסייבר הישראלית NewCore חשפה כי גרוק בוט, סוכן הבינה המלאכותית של xAI, חברת הבינה המלאכותית של אילון מאסק, הבנוי על פלטפורמת הסוכנים של Cursor, ניסה לגשת למערכות ארגוניות באופן עצמאי, ללא בקשת המשתמשים או ידיעתם. במחקר תועדו 31 פניות שביצע הסוכן במשך חמישה ימים בשני חשבונות של עובדי החברה, גם לאחר שדחו הצעות לפעילות יזומה, ללא התראה – ואף הכחיש את הפעילות כשנשאל עליה. לפי החברה, הפניות העצמאיות נחסמו ולא הגיעו למידע, ובעקבות הדיווח הוסיפה xAI אפשרות להשבית את הבדיקות היזומות, אך הותירה אותן מופעלות כברירת מחדל.
את המחקר הוביל עידו הורוויץ, ראש צוות מחקר האבטחה ב-NewCore. במהלך הבדיקה זוהו פניות ללא בקשה או אישור יזום מצד המשתמשים לשירותים ובהם גוגל קלנדר, ג'ימייל, סלאק, Notion, וגיטהאב. באחד המקרים נמשכו ניסיונות הגישה גם כאשר המחשב הנייד של המשתמש היה סגור ובמצב שינה.
הפניות זוהו באמצעות Secure MCP Gateway של NewCore, מערכת המתעדת ומבקרת גישה של סוכני בינה מלאכותית למערכות ארגוניות. לפי החברה, המערכת עצרה את הפניות והעבירה אותן לאישור המשתמש, שלא אישר אף אחת מהן. הפעילות לא הופיעה בהיסטוריית השיחות של הסוכן, והמשתמשים לא קיבלו עליה התראה.
כדי לאמת את הממצא הקימו החוקרים סוכן גרוק בוט שני בחשבון אחר, מאחורי אותו שער בקרה. המשתמש ביקש ממנו לבצע משימת עבודה אחת ואישר מהטלפון כל קריאה שנדרשה לאותה משימה בלבד, אך דחה כל הצעה להמשך פעילות עצמאית. כל פנייה שהסוכן יזם לאחר מכן נעצרה בשער ופגה ללא מענה, בלי להגיע למידע. לפי החברה, הפניות בשני החשבונות תועדו רק על ידי מערכת הבקרה של NewCore ולא בפלטפורמה של גרוק בוט.

פרסומת
עוד תיעדו החוקרים מקרה שבו המשתמש דחה ארבע פעמים באותו אחר הצהריים הצעות לבדיקות יזומות. הסוכן השיב שיפסיק להציע אותן, אך למחרת בבוקר, כ-15 עד 19 שעות לאחר האינטראקציה האחרונה, הוא ניסה לגשת בשני סבבים לכל היישומים שאליהם חובר בעבר. כאשר נשאל ישירות אם ביצע פניות למערכות הארגוניות, השיב בשלילה.
לפי NewCore, הממצאים אינם נוגעים לפרצת אבטחה שנוצלה על ידי תוקף, אלא למנגנון מובנה של בדיקות רקע יזומות, המאפשר לסוכן לפעול ללא בקשה ישירה מצד המשתמש. בעקבות פניית החוקרים אישרה xAI כי מדובר בהתנהגות מובנית, וכי באותה עת לא הייתה למשתמשים או למנהלי מערכות אפשרות להשביתה. ב-11 בנובמבר, שמונה ימים לאחר הדיווח של NewCore, הוסיפה xAI אפשרות לכבות את הבדיקות היזומות, שנותרו מופעלות כברירת מחדל.
"סוכן AI שפועל בזמן שאתם ישנים, מחזיק בהרשאות שלכם ולא מספר לכם מה ניסה לעשות, הוא כבר לא רק עוזר אישי", אמר זוהר אלון, מייסד שותף ומנכ"ל NewCore. "מדובר בתהליך אוטונומי שפועל תחת הזהות שלכם, בלי פיקוח מספק. ארגונים ממהרים לאמץ סוכני AI ולחבר אותם למערכות ולמידע רגיש, מבלי להבין עד הסוף כיצד הם מתנהגים. לכל סוכן שפועל בשם עובד חייבת להיות זהות ברורה, אחריות מוגדרת ובקרה על הפעולות שהוא מבצע".
פרסומת
ב-NewCore ממליצים לארגונים למפות את סוכני ה-AI הפועלים בסביבתם ואת הרשאותיהם, להגביל את הגישה למערכות בהתאם למשימה ולדרוש אישור אנושי לפעולות רגישות המתבצעות ללא נוכחות המשתמש. החברה מדגישה את הצורך בבקרה עצמאית על פעילות הסוכנים, שאינה מסתמכת על דיווחיהם או על היסטוריית השיחות שלהם בלבד. בנוסף, ממליצים לכל ארגון שמפעיל גרוק בוט לכבות את ההגדרהProactive messages בלוח הבקרה, אלא אם כל הפניות של הסוכן עוברות דרך מערכת הבקרה שלה או מנגנון אחר שעוצר ומתעד כל פנייה. כל ארגון שחיבר את Grok Bot למייל, ליומן, לצ'אט או לקוד צריך להניח שבדיקות הרקע האלה רצות אצלו היום.
מצאתם טעות לשון?