דיילייט גייסה 80 מיליון דולר - שנה בלבד אחרי הסבב הקודם בו גייסה 40 מיליון
חברת הסייבר הישראלית Daylight משלבת סוכני AI עם מהנדסי אבטחת מידע ומדווחת על הכנסות שגדלו ביותר מפי 40 בשנה. סך הגיוסים הגיע ל-120 מיליון דולר, והכסף ישמש להתרחבות בעולם ולגיוס עובדים
דיגיטל
makoפורסם:
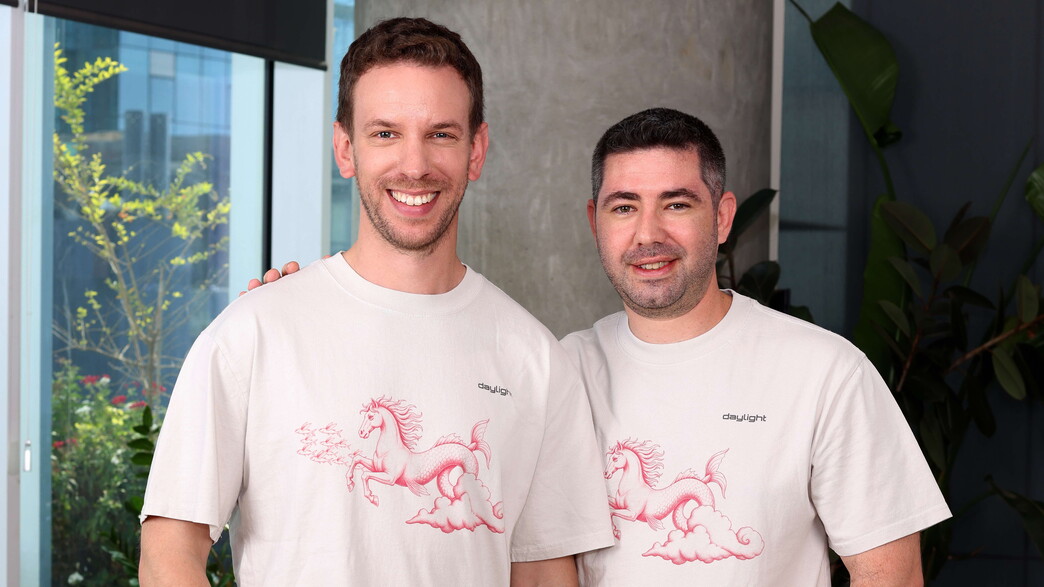
חברת הסייבר הישראלית דיילייט (Daylight) גייסה 80 מיליון דולר בסבב B בהובלת צוות השקעות הצמיחה של גולדמן זאקס אלטרנטיבס, כך הודיעה החברה. הסבב הושלם כשנה בלבד לאחר סבב A, ומביא את סך הגיוסים שלה ל-120 מיליון דולר. לפי נתוני החברה, הכנסותיה גדלו ביותר מפי 40 בשנה האחרונה.
בסבב השתתפה אוקטה ונצ'רס כמשקיעה חדשה, לצד המשקיעות הקיימות וינטג' פרטנרס, קראפט ונצ'רס, ביין קפיטל ומייפל קפיטל. בין לקוחות החברה נמנות חברות מרשימת פורצ'ן 500 וחברות AI צומחות, ובהן לאבבל, לאסטפאס, רוגו, dLocal ומירו.
דיילייט הוקמה בתחילת 2025 על ידי חגי שפירא ואלדד רודיק, סמנכ"ל הטכנולוגיות שלה. השניים הכירו במהלך שירותם ביחידת עילית של חיל המודיעין. שפירא היה מנהל המוצר הראשון בטורק, ורודיק היה העובד הראשון בחברה וכיהן כסמנכ"ל המחקר והפיתוח שלה.
החברה מעסיקה כיום 80 עובדים, מתוכם 43 בישראל. כספי הגיוס ישמשו להרחבת הפעילות בארה"ב ולכניסה לשווקים חדשים באירופה, במזרח התיכון, באפריקה ובאסיה והפסיפיק. החברה מתכננת גם להרחיב את צוותי הנדסת הסייבר והטכנולוגיה ולהמשיך לפתח את פלטפורמת ה-AI שלה.

פרסומת
דיילייט משלבת סוכני AI עם מהנדסי אבטחת מידע, שמפתחים ומתאימים אותם למערכות, לסיכונים ולצרכים של כל לקוח. לפי החברה, הסוכנים מבצעים את מרבית עבודת הזיהוי, התחקור והתגובה לאיומים, והמהנדסים מתמקדים בהחלטות שמחייבות שיקול דעת אנושי. השירות מוצע בכמה מודלים: ניהול מלא של פעילות האבטחה, עבודה משותפת עם הצוותים הפנימיים של הלקוח או שילוב מהנדסי דיילייט בפעילותו, גם בארגונים גדולים.
לטענת החברה, היא מזהה איומים בתוך שניות ובולמת אותם בתוך דקות, במהירות הגבוהה עד פי 10 מזו של ספקי שירותי אבטחה מנוהלים מסורתיים. עוד היא טוענת שהשימוש בסוכני AI מאפשר לארגונים לצמצם את הצורך בהרחבת צוותי הסייבר, בלי לוותר על המומחיות הנדרשת להתמודדות עם איומים מורכבים. פלטפורמת אאורה שלה מאפשרת ללקוחות לתחקר אירועי אבטחה באמצעות שאלות בשפה טבעית, לגשת לנתוני אבטחה ממאגר מידע מרכזי ולנהל את פעילות האבטחה ממקום אחד.
שירותי החברה כוללים גם הגנה על פלטפורמות AI שבהן משתמשים ארגונים, וזיהוי סיכונים כמו הזרקת הנחיות זדוניות, חיבורי MCP מסוכנים ופעילות AI חריגה. שירות הזיהוי והתגובה שלה, MDR, בוחן את האירועים שזוהו לצד נתונים על זהויות משתמשים, פעילות בענן ויישומי SaaS, תוך התחשבות בפעילות העסקית של כל לקוח. לפי החברה, היכולת כבר נמצאת בשימוש אצל לקוחות ארגוניים, ובהם מירו.
פרסומת
"העתיד של פעילות הסייבר לא ייקבע לפי מספר העובדים שחברה יכולה להעסיק, אלא לפי היכולת של סוכני AI לבצע משימות אבטחה מורכבות", אמר חגי שפירא, שותף מייסד ומנכ"ל דיילייט. "ככל שהסוכנים מתקדמים, הם יכולים לקחת על עצמם יותר משימות של זיהוי, תחקור ובלימת איומים, בליווי מהנדסי אבטחת מידע שמטמיעים אותם, מפקחים על פעילותם ומשפרים אותה באופן שוטף. זה המודל שאנחנו מיישמים ב-Daylight: שילוב בין המהירות והיכולת של AI לפעול בהיקפים גדולים לבין שיקול הדעת והפיקוח של מומחים אנושיים".
ברקע, לפי ההודעה, גל אירועי הסייבר באוקטובר הגביר את העומס על צוותי האבטחה בארגונים. הצוותים נעזרים ב-AI להתמודדות עם ריבוי האיומים, אך השימוש בו לא תמיד מקל על העבודה: סקר של ISC2 מיולי 2026 מצא כי בהשוואה לשנה שעברה, 65% ממומחי הסייבר המשתמשים ב-AI מקדישים יותר זמן לבחינת מהימנות ההמלצות שלו, ו-63% הקדישו יותר זמן לבדיקה ולאימות התוצרים שלו. בחברה מציגים את הנתונים כחיזוק לצורך בשיקול דעת אנושי בהבחנה בין איום אמיתי להתראת שווא ובבחירת תגובה שמתאימה לארגון.
"אבטחת סייבר נותרה בראש סדר העדיפויות של חברות וארגונים, ואנו רואים בסוכני AI הזדמנות לשנות את האופן שבו ניתנים שירותי אבטחה", אמרה אירית קאהן, ראש תחום השקעות הסייבר בגולדמן זאקס. "השילוב של דיילייט בין מומחיות אנושית לסוכני AI עשוי לאפשר לחברות להגיב לאיומים במהירות ובדיוק גבוהים יותר, גם בהיקפים גדולים".
מצאתם טעות לשון?