גם ההאקרים מתכוננים לבחירות: זינוק במתקפות סייבר, אתרים זדוניים ורשתות השפעה ברשת
דוח צ'ק פוינט מצביע על זינוק בתקיפות סייבר ומחזור בדארק ווב של מאגר 6.5 מיליון בוחרים ישראלים ופרטי 38 אלף חיילים ושוטרים. כך בין היתר נשלחו הודעות בשם שירות לבוחר שכל מטרתן הייתה לגנוב פרטים אישיים. במקביל, המשטרה הסירה רשת חשבונות חשודים ב-X, ובקהילת הסייבר מתריעים על סוכני AI שמסוגלים להחריף את האיום באופן משמעותי
פורסם:
יותר מ-1,200 אתרים חדשים הקשורים לבחירות בישראל נרשמו בחודשיים האחרונים, ספטמבר ואוקטובר, ואחד מכל 47 מהם חשוד כזדוני. כך עולה מסיכום מגמות איומי הסייבר של צ'ק פוינט לקראת יום הבחירות. החברה מדווחת גם על עלייה בתקיפות נגד ישראל ובפרסום חומרים הנוגעים לנבחרי ציבור, ועל היערכות של קבוצות תקיפה לשיבוש אתרים ביום הבחירות.
חוקרי החברה עקבו בשבועות האחרונים אחר איומי סייבר וניסיונות השפעה לקראת הבחירות. הממצאים משלבים נתוני מתקפות עם מעקב אחר קבוצות תקיפה בפורומים, בערוצי טלגרם ובמקורות ברשת האפילה (Dark Web).
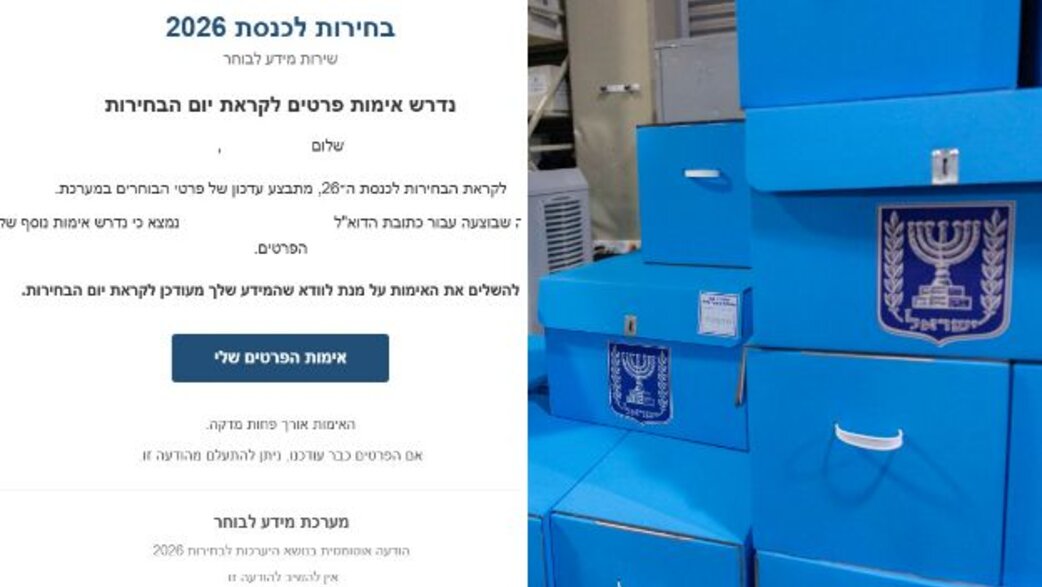
בין עשרות האתרים החשודים כזדוניים זוהו גם כאלה שנועדו לגנוב פרטי זהות בהקשר של הבחירות. באחת הדוגמאות תועדה הודעת פישינג שהתחזתה לשירות מידע לבוחר וביקשה מהנמענים לאמת את פרטיהם לקראת הבחירות. הכפתור "אימות הפרטים שלי" הוביל לקישור זדוני שגנב את המידע שהוקלד, ובהם מספרי תעודת זהות, כתובות מגורים, כתובות דואר אלקטרוני ושמות. 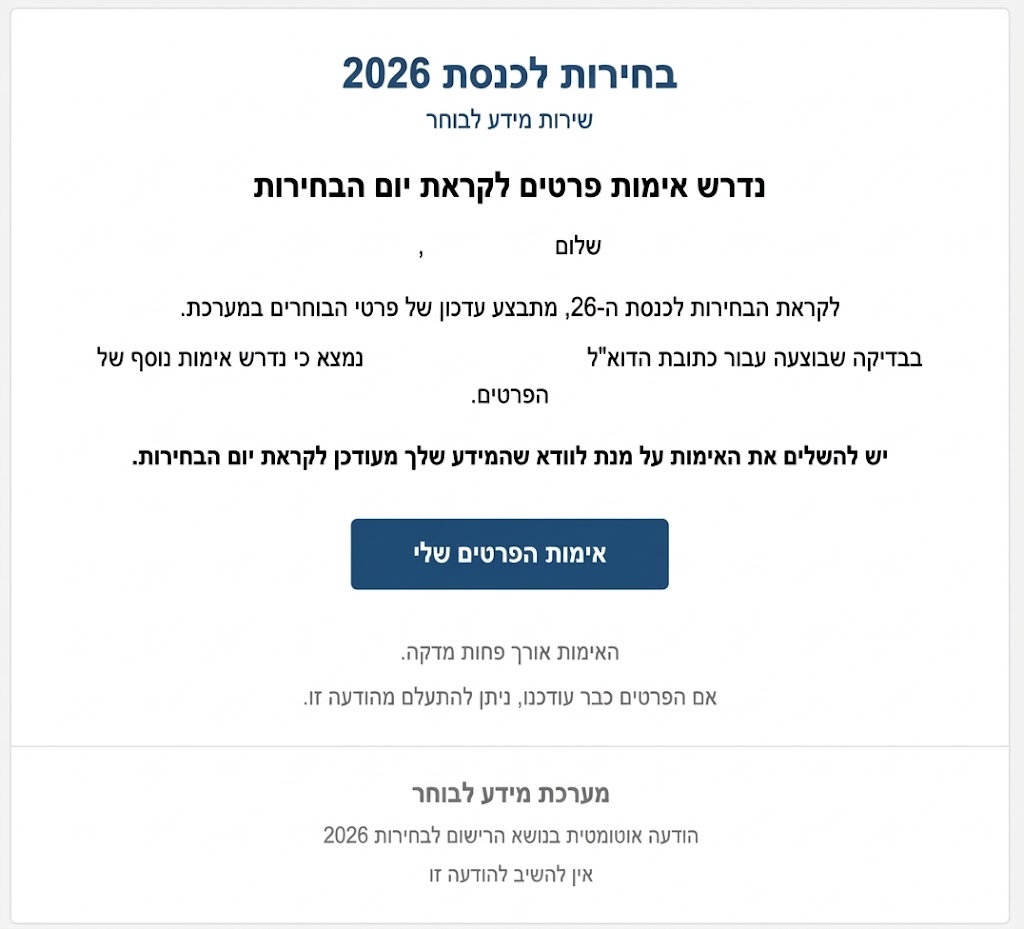
בשבועות הראשונים של אוקטובר חווה ארגון בישראל בממוצע כ-2,700 מתקפות סייבר בשבוע – עלייה של 55% לעומת התקופה המקבילה אשתקד. במגזר הממשלתי נרשמו כ-2,300 מתקפות בשבוע, עלייה של 82%. העלייה הגדולה ביותר נרשמה בתחום האנרגיה והתשתיות: זינוק של 107% לעומת השנה שעברה, עם כ-3,900 תקיפות בממוצע מדי שבוע.
לפי צ'ק פוינט, מתחילת אוקטובר אומתו כ-87 מתקפות סייבר נגד ישראל, שמרביתן נועדו להפיל אתרים או להשחית אותם (Defacement ומתקפות DDoS). מומחי האבטחה מדגישים כי מטרתן המרכזית של מתקפות אלו היא פסיכולוגית ותודעתית – לערער את תחושת הביטחון ואת אמון הציבור בתקינות ההליך הדמוקרטי. תקיפות אלו אינן משפיעות על עצם הליך ההצבעה או ספירת הקולות, המתבצעים בישראל באופן ידני ובאמצעות פתקי הצבעה בקלפיות.
פרסומת
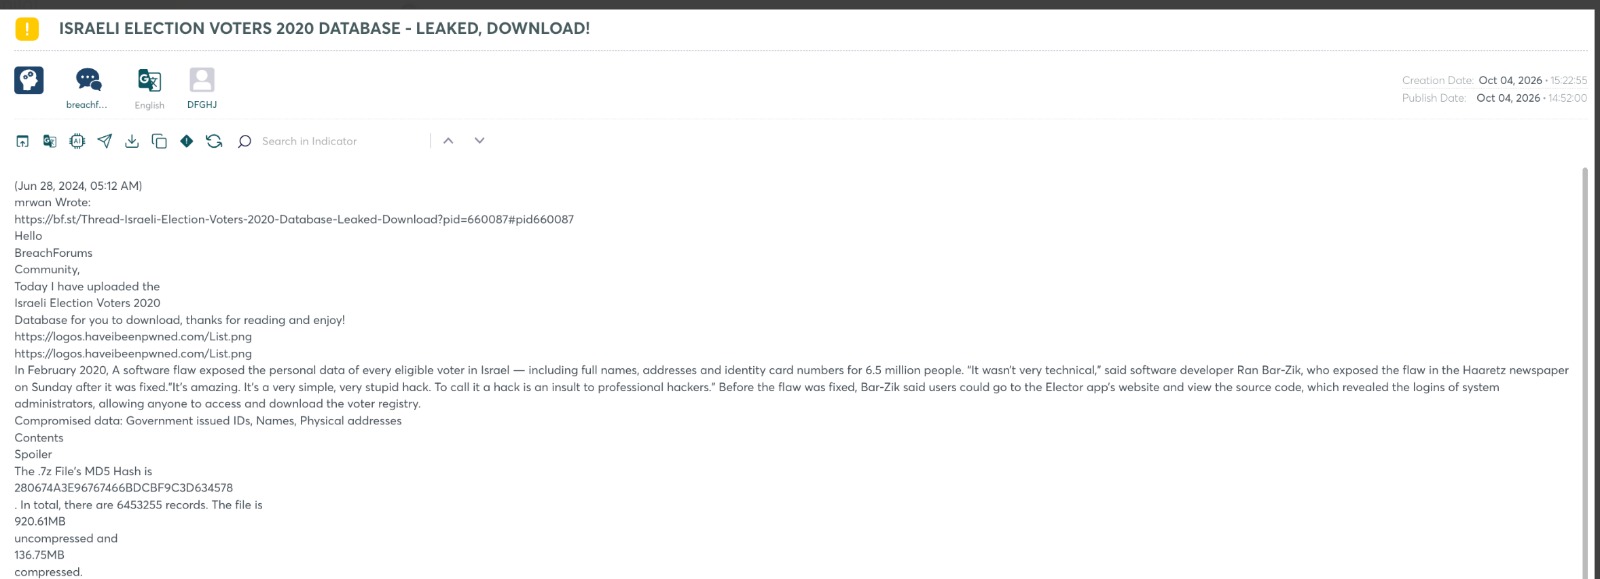
במקביל, ב-10 הימים האחרונים נרשמה עלייה מובהקת בפעילות הפומבית של קבוצות תקיפה אנטי-ישראליות, איראניות ואחרות, המפרסמות חומרים שהשיגו לכאורה בתקיפות סייבר. בין החומרים: סרטונים, תמונות וקבצים הקשורים לאישים בישראל ולמחנות צה"ל, תכתובות של נציגי ציבור ומאגרי פרטים אישיים. בחברה מדווחים כי קבוצת הנדלה האיראנית הגבירה משמעותית את קצב הפרסומים שלה, תוך קישור ישיר לבחירות בישראל. לפי ניתוח השיח, 53% מהאירועים יוחסו להאקטיביסטים פרו-פלסטינים, 18% להאקטיביסטים אינדונזים ו-10% לגורמים פליליים.
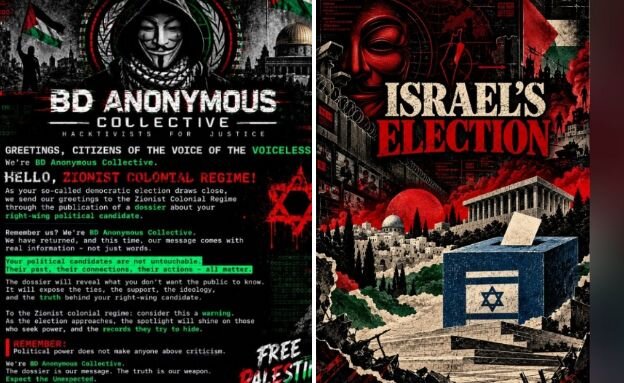
מתחילת אוקטובר נרשמה עלייה של 110% בהיקף השיח בין קבוצות תקיפה ברשת האפילה בנוגע לישראל ולבחירות, בהשוואה לספטמבר. קבוצות שונות נערכות למתקפות מניעת שירות (DDoS) ביום הבחירות במטרה להפיל אתרים בולטים בישראל. בין היעדים שסומנו ברשת האפילה: אתרי משרד ראש הממשלה, הכנסת, משטרת ישראל, משרד החוץ ובנק ישראל. לצד סמלי שלטון אלה, זוהתה גם הוראת תקיפה נגד אתר מפלגת "ישר" – עדות לכך שהתוקפים אינם מסתפקים במוסדות רשמיים, אלא מכוונים גם לגופים מפלגתיים ופוליטיים ישירים במטרה לייצר אפקט תודעתי שיורגש ישירות במערכת הבחירות.
פרסומת
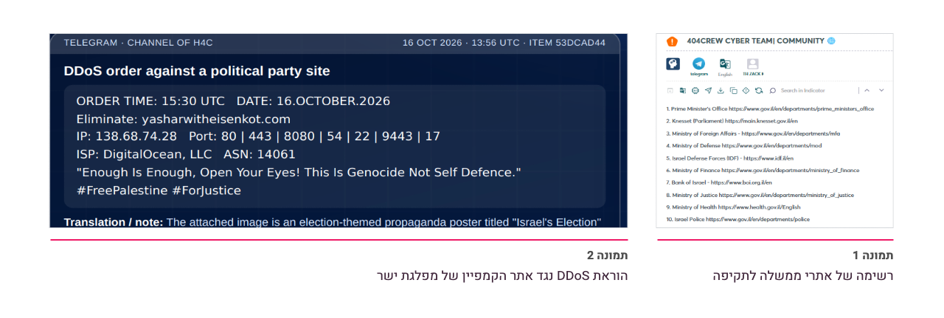
לצד זאת, באוקטובר הוצע שוב להפצה ולמכירה בפורום האקרים מאגר הכולל כ-6.5 מיליון רשומות של בוחרים ישראלים, שדלף בפברואר 2020, כאשר חלק מההאקרים טוענים שרכשו אותו. במקרה נוסף הוצגו פרטי 38 אלף חיילים ושוטרים כ"הדלפה" חדשה, אף שכבר דלפו ב-2025. בחברה מסבירים כי מידע כזה עלול לשמש להונאות ולהטעיית בוחרים – למשל באמצעות הודעה מזויפת הכוללת את שם הבוחר וכתובתו, דרישה לעדכון פרטים או מידע כוזב על זכאותו להצביע – אם כי מדובר בתרחישי סיכון אפשריים ולא במקרים שאומתו בדוח.
לארגונים ממליצה צ'ק פוינט לוודא שמנגנוני ההגנה מפני מתקפות המשבשות את זמינות האתרים פעילים ונבדקו. עוד מומלץ להפעיל אימות רב-שלבי בחשבונות ניהול וברשתות החברתיות, להחליף סיסמאות שנחשפו ולנתק חיבורים לא מוכרים. החברה ממליצה גם לעקוב אחר אתרים וחשבונות מתחזים, לפעול במהירות להסרתם ולפרסם רשימה ברורה של ערוצי התקשורת הרשמיים. כחלק מההיערכות לתגובה, מומלץ להגדיר צוות זמין, ערוץ קשר חלופי ותוכנית לשחזור שירותים מגיבויים. בקשות חריגות להעברת מידע, כספים או הרשאות יש לאמת בערוץ נוסף – גם כשהן מגיעות כהודעה קולית או בווידאו של מנהל.
פרסומת
לציבור הרחב ממליצה החברה לאמת הודעות על שינוי במיקום הקלפי, בשעות ההצבעה או בזכאות להצביע אך ורק מול הערוצים הרשמיים. לשירותי מידע לבוחר יש להיכנס ישירות דרך האתר הרשמי, ולהימנע ממסירת סיסמאות, קודי אימות או פרטי תשלום בעקבות פנייה יזומה. לפני שיתוף מידע, מומלץ לבדוק את המקור ואת ההקשר: תפוצה רחבה אינה מעידה על אמינות.
"הימים שסביב הבחירות הם זמן קריטי שבו גורמי איום יכולים לנצל את תשומת הלב הציבורית כדי להעצים את השפעתם", מסכמת סיון דרור, דירקטורית מחקר ב-Exposure Management בצ'ק פוינט. "ארגונים צריכים לוודא שהאתרים והחשבונות הרשמיים מוגנים ולהיערך לתגובה מהירה למתקפות. לציבור מומלץ להסתמך על ערוצי הבחירות הרשמיים, לא למסור פרטים אישיים דרך קישורים בהודעות המבקשות לעדכן פרטים, ולבדוק מידע לפני מסירת פרטים או שיתוף. תפוצה רחבה אינה הוכחה לאמינות".
פרסומת
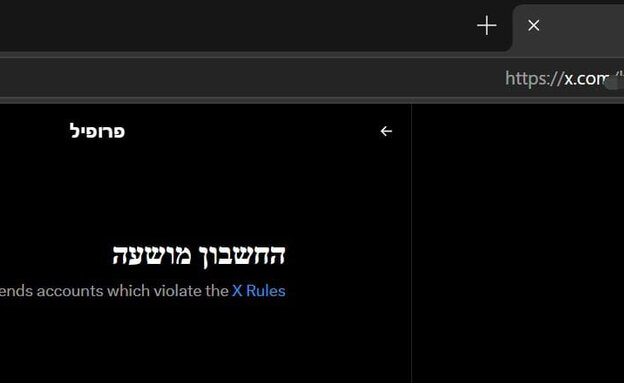
במקביל למאמצי הניטור של חברות האבטחה, פעילות סיכול מתבצעת גם ברמת רשויות החוק: בפעילות משותפת של האגף לחקירות ולמודיעין במשטרת ישראל ומחלקת הסייבר בפרקליטות המדינה, אותרה רשת חשבונות שהפעילה פרופילים חשודים ברשת X (טוויטר לשעבר). על פי החשד, הפרופילים פעלו במטרה להפעיל השפעה פסולה על הציבור בישראל לקראת הבחירות לכנסת. במסגרת הליך הניטור, המנוהל במחלקת מצפ"ן שבחטיבת המודיעין, הוסרו מספר חשבונות במטרה לחדול את פעילותם ולסכל השפעה נוספת. במשטרה הדגישו כי ימשיכו לפעול לשמירה על טוהר הבחירות וההליך התקין.
לצד השיטות והאיומים המוכרים, מומחים בתחום מזהירים גם מעליית מדרגה טכנולוגית משמעותית המונעת מבינה מלאכותית. "כשמדברים על איומי סייבר סביב הבחירות, רוב האנשים חושבים על פייק ניוז, בוטים ודיפ-פייקים. אבל בעיניי, האיום המשמעותי יותר הוא השינוי שהבינה המלאכותית יוצרת ביכולת של תוקפים לבצע מתקפות סייבר בהיקפים ובמורכבות שלא הכרנו בעבר", מסביר רואי כהן דוויק, CTO בחברת Surf AI.
פרסומת
"עד לאחרונה, מתקפה ממוקדת נגד מערכות בחירות, מפלגות או גורמים פוליטיים דרשה צוותים מיומנים, זמן ומשאבים משמעותיים. היום אנחנו מתקרבים למציאות שבה סוכני AI יכולים לבצע באופן אוטונומי חלקים גדולים מתהליך התקיפה: לאתר חולשות, לאסוף מודיעין על אנשים וארגונים, לזהות דרכי חדירה ולנסות לנצל אותן, במקביל ובקנה מידה גדול.
"המשמעות היא שלא רק שהמתקפות הופכות מהירות וזולות יותר, אלא שגם מטרות שבעבר לא היה משתלם לתקוף הופכות לרלוונטיות. זה יכול להיות מטה של מפלגה, ספק טכנולוגי שמשרת את מערכת הבחירות, או אפילו חשבון אישי של אדם בעל גישה למידע רגיש. הסכנה לא מסתכמת בשינוי תוצאות ההצבעה – לפעמים מספיק לשבש מערכות, להדליף מידע רגיש או ליצור ספק באמינות תהליך הבחירות כדי לפגוע באמון הציבור. האתגר המרכזי הוא שמול תוקפים שמסוגלים לפעול באופן אוטונומי ובקצב של מכונה, אנחנו עדיין מסתמכים במידה רבה על מערכי הגנה שפועלים בקצב אנושי. זה פער שחייבים להתחיל לסגור".
מצאתם טעות לשון?