דיווח: איראן הצליחה להשבית לראשונה תחנת כוח בבריטניה
מתקפת סייבר חסרת תקדים של האקרים המזוהים עם המשטר בטהראן הביאה להשבתה של תחנת כוח למשך ארבעה ימים • המתקפה נחשבת למוצלחת ביותר עד כה נגד הממלכה, ומומחים מעריכים כי נועדה לשם הוכחת יכולות בלבד

פורסם:

החדשות בקצרה
- האקרים המזוהים עם המשטר באיראן הצליחו להשבית תחנת כוח בבריטניה.
- מתקפת הסייבר חסרת התקדים נחשבת למוצלחת ביותר שבוצעה עד כה נגד המדינה.
- גורמים בריטים רשמיים סירבו לנקוב בשמו של המתקן, אך אישרו כי העובדים נאבקו במשך ארבעה ימים כדי להחזירו לפעילות.
- מומחים מעריכים כי ייתכן שהמתקפה נועדה להוכיח שהאקרים איראנים מסוגלים לחדור למערכות רגישות בממלכה.
- מתקפת הסייבר מתרחשת על רקע תקיפות נוספות שבוצעו נגד ארצות הברית מצד איראן בחודש שעבר.
בטלגרף הבריטי דווח הלילה (בין שבת לראשון) כי האקרים המזוהים עם המשטר באיראן הצליחו להשבית תחנת כוח בבריטניה למשך ארבעה ימים, במה שמוגדר כמתקפת הסייבר המוצלחת ביותר מסוגה נגד המדינה.
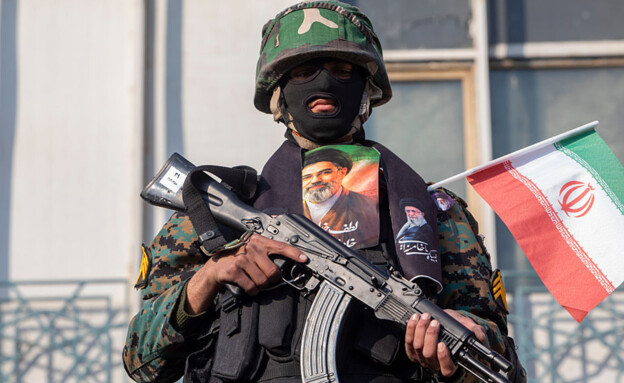
גורמים רשמיים בבריטניה סירבו לנקוב בשמה של תחנת הכוח שנפגעה בשל שיקולים ביטחוניים, אך אישרו כי עובדי המתקן נאבקו במשך ימים כדי להחזירו לפעילות. על פי הדיווח, מדובר ככל הנראה בפעם הראשונה שבה האקרים המזוהים עם המשטר האיראני הצליחו להשבית מתקן מסוג זה בבריטניה.
המתקפה התרחשה במקביל לסדרת תקיפות סייבר על תשתיות מים בארצות הברית בחודש שעבר, שפגעו ב-12 מדינות ועוררו דאגה בבית הלבן. התחנה שנפגעה בבריטניה נחשבת לקטנה יחסית, וההשבתה שלה לא השפיעה על אספקת החשמל הכללית או על ייצור האנרגיה בממלכה.
מומחים מעריכים כי ייתכן שהמתקפה לא נועדה לגרום נזק ממשי לאזרחים, אלא להוכיח כי האקרים המזוהים עם משמרות המהפכה של איראן מסוגלים לחדור למערכות רגישות בבריטניה.
בעקבות האירוע, הממשלה הבריטית תדרכה את המנהלים הכלליים של חברות החשמל ושלחה ייעוץ והנחיות לעסקים לגבי צעדי ההגנה הנדרשים. האירוע דווח למרכז הלאומי לאבטחת סייבר (NCSC), זרוע של סוכנות הביון GCHQ המייעצת לחברות על הגנת תשתיות מפני איומים זרים.
פרסומת
המרכז הלאומי סירב להגיב רשמית על המקרה, אך מנכ"ל הסוכנות, ריצ'רד הורן, ציין ביוני כי הארגון טיפל ביותר מ-200 מתקפות על תשתיות לאומיות קריטיות בשנה החולפת.
האיומים הגוברים מאיראן
בארצות הברית, התקיפות על מתקנים לטיפול בשפכים הובילו להצפות ולאובדן לחץ מים בברזים, מה שאילץ חלק מהרשויות להורות לתושבים להרתיח מים לפני השתייה. הדיווחים הראשונים על האירועים הופיעו במינסוטה ב-26 ביולי, ובהמשך התגלו פריצות דומות במישיגן, ג'ורג'יה, דקוטה הדרומית וניו ג'רזי. ה-FBI ייחס את האירועים ל"גורמי סייבר זדוניים", וגורמים בממשל האמריקני אישרו מאוחר יותר כי מקור האיום הוא ככל הנראה בטהראן.
סוכנויות המודיעין בבריטניה ובארצות הברית הזהירו שוב ושוב מפני סיכונים מצד האקרים מרוסיה, סין, איראן וקוריאה הצפונית, שתוקפים תשתיות וגופים ממשלתיים באופן יום-יומי. בעבר הושבתו מערכות שירות הבריאות הלאומי (NHS), בתי ספר ומתקני ייצור של חברת יגואר לנד רובר. כמו כן, נגנבו פרטי לקוחות מעסקים קמעונאיים ורשומות בוחרים מוועדת הבחירות. עם זאת, עד כה לא דווח על מקרה שבו האקר הצליח להשבית לחלוטין תחנת כוח בריטית.
פרסומת
איראן הגבירה משמעותית את מתקפות הסייבר שלה על מדינות המערב מאז תחילת העימות הצבאי עם ארצות הברית וישראל בפברואר. מתקפות המיוחסות לאיראן דווחו לאחרונה בגרמניה, פולין, פינלנד, בלגיה ואלבניה. למרות זאת, ועדת המודיעין והביטחון המפקחת על סוכנויות הביון דיווחה בשנה שעברה כי הסיכוי למתקפת סייבר איראנית על תשתית בריטית הוא "בלתי סביר".
מצאתם טעות לשון?