

ביום אחד הפכו אלפי התכתבויות פרטיות שמיוחסות ליונתן אוריך לשיחת היום במדינה. מאחורי הסערה הפוליטית מסתתרת שאלה מטרידה בהרבה: מה יקרה אם מחר יהיו אלה הסודות, התמונות וההודעות שלנו שייחשפו לעיני כולם? בדיקת מגזין N12 מגלה עד כמה קל לחשוף את המידע האישי שלנו, איך טעות אחת יכולה לפתוח דלת לתוכן רגיש ומה כל אחד חייב לבדוק עוד היום בטלפון שלו

מגזין N12
פורסם:
ביום ראשון שעבר, 11 באוקטובר, התעוררה המערכת הפוליטית בישראל לאירוע חריג במיוחד. אתר אינטרנט אנונימי שהופיע ברשת הציג אלפי התכתבויות וואטסאפ שיוחסו ליונתן אוריך, אחד האנשים הקרובים ביותר לראש הממשלה בנימין נתניהו. בתוך שעות החלו להסתובב ברשת צילומי מסך, שמות של אנשים מוכרים וציטוטים שנראה כי לקוחים מתוך שיחות שמעולם לא נועדו להגיע לעיני הציבור. גולשים הסתערו על התוכן שפורסם עוד לפני שהתבררה אמינותו, פוליטיקאים הגיבו, התכתובות הכו גלים ברשת והסיפור הפך לשיחה ערה בציבוריות הישראלית.
במרכז הפרסומים ניצבו שיחות שיוחסו לאוריך עם גורמים בכירים בלשכת ראש הממשלה וסביבתה לצד עיתונאים, סוקרים ואנשי עסקים - כך לפי הפרסומים. השיחות עוררו מחדש שאלות נוקבות, בין היתר על האופן שבו מתקבלות החלטות מאחורי הקלעים. כעבור שעות אוריך טען, באמצעות עורכי דינו, כי מדובר בגורם חיצוני שפרץ לחשבונו ושינה חלק מההתכתבויות. אוריך גם איים בהליכים משפטיים נגד מפיצי החומרים והטיל ספק במהימנות של המאגר במלואו, שטרם אומתה באופן עצמאי.
אבל בזמן שבישראל עסקו בשאלה מי אמר מה ולמי, הסיפור העיר סוגיה אחרת, שאולי כל אחד מאיתנו צריך לשאול את עצמו: מה היה קורה אם מחר בבוקר כל המדינה הייתה יכולה לקרוא את הוואטסאפ שלכם? לא רק את ההודעות ששלחתם היום. גם את ההתכתבות המביכה עם חבר מהעבודה, השיחה הקשה עם בן הזוג, הצילום האישי, ההתייעצות על מצב רפואי או ההודעה שכתבתם מתוך כעס ומיהרתם לשכוח. דברים שלא הייתם אומרים בקול רם, ובוודאי שלא מול אלפי אנשים.
הטלפון הפך מזמן להרבה יותר ממכשיר תקשורת. הוא היומן שלנו, הארנק, אלבום התמונות, מקום העבודה ולעיתים גם האדם היחיד שאנחנו מספרים לו הכול. אנחנו מפקידים בו את הסודות הכי גדולים שלנו, משום שאנחנו משוכנעים שהם בטוחים שם. אלא שבמציאות שבה עוד ועוד שירותים מתחברים לחשבונות האישיים שלנו, ויכולות הבינה המלאכותית מתקדמות בקצב מסחרר, השאלה אינה רק כמה חזקה הסיסמה שלנו. היא גם מי עוד מחזיק במפתח למידע.
פרסומת

הכלי שאמור היה לעזור לאוריך — והפרצה שנחשפה
כדי להבין את המשמעות הרחבה של פרשת תכתובות אוריך, צריך לחזור כמעט חודש אחורה. ב-24 בספטמבר נחשף ב"הארץ" כי יועצו של רה"מ פיתח באמצעות Claude, כלי הבינה המלאכותית של חברת אנת'רופיק, מערכת שנועדה לעקוב אחר פרסומים בתקשורת וברשתות החברתיות. לפי התחקיר, המערכת סרקה עשרות מקורות מידע בתדירות גבוהה, איתרה אזכורים של ראש הממשלה ורעייתו והעבירה עדכונים והתראות לקבוצות וואטסאפ. עד כאן, מדובר בשימוש כמעט מתבקש בטכנולוגיה החדשה. במקום להעסיק אנשים שיחפשו ידנית אזכורים בתקשורת, אפשר להורות למערכת לעשות זאת באופן אוטומטי. היום כבר אין צורך להיות מתכנת מומחה כדי ליצור כלי כזה: מסבירים לבינה המלאכותית מה רוצים, והיא מסייעת לבנות את התוכנה.
אלא שכאן, לפי ההסבר של גיל מסינג, ראש מטה צ'ק פוינט, התרחשה שרשרת פעולות שהמחישה כיצד כלי שנועד לייעל את העבודה עלול להפוך לסיכון אבטחתי. תחילה חיבר אוריך את המערכת שבנה לחשבון הוואטסאפ שלו, באמצעות שירות חיצוני בשם UltraMsg, הפועל מאיחוד האמירויות. החיבור הזה נועד לאפשר למערכת לשלוח ולקבל מידע דרך וואטסאפ. אולם, הוא גם העניק לשירות החיצוני גישה נרחבת לתכתובות ולמדיה בחשבון.
פרסומת

הסיפור לא הסתיים בנקודה הזו, כי כבר בשלב הבא הועלה הקוד של המערכת למאגר ציבורי באתר GitHub, שבו מפתחים נוהגים לשתף קוד עם אחרים. אלא שלצד הקוד נותרו חשופים גם מפתחות הגישה ששימשו לחיבור המערכת לוואטסאפ. במילים פשוטות: קודם נוצר החיבור לחשבון האישי, ורק לאחר מכן הושארו המפתחות לאותו חיבור במקום שהיה נגיש לציבור. כך, מידע שהיה אמור להישאר סודי עלול היה לאפשר לגורמים בלתי מורשים להשתמש בהרשאות שניתנו למערכת. עד כמה ניתן היה לנצל אותן בפועל, ואם נוצלו בכלל, עדיין לא הוכח.
ואז, ב-11 באוקטובר, הופיע החלק הראשון ממאגר ההתכתבויות ברשת. רצף הגילויים הזה, שהחל בחשיפת מפתחות הגישה והסתיים בפרסום המסרים, עורר מטבע הדברים חשד לקשר בין האירועים. אלא שלצד סימני השאלה, עדיין אין הוכחה פומבית שמישהו אכן השתמש במפתחות שנחשפו כדי להגיע לשיחות, או שזו הדרך שבה הודלף המידע, אבל ההתרחשות הזאת מדגימה סיכון משמעותי: מערכת שנועדה לחסוך עבודה עשויה להפוך לנקודת תורפה כאשר המשתמש אינו מבין לחלוטין מה הוא מפרסם ברשת, לאילו שירותים הוא מתחבר ואיזו גישה הוא מעניק להם והבעיה הזו רחוקה מלהיות ייחודית לאנשים שעובדים בסביבת ראש הממשלה.
פרסומת
בניתם אפליקציה עם AI? ייתכן שפתחתם דלת אסורה בלי לדעת
דמיינו שאתם מבקשים ממנוע "קלוד" לבנות לכם אפליקציה שתנהל את ההוצאות המשפחתיות. אתם מחברים אליה מסמכים ונתונים, מבקשים שתסדר הכול בטבלה ותשלח עדכון יומי. בתוך זמן קצר יש לכם מערכת שנראית מקצועית, עם כפתורים, גרפים והודעות אוטומטיות. עכשיו דמיינו שבזמן שבניתם אותה, נוצר גם קישור שמאפשר לגשת למידע שלכם, או שמפתח ההתחברות לאחד השירותים נשמר בקובץ שהעליתם בטעות למקום ציבורי. מבחינתכם, הכול עובד. אין הודעת שגיאה, אין התראת אבטחה, ואיש אינו אומר לכם שמשהו לא בסדר. אבל במקרים מסוימים, המידע כבר נגיש למי שיודע היכן לחפש.
"כלי AI מאפשרים היום לכל אחד לבנות אתרים, אפליקציות ומערכות, גם ללא ידע בתכנות. אבל חשוב לזכור: העובדה שהמערכת עובדת לא אומרת שהיא מאובטחת", מזהיר גיל מסינג, ראש מטה צ'ק פוינט, בשיחה עם מגזין N12. לדבריו, אחת הטעויות הנפוצות היא העלאה של קוד הכולל מפתחות גישה וסיסמאות למאגרים ציבוריים. "כשאנשים מפתחים כלים חדשים בעזרת בינה מלאכותית, קל מאוד לעשות טעות אחת נפוצה: לחבר אותם בטעות למאגר מידע ציבורי באינטרנט, כמו GitHub, בלי לשים לב שכל אחד יכול להיכנס אליו". כדי להבין את הסיכון, אפשר לחשוב על מפתח גישה דיגיטלי כעל מפתח לדירה. אם נתתם לאפליקציה הרשאה להיכנס לחשבון מסוים, היא עשויה להחזיק באישור שמאפשר לה לבצע פעולות בשמכם. אם האישור הזה נחשף, מי שמשיג אותו עלול להשתמש בהרשאות שהוענקו לו, בלי לדעת בהכרח את הסיסמה שלכם.
פרסומת
גבריאל ברנדט-שפירו, חוקר בינה מלאכותית בכיר בחברת הסייבר הבין-לאומית SentinelOne, הזהיר בריאיון נרחב ביוני האחרון מפני הרגע שבו תוכנה אישית ופשוטה הופכת למערכת שמטפלת במידע רגיש של אנשים אחרים. לדבריו, מהרגע שאפליקציה נוגעת במידע אישי של משתמשים נוספים, רמת האחריות לאבטחה חייבת להשתנות - גם אם אדם אחד בנה אותה מרגע לרגע בביתו. הסכנה אינה בכך שכל קוד שנכתב בידי AI פרוץ, או שהשימוש בקלוד חושף אוטומטית מידע: הבעיה היא שהיכולת ליצור תוכנה התקדמה מהר הרבה יותר מהיכולת של משתמשים חסרי ניסיון להבין איך לאבטח אותה.
13 מיליון שיחות אישיות — בצעצוע שנשבע לשמור סוד
אם נדמה שמדובר בבעיה ששייכת רק לעולם התוכנה, כדאי להכיר תחקיר מטריד במיוחד שפורסם ב-The Verge ב-15 באוקטובר, ימים ספורים בלבד אחרי סערת אוריך. במרכזו ניצב Eiliko, רובוט קטן וחמוד שמשמש כבן לוויה דיגיטלי. הוא מסוגל לדבר עם המשתמשים, להגיב למצב הרוח שלהם ולזכור פרטים אישיים. העיתונאי שון הוליסטר רכש את המכשיר ושאל אותו במהלך שיחה אם הוא מספר לאנשים אחרים את הדברים שנאמרים לו. הרובוט הבטיח שהסודות יישארו אצלו. אלא שבתוך דקות הצליח חוקר אבטחה שנמצא בצד השני של העולם לראות את תמליל השיחה, וזו הייתה רק ההתחלה. לפי התחקיר, החוקר סמי אזדופאל הצליח לקבל גישה לכ-13 מיליון שיחות של משתמשים, דרך מערכת לא מאובטחת של היצרנית Energize Lab. המידע היה קשור לכ-68 אלף מכשירים, ובמאגר נמצאו גם פרופילים של יותר מ-31 אלף ילדים בארצות הברית.
פרסומת
לא מדובר רק בשיחות תמימות. המערכת שמרה פרטים על גילם של משתמשים, מצבם המשפחתי, העדפותיהם ואפילו מאפיינים רגשיים שהסיקה מתוך השיחות. בחלק מהמקרים נשמרו גם תצלומים והקלטות קול. החוקר הדגים גם יכולת להשתלט מרחוק על התנהגות הרובוט ולגרום לו להשיב תשובות כוזבות ופוגעניות. תחשבו לרגע על המשמעות: אדם רוכש מכשיר שנועד להיות חבר דיגיטלי. הוא מספר לו דברים אישיים מתוך תחושה שהשיחה פרטית. אבל מאחורי הקול הידידותי פועלת מערכת ששומרת את המידע, ולעיתים עלולה לחשוף אותו בפני אחרים, וזה אינו המקרה היחיד.
בפתח השנה נחשף כי יותר מ-50 אלף תמלילי שיחות בין ילדים לצעצוע בינה מלאכותית של חברת Bondu היו נגישים כמעט לכל מי שהתחבר לממשק מסוים באמצעות חשבון גוגל. חוקרי האבטחה ג'וזף תאקר וג'ואל מרגוליס מצאו במערכת שמות ילדים, תאריכי לידה, פרטים על בני המשפחה ושיחות אישיות שהילדים ניהלו עם הצעצוע. תאקר תיאר את הגישה למידע כהפרה חמורה של פרטיות הילדים. החברה תיקנה את הפרצה לאחר שהחוקרים פנו אליה, ומסרה שלא מצאה ראיות לכך שאחרים ניגשו למידע. שני המקרים שונים אומנם מפרשת אוריך, אבל הם חושפים בעיה משותפת: ברגע שמידע אישי מועבר למערכת חיצונית, ההגנה עליו תלויה גם במי שבנה אותה ובאופן שבו היא מנוהלת.
פרסומת
הבעיה גדולה ממה שחשבנו
עד כמה מדובר בתופעה רחבה? דוח שפרסמה חברת אבטחת הקוד GitGuardian מספק הצצה מטרידה לממדי הבעיה. לפי החברה, במהלך 2025 אותרו כ-28.6 מיליון מופעים חדשים של פרטי גישה וסודות שהוטמעו בקוד ציבורי באתר GitHub וזו כבר עלייה של כ-34% בתוך שנה אחת. לא מדובר ב-28.6 מיליון אנשים שנפרצו לחשבונותיהם, אלא במקרים שבהם פרטי התחברות או מידע שנועד להישאר סודי הגיעו למקום ציבורי.
נתון אחר מדאיג אפילו יותר: בבדיקה של מפתחות גישה שנחשפו עוד בשנת 2022, התברר ש-64% מהם נותרו פעילים ארבע שנים לאחר מכן. כלומר, גם שנים אחרי שמפתח הכניסה פורסם ברשת, לעיתים איש לא טרח להחליף אותו. דור צבי, ממייסדי RedAccess, הזהיר באחרונה כי "אנשים בארגונים מסוגלים ליצור כיום אפליקציות ולהפעיל אותן ללא תהליך בדיקה מסודר, ובכך עלולים לחשוף מידע של החברה ושל לקוחותיה. לשיטתו, "הפרדוקס ברור: הבינה המלאכותית הפכה את בניית התוכנה לפשוטה מאי-פעם, אבל לא הפכה את האחריות להגנה על המידע לפשוטה באותה מידה".
אבל רגע, הוואטסאפ שלנו לא אמור להיות מוצפן?
זו אולי השאלה החשובה ביותר שעולה מפרשת אוריך. הרי וואטסאפ מתגאה בהצפנה מקצה לקצה. המשמעות היא שהתוכן אמור להיות קריא רק למשתתפים בשיחה, ולא לגורמים שמיירטים אותו בדרך. אז איך בכל זאת אפשר לחשוף התכתבויות? ההבדל נמצא בין ההודעה בזמן שהיא עוברת ברשת לבין המכשירים והשירותים שבהם היא זמינה לקריאה. ברגע שאנחנו מחברים מכשיר נוסף או מעניקים לשירות חיצוני גישה לחשבון, אנחנו עשויים להרחיב את מעגל הגורמים שמסוגלים להגיע למידע.
פרסומת
לכן, תיאורטית, אין צורך לפצח את ההצפנה של וואטסאפ כדי לחשוף הודעות. מספיק שבנסיבות מסוימות תושג גישה למכשיר מורשה, לשירות חיצוני שאליו חובר החשבון או למידע שנשמר מחוץ לשיחה המוצפנת. זה בדיוק החשש שעולה משרשרת הפעולות שנחשפה בפרשת אוריך: החשבון חובר לשירות חיצוני, ובהמשך מפתחות הגישה ששימשו את החיבור נותרו גלויים במאגר קוד ציבורי. בתרחיש כזה, הסכנה אינה בהכרח פריצה להצפנה של וואטסאפ, אלא האפשרות לנצל הרשאות קיימות כדי להגיע למידע. עם זאת, עדיין לא הוכח שהמפתחות שנחשפו הם שאפשרו את פרסום ההתכתבויות.
ומה לגבי המשתמש הרגיל? חשוב להרגיע בנקודה אחת: מי שמשתמש בוואטסאפ הרגיל, אינו מחבר שירותים מפוקפקים ומקפיד על כללי האבטחה, אינו חשוף בהכרח לאותו סוג סיכון שתוארו במקרים החריגים. אלא שההתפתחות הטכנולוגית יוצרת עוד ועוד מצבים שבהם אנחנו מעניקים הרשאות רחבות בלי להבין אותן.
פרסומת
רישי בהרגבה, ממייסדי חברת אבטחת הזהויות Descope, הסביר באחרונה כי "שלושה דברים צריכים להדליק אצל המשתמשים נורת אזהרה מיוחדת כשהם משתמשים בסוכני AI: גישה לתיבת הדואר האלקטרוני, סיסמאות ופרטי תשלום. לדבריו, גישה לתיבת הדואר האלקטרוני יכולה להפוך למפתח לחיים הדיגיטליים שלנו, משום שחשבונות רבים מאפשרים לאפס את הסיסמאות שלהם באמצעותה. כך, הרשאה שנועדה במקור רק לסכם מיילים עלולה להעניק גישה למידע ולחשבונות נוספים, בהתאם לסוג ההרשאה שניתנה".
שש דקות של בדיקה שעשויות לחסוך לכם את הסיוט
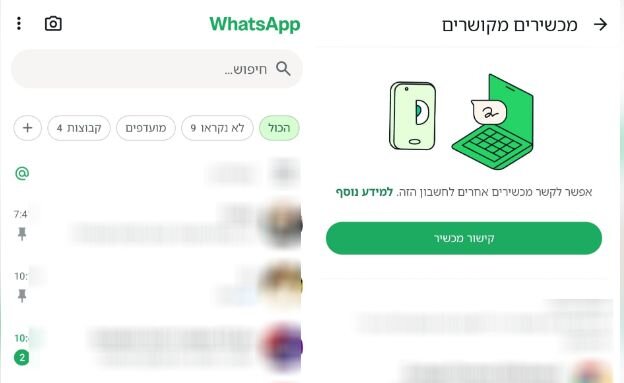
השאלה המתבקשת היא איך אפשר להמשיך ליהנות מהטכנולוגיה בלי לחיות בפחד תמידי שהמידע האישי שלנו ייחשף? השלב הראשון הוא דווקא הפשוט ביותר: לפתוח את וואטסאפ ולבדוק מי מחובר לחשבון. באייפון נכנסים להגדרות ובוחרים ב"מכשירים מקושרים"; באנדרואיד ניתן להגיע לאותו מסך דרך תפריט שלוש הנקודות. שם מופיעים מחשבים ומכשירים נוספים שמחוברים לחשבון, וניתן לנתק מכשירים שאיננו מזהים או שכבר אינם בשימוש. השלב השני הוא להפעיל אימות דו-שלבי או מנגנוני אימות מתקדמים אחרים שוואטסאפ מציעה, בהתאם לגרסת האפליקציה.
פרסומת
באוגוסט האחרון הודיעה מטא על חיזוק אפשרויות האימות בחשבונות וואטסאפ. גם כאן חשוב לזכור: אמצעי אבטחה נוספים מקשים על השתלטות על החשבון, אבל אינם מבטלים הרשאות שכבר ניתנו לשירותים חיצוניים. הבדיקה השלישית נמצאת בחשבון הגוגל או בשירותים אחרים שאליהם התחברתם. כדאי לעבור על רשימת האפליקציות שיש להן גישה לחשבון ולהסיר הרשאות שאינן נחוצות. אפליקציה שהתקנתם לפני שנתיים ושכחתם ממנה לא בהכרח הפסיקה להחזיק בהרשאה רק משום שאינכם משתמשים בה.
גיל מסינג, ראש מטה צ'ק פוינט, ממליץ במיוחד למי שבונה מערכות באמצעות AI לבדוק שהקוד אינו מכיל סיסמאות, מפתחות גישה או קובצי חיבור לשירותים אישיים, ושמאגרי הקוד מוגדרים כפרטיים כאשר אין כוונה לפרסם אותם. לטענתו, "יש להעניק לכל כלי את ההרשאות המינימליות הדרושות לפעולתו ולבצע בדיקת אבטחה לפני העלאת מערכת לאינטרנט". "אל תסמכו על ה-AI בעיניים עצומות", הוא מזהיר בשיחה עם מגזין N12. "קוד שנכתב באמצעות AI עלול להכיל חולשות אבטחה, לחשוף מידע אישי או לאפשר גישה לא מורשית".
גם אם כלי הבינה המלאכותית בדק בעצמו את הקוד ולא מצא בעיות, אין פירוש הדבר שהמערכת מאובטחת לחלוטין. ג'ק קייבל, מנכ"ל וממייסדי חברת האבטחה Corridor, התריע החודש כי "בדיקות כאלה חייבות להביא בחשבון את המידע שבו המערכת משתמשת ואת הנזק האפשרי אם הוא ייחשף. כשמדובר במידע רגיש, לעיתים נדרשת בדיקה מקצועית".
פרסומת
ומה עושים אם מגלים שמפתח גישה כבר פורסם בטעות? כאן, לדברי מסינג, אסור להסתפק במחיקת הקובץ או בשינוי הגדרת המאגר לפרטי. לדבריו, "צריך לבטל את המפתח שנחשף, להנפיק מפתח חדש ולבדוק אם נעשה בו שימוש חריג. בישראל אפשר לפנות גם למוקד 119 של מערך הסייבר הלאומי לקבלת סיוע ראשוני באירועי סייבר, וכדאי לזכור שגם אם אנחנו מקפידים על כל הכללים, אין הגנה מוחלטת מפני דליפות. לפעמים המידע שלנו נשמר אצל גורם אחר, ולפעמים האדם שהתכתבנו איתו הוא זה שחשבונו נחשף".
הסוד הבא שייחשף עלול להיות שלכם
פרשת אוריך החדשה החלה כסערה פוליטית, אבל היא הותירה אחריה שאלה שנוגעת כמעט לכל אדם שמחזיק טלפון חכם. אנחנו סומכים על המכשירים שלנו יותר מאי-פעם. מספרים להם מה אנחנו מרגישים, שומרים בהם זיכרונות, מתייעצים איתם על החלטות אישיות ומעניקים לעוד ועוד מערכות הרשאה לסייע לנו בניהול החיים, ובמקביל, אנחנו מאבדים בהדרגה את היכולת לדעת בדיוק היכן נשמר כל פיסת מידע, מי מסוגל לקרוא אותה ומה יקרה אם אחת המערכות תיכשל. הלקח מהפרשה אינו שצריך להפסיק להשתמש בוואטסאפ, להתרחק מבינה מלאכותית או לחשוש מכל אפליקציה חדשה. הוא פשוט יותר: להבין שהמידע שאנחנו מוסרים לאחרים דורש הגנה גם כשהוא כבר לא נמצא בטלפון שלנו.
פרסומת
במקרה של אוריך עדיין לא ברור מה בדיוק אפשר את פרסום ההתכתבויות, ויש להבחין בין הטענות על תוכנן לבין הכשלים הטכנולוגיים שתוארו בפרסומים שקדמו להדלפה. אבל השאלות שהפרשה העלתה אינן תלויות בתשובה שתתקבל כי ביום שבו התכתבות פרטית הופכת לנחלת הכלל, הבעיה כבר אינה רק מי הצליח להגיע אליה. הבעיה היא שאי אפשר באמת להחזיר אותה למקום שממנו נלקחה. מעל הכול: בפעם הבאה שאתם כותבים הודעה שאתם בטוחים שאיש לעולם לא יקרא, אולי כדאי להקדיש רגע למחשבה אחת: מי, חוץ מהאדם שאליו היא נשלחת, עלול יום אחד להחזיק בה?
מצאתם טעות לשון?