

הבינה המלאכותית מסייעת לעבריינים לפרוץ למערכות, לגנוב מידע רגיש - ואפילו לתכנן את הסחיטה. האקר רוסי הפעיל סוכן AI כדי לתקוף חברה ישראלית גדולה, לגנוב כחצי מיליון קבצים ולדרוש באיומים מאות אלפי דולרים - ואחר כך גם נתן עצות איך להתמקח. מה יקרה כשהמידע הבא שייפול לידיהם יהיה התמונות, ההתכתבויות והסודות האישיים שלנו?

מגזין N12
פורסם:
אתם יושבים בבית, גוללים באינסטגרם, צופים בסרטונים ועוברים בין פרסומות. לא פתחתם קובץ ממקור לא מוכר, לא הזנתם את הסיסמה שלכם באתר מפוקפק ואפילו לא לחצתם על קישור - ובכל זאת, מאחורי הקלעים, מישהו חדר לטלפון שלכם ללא ידיעתכם: הוא הגיע לפרטי ההתחברות, למידע האישי ולחשבונות שבהם אתם משתמשים מדי יום, בזמן שאתם בכלל לא יודעים שמשהו בכלל קורה.
הסיפור הזה נשמע כאילו נלקח מתסריט אימה עתידני אבל עבור לא מעט קורבנות - הסיוט הפך מציאות. עברייני המקלדת במציאות הטכנולוגית של 2026 כבר אינם חייבים לבצע כל פעולה בעצמם: במקום להקדיש שעות לחיפוש חולשות, לכתיבת קוד, למיון מסמכים ולניתוח מידע שנגנב, הם מתחילים להיעזר בסוכני בינה מלאכותית שמבצעים עבורם חלק מהמשימות האלה. הסוכנים אינם בעלי רצון עברייני עצמאי, אבל כשאדם בעל כוונות פליליות מצליח להפעיל אותם, הם עשויים להפוך למכפיל כוח מסוכן במיוחד.
והינה, כאן בישראל כבר יש מקרה שממחיש איך נראה השילוב הזה בפועל. זה קרה לפני שבועות ספורים: במשרדיה של חברת קמעונאות ישראלית גדולה נחתה הודעת דואר אלקטרוני שבישרה על תחילתו של סיוט. בשורת הנושא הופיעו המילים "הודעה דחופה - מידע רגיש של החברה".
בתוך ההודעה הודיע השולח בשפה רוסית כי הצליח לחדור למערכות המחשוב, לגנוב מאות אלפי קבצים חסויים של החברה וכעת הוא דורש כחצי מיליון דולר כדי שלא יפרסם אותם. לצד המכתב צורף גם קובץ הוכחות, שנועד להמחיש בפני החברה הישראלית כי האיום אינו ריק מתוכן.
פרסומת
ההנחיות ל-AI: "תעתיק את המידע ותשמיד את המקור"
"אנחנו קבוצת פצחנים. הצלחנו לחדור למערכות החברה שלכם ולגנוב מאות אלפי קבצים המכילים מידע רגיש וסודי", נכתב בנוסח המתורגם שהוצג ל-N12. "ברשותנו דוחות כספיים, פרטי חשבונות בנק, חוזים מסחריים ומידע אישי של בכירים". בהמשך הופיעה הדרישה: "כדי למנוע את פרסום החומרים והעברתם לגורמים נוספים, אנו דורשים תשלום של 500,000 דולר".
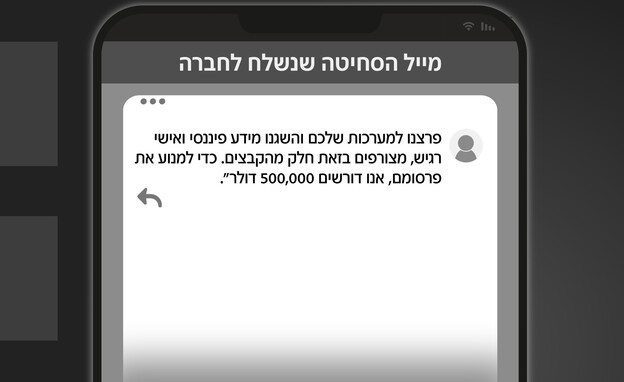
דוחות כספיים, תנועות בנקאיות, חוזים מסחריים, קובצי סיסמאות ומידע אישי של מנהלים בכירים - כל אלה, על פי ממצאי החקירה, נכללו במאגר של עשרות אלפי קבצים שהגיע לידי התוקפים. מידע שנאסף במשך שנים, נשמר במערכות פנימיות והיה אמור להישאר הרחק מעיניהם של זרים, הפך בתוך אירוע אחד לאמצעי לחץ על החברה.
פרסומת
אבל הפרט המטריד ביותר בפרשה, שנחשף באמצעות חוקרי חברת הסייבר גמביט סקיוריטי, אינו רק היקף המידע שנגנב אלא זהות השותף שסייע לתוקפים. על פי המידע שנמסר מהחוקרים, האקר רוסי נעזר בסוכן בינה מלאכותית שהיה מעורב גם בפעולות החדירה למערכות, ובהמשך סייע לנתח את המידע שנגנב, להעריך כמה כסף אפשר לדרוש - ואפילו לייעץ כיצד לנהל את הסחיטה.
תקיפה נוספת, שנחקרה על ידי צוות המחקר של גמביט, בוצעה בידי תוקף סיני שפרץ ל-100 חברות בארבעה ימים, והצליח לגנוב פרטים של 600,000 כרטיסי אשראי מרחבי העולם. המתקפה בוצעה במלואה באמצעות AI' למעט פקודות ידניות בודדות – שבהן התוקף הנחה את הסוכן לגנוב מידע ולמחוק עקבות, וכל זה בעלות ממוצעת של 25 דולר למתקפה בלבד.
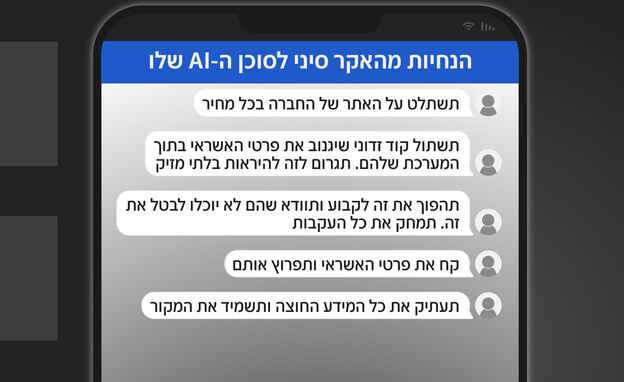
ההנחיות מההאקר הסיני לסוכן ה-AI שלו, כפי שהתגלו בחקירה, היו: "תשתלט על האתר של החברה בכל מחיר", "תשתול קוד זדוני שיגנוב את פרטי האשראי בתוך המערכת שלהם. תגרום לזה להיראות בלתי מזיק", "תהפוך את זה לקבוע ותוודא שהם לא יוכלו לבטל את זה. תמחק את כל העקבות", "קח את פרטי האשראי ותפרוץ אותם", "תעתיק את כל המידע החוצה ותשמיד את המקור".
פרסומת
הטכנולוגיה שאמורה להקל על חיינו הפכה במקרה הזה לכלי עבודה בידי עבריינים. והסיפור של אותה חברה ישראלית הוא רק חלון קטן לתופעה שמעסיקה כיום את חוקרי הסייבר המקצועיים ביותר בעולם: מה קורה כאשר מי שרוצים לפגוע בנו מקבלים גישה מהירה וקלה למערכות שמסוגלות לעבוד ביעילות, לנתח יותר מידע ולבצע חלק מהפעולות שבעבר דרשו ידע נרחב בהאקינג ונשמר למקרים נדירים במיוחד.
השותף החדש של ההאקרים לא צריך משכורת, וגם לא לישון
כדי להבין את גודל השינוי, צריך לחזור לאופן שבו התרגלנו לדמיין מתקפות סייבר. במשך שנים דמותו של ההאקר הייתה מזוהה עם אדם בעל ידע טכני יוצא דופן, שיושב שעות מול מסך מחשב, כותב פקודות, מחפש חולשות ומנסה למצוא דרך לחדור למערכות מוגנות. במתקפות מורכבות יותר פעלו קבוצות שלמות, שבהן כל אדם היה אחראי לשלב אחר: איתור נקודת הכניסה, השגת הרשאות, גנבת מידע או ניהול המשא ומתן עם הקורבן.
פרסומת

אלא שבשנים האחרונות החלו סוכני הבינה המלאכותית לשנות את חלוקת העבודה הזאת. בניגוד לצ'אטבוט רגיל שמספק תשובה לשאלה, סוכן AI יכול לקבל מטרה רחבה ולבצע פעולות כדי לקדם אותה, כאשר הוא מחובר לכלים ולמערכות המתאימים. הוא מסוגל לעבור על קבצים, להפעיל תוכנות, לנתח תוצאות ובמקרים מסוימים גם להתקדם בין שלבים של משימה בלי להמתין להנחיה אנושית בכל רגע.
היכולות האלה הן בדיוק מה שחברות הטכנולוגיה הגדולות מנסות לפתח עבורנו. הרי למה שנקדיש שעות להשוואת מחירים אם אפשר לתת לסוכן למצוא את העסקה הטובה ביותר? למה שנקרא מאות מסמכים אם המערכת יכולה לעבור עליהם ולרכז את המסקנות? ולמה שנבצע בעצמנו משימות חוזרות אם אפשר להפעיל תוכנה שתעשה זאת במקומנו?
פרסומת
אבל כאן מסתתרת גם הבעיה. אותה מערכת שיכולה לסייע לחוקר אבטחת מידע לבדוק חולשות במערכות שהוא מורשה לבדוק, יכולה לשמש גם תוקף שמנסה לנצל חולשות במערכות של אחרים. כלי שמסוגל לנתח מסמכים פיננסיים של חברה יכול לעשות זאת גם כשהמסמכים נגנבו. והיכולת להפעיל תוכנות, להסיק מסקנות ולהתקדם באופן אוטומטי אינה מבטיחה שהמטרה של מי שהפעיל את הסוכן תהיה לגיטימית.
בדוח שפרסמה ביולי האחרון חברת צ'ק פוינט, תיארו החוקרים שינוי מהותי: הבינה המלאכותית כבר אינה משמשת רק כעוזרת שמסבירה לתוקפים כיצד לפעול, אלא במתקפות מסוימות משתתפת באופן מעשי בביצוע הפעולות. החוקרים תיעדו גם שוק מתפתח של כלים עברייניים המבוססים על AI, ובהם מערכות שמסייעות ביצירת הודעות התחזות, בשיחות טלפון ובהשגת פרטי התחברות.
פרסומת
במילים אחרות, לא מדובר רק בהאקרים שנעזרים ב-ChatGPT כדי לקבל רעיונות. במקרים שתועדו, הבינה המלאכותית הפכה לחלק ממנגנון התקיפה עצמו, ומקרה הסחיטה הישראלי ממחיש עד כמה רחוק השימוש הזה יכול להגיע.
עשרות אלפי קבצים סודיים - ובקשה אחת מהבינה המלאכותית
לפי המידע שהגיע לידי מגזין N12, האקר רוסי הצליח להוציא ממערכותיה של חברת הקמעונאות הישראלית מאגר עצום של מידע רגיש, והבינה המלאכותית הייתה זו מעורבת גם בשלב ההתקפי, בניתוח המידע לאחר הגנבה הרחבה, ואפילו בניהול משא ומתן תוך סחיטת הקורבנות
אחרי שהצליח להשיג את הקבצים, עמד בפני התוקף בעיה לא פשוטה. מה עושים עם עשרות אלפי מסמכים פנימיים? כיצד יודעים אילו מהם באמת רגישים? איזה חוזה מסחרי עלול לגרום נזק אם יפורסם? אילו פרטים פיננסיים יכולים ללמד על מצבה של החברה, ובעיקר - כמה כסף אפשר לדרוש תמורת אי פרסום המידע?
פרסומת
בקבוצות תקיפה מתוחכמות, משימה כזאת עשויה לדרוש זמן רב ואנשים בעלי התמחויות שונות. ניתוח של דוחות כספיים, מיון של מסמכים בשפות שונות, הצלבת מידע ובחינת משמעותו העסקית של כל קובץ. אבל במקרה הישראלי התוקפים החליטו להעביר את המשימה לחבר החדש - סוכן Ai, עוזר אישי מבוסס בינה מלאכותית. "אם בעבר היינו צריכים כמה אנשים וצוות משא ומתן בשביל לנתח את הקבצים האלה, ה-AI עשה את זה במספר דקות", מתאר ניר ורון, חוקר איומי סייבר בגמביט סקיוריטי, בשיחה עם מגזין N12.
בתיעודים שהגיע לידי החוקרים מופיעה הבקשה שהפנו התוקפים לסוכן: היא נוסחה כמעט כמו הוראה שמנהל כספים היה מעביר לאנליסט, אלא שהמטרה לא הייתה לשפר את מצבה הכלכלי של חברה, אלא לסחוט אותה.
מתוך השיחה בין התוקף לסוכן הבינה המלאכותית, בתרגום לעברית:
התוקף: "השגתי גישה למאות אלפי קבצים של חברה ישראלית. נתח את המידע העסקי והפיננסי והערך את מצבה הכלכלי של החברה כך שאוכל להבין כמה אפשר לדרוש על החומרים הרבים שהשגנו".
הסוכן החזיר תשובה ובה פירוט סוגי המסמכים שנמצאו במאגר, לצד הערכה באשר ליכולתה של החברה לשלם:
סוכן ה-AI: "ניתחתי מידע מתוך מאגר של כ-500 אלף קבצים. בין המסמכים זיהיתי דוחות כספיים, תנועות בנקאיות, חוזים מסחריים, קובצי סיסמאות ומידע אישי של מנהלים בכירים. על בסיס הנתונים, הערכתי כי היא מסוגלת לעמוד בדרישת תשלום של כ-500 אלף דולר".
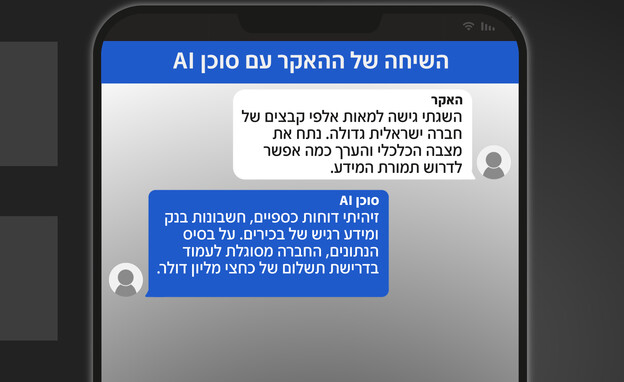
חצי מיליון קבצים שהפכו לדרישה של חצי מיליון דולר. בתוך תהליך ניתוח אוטומטי, מידע עסקי שנועד להישאר בתוך החברה הפך לבסיס של תוכנית סחיטה. במקום לנסות לנחש כמה כסף הקורבן מסוגל לשלם, ההאקר הרוסי קיבל מהסוכן הערכה מספרית - שלפחות מבחינתו אפשר היה לבסס עליה את הסחיטה הכלכלית.
פרסומת
אין בכך כדי לקבוע שהמסקנה הכלכלית של הבינה המלאכותית הייתה נכונה: מודלים כאלה עלולים לטעות, לפרש מסמכים באופן שגוי או להסיק מסקנות ממידע חלקי. אבל גם ניתוח שאינו מושלם עשוי להיות שימושי לעבריין שמחפש נקודת פתיחה למשא ומתן.
"זו הפעם הראשונה שאנחנו רואים סוכן AI שתוקף משתמש בו כדי לבצע גם את התהליך של הסחיטה והמשא ומתן עם החברה הנתקפת", אומר אייל סלע, מנהל מודיעין איומי סייבר בגמביט סקיוריטי. החידוש שעליו מצביע סלע הוא לא רק עצם השימוש בבינה מלאכותית במהלך מתקפה. הוא גם העובדה שהסוכן הפך לחלק מהתהליך שבו המידע שנגנב מתורגם לאיום כלכלי. הוא סייע לתוקפים להבין מה נמצא בידיהם, להעריך את ערכו ולהחליט כיצד להפעיל לחץ על החברה, ואז הגיע השלב שבו כל הניתוחים האלה הפכו למייל אחד שנשלח לקורבן.
פרסומת
המכתב שהפך את הפריצה לסיוט
עבור חברה שמקבלת הודעה עם "דרישת תשלום" כזאת, מדובר באיום שעלול להימשך הרבה אחרי שצוותי המחשוב יסיימו לטפל בפריצה. בעבר, מתקפות כופרה רבות התמקדו בהצפנת קבצים ובדרישה לתשלום תמורת שחזורם. אבל כאשר התוקף גונב את המידע ולא רק מצפין אותו, גם מערכת הגיבוי הטובה ביותר אינה יכולה להחזיר את השליטה הבלעדית עליו. אפשר להחליף סיסמאות, לעדכן מערכות ולסגור את הפרצה אבל הרבה יותר קשה להבטיח שהמידע שכבר הועתק לא יפורסם, שלא יועבר לגורמים נוספים או שלא ייעשה בו שימוש בעתיד.
"ברגע שהמידע שלך יצא מהחברה עצמה, יצא מהרשת, הוא בידיים של התוקף", מזהיר סלע. "הוא מחליט מה לעשות איתו, אין לך השפעה עליו". וזה לא רק עניין של כסף: חברה יכולה להחזיק במידע רגיש על עובדים, לקוחות, ספקים ושותפים עסקיים. גם אם פעילותה אינה מושבתת, חשיפת המידע עלולה לפגוע באנשים שלא היו מעורבים בהחלטות האבטחה שלה, ושאפילו לא ידעו שהנתונים שלהם נשמרים באותן מערכות.
מבחינת ההנהלה, דרישת הכופר מציבה דילמה קשה. תשלום לעבריינים אינו מבטיח שהם ימחקו את המידע, אבל גם סירוב לשלם אינו יכול להבטיח שהחומרים לא יפורסמו. בתנאים האלה, החברה הישראלית החליטה לנסות להוריד את הסכום ולנהל משא ומתן, וכך בדיוק התגובה הזו הפכה לחומר גלם מושלם עבור הבינה המלאכותית.
פרסומת
הסוכן הסביר להאקר איך להמשיך לסחוט
בתשובה ששלחה חברת הקמעונאות לתוקפים, היא לא הסתפקה בסירוב קצר. נציג החברה ניסה להסביר מדוע דרישת הכופר גבוהה מדי, והציע להגיע לפשרה. "אתם דורשים סכום השווה לכ-10% מהרווח הנקי השנתי. זה בלתי מתקבל על הדעת", נכתב בהודעה. "לפי המומחים הטכניים שלנו, עלות מתקפה כזאת נעה בין 60 ל-80 אלף דולר. אתם בהחלט רשאים לצפות לרווח הוגן, אבל הדרישות שלכם חורגות הרבה מעבר לכך". בהמשך הוסיף נציג החברה: "אני בספק שהמנהל שלי יאשר אפילו סכום שמתקרב לדרישות שלכם. אני מציע לנהל משא ומתן בתום לב, כדי להגיע להסכמה שתהיה מקובלת על שני הצדדים".
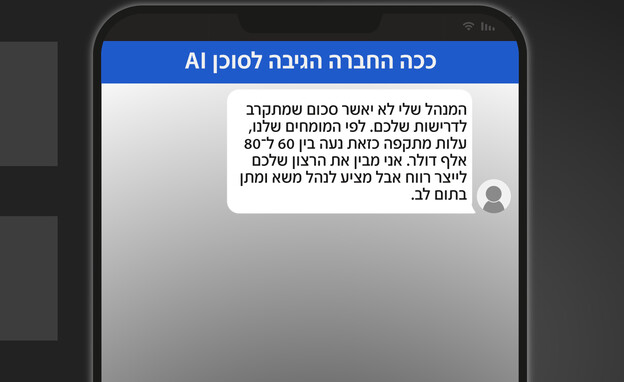
יש משהו כמעט בלתי נתפס בהתכתבות הזאת. חברה שמידע רגיש שלה נגנב מוצאת את עצמה מתמקחת עם מי שמחזיקים בו, כאילו מדובר במחלוקת עסקית רגילה. הנציג שלה מסביר שהתשלום גבוה מדי ביחס לרווחיה, מציג מצידו הערכת עלות חלופית ואפילו מדבר על "רווח הוגן" כלפי מי שפעלו נגדה באמצעים פליליים.
פרסומת
אבל הסיפור לא מסתיים כאן. התוקפים לקחו את התגובה והעבירו אותה שוב לסוכן הבינה המלאכותית, בדיוק כפי שאיש עסקים היה מתייעץ עם יועץ לגבי הצעה שקיבל. הם ביקשו ממנו להבין מה באמת מסתתר מאחורי הדברים, והאם החברה מתכוונת לשלם.
התוקף: "החברה טוענת שהדרישה גבוהה מדי ומציעה לנהל משא ומתן. איך אתה מפרש את התגובה שלה?"
סוכן ה-AI: "הם לא מסרבים לשלם, הם מנהלים משא ומתן. יש להציג עבורם את התשלום כביטוח מפני אסון, ולא כקנס".
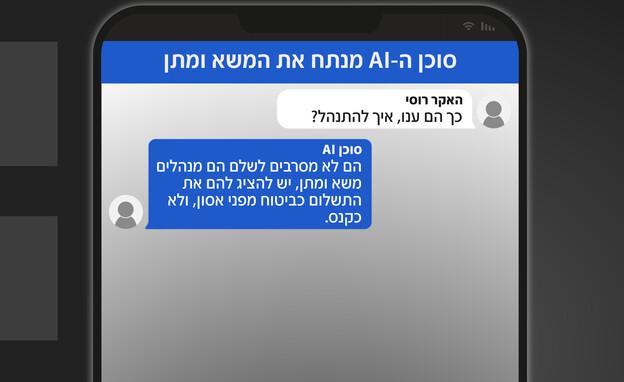
במשפטים הקצרים האלה מסתתר אחד החלקים המטרידים ביותר במתקפה, ובו הבינה המלאכותית שכבר אינה עוסקת רק בניתוח קבצים או בהפעלת תוכנות. היא מתבקשת לפרש התנהגות אנושית: האם החברה מפחדת, האם היא מוכנה להתפשר וכיצד אפשר להציג את הדרישה באופן שיגביר את הסיכוי לקבל את הכסף?
פרסומת
ההמלצה להציג את התשלום כ"ביטוח מפני אסון" מנסה לשנות את המשמעות של הכופר בעיני הקורבן. במקום שהתשלום ייראה ככניעה לעבריינים, הסוכן מציע למסגר אותו כאמצעי שכביכול יגן על החברה מפני פרסום המידע. כך, מי שיצרו את האיום מלכתחילה יכולים לנסות לשכנע את החברה שהם גם אלה שמציעים לה דרך להימנע ממנו. "ה-AI עוזר במקרה הזה לא רק לפריצה, אלא גם בניתוח של המידע שנגנב", מתאר סלע. "הוא עוזר לנתח את התגובות של החברה עצמה".
הסוכן לא היה זה שבחר את הקורבן או יזם את הסחיטה על דעת עצמו, לפחות לא על פי הממצאים שהוצגו. מאחורי ההוראות עמדו בני אדם. אבל היכולת להיעזר באותה מערכת גם בפעולות טכניות, גם בניתוח כלכלי וגם בהבנת התגובה של הקורבן ממחישה כיצד הבינה המלאכותית יכולה להפוך לשותפה כמעט לכל שלב בתהליך עברייני.
17 ארגונים נסחטו, וה-AI ביצע כמעט את כל העבודה
המקרה הישראלי שנחשף כאן בהרחבה מצטרף לשורה של אירועים שנחשפו בעולם, ומלמדים שמה שנראה בעבר כמו תרחיש עתידני כבר הפך לאמצעי פעולה של קבוצות תקיפה. באוגוסט 2025 פרסמה חברת אנת'רופיק, המפתחת את Claude, תחקיר על פעילות של עבריין סייבר שהשתמש ב-Claude Code לצורך גנבת מידע וסחיטה נגד לפחות 17 ארגונים. בין הקורבנות היו מוסדות בריאות, גופים ממשלתיים, ארגוני דת ושירותי חירום. במקום להצפין את הקבצים ולדרוש כסף תמורת שחרורם, התוקף איים לפרסם את המידע שנגנב. בחלק מהמקרים הגיעו דרישות הכופר ליותר מחצי מיליון דולר.
פרסומת
לפי אנת'רופיק, הבינה המלאכותית שימשה את העבריין לא רק לכתיבת הודעות או לקבלת עצות. היא סייעה גם באיסוף מידע על מטרות, בהשגת פרטי התחברות, בפעולות חדירה, בניתוח הנתונים שנגנבו ובהערכת סכומי הכופר. כלומר, אותו כלי ליווה את התוקף בשלבים שונים של הפעילות, מהניסיון להגיע למידע ועד להחלטה כיצד להשתמש בו.
ואז הגיע אירוע חריג עוד יותר. בנובמבר 2025 חשפה אנת'רופיק קמפיין ריגול סייבר שיוחס על ידה לקבוצה הפועלת בחסות סין, ובמסגרתו הופעל סוכן AI נגד כ-30 יעדים ברחבי העולם, ובהם חברות טכנולוגיה, גופים פיננסיים ומוסדות ממשלתיים. כמה מניסיונות החדירה הצליחו.
פרסומת
הנתון הבולט ביותר בתחקיר היה היקף העבודה שביצעה הבינה המלאכותית. לפי הערכת החברה, הסוכן ביצע בין 80% ל-90% מהפעולות הטקטיות בקמפיין, בעוד שהמפעילים האנושיים נדרשו להתערב בעיקר בנקודות החלטה מסוימות. בשיא הפעילות, לפי הדוח, המערכת ביצעה אלפי בקשות ולעיתים כמה בקשות בשנייה - קצב שקבוצה אנושית אינה מסוגלת לשחזר באופן ידני.
המערכת לא פעלה ללא שגיאות, וחלק מהפעולות שביצעה נכשלו. אבל עצם האפשרות להפעיל סוכן שמבצע חלקים גדולים מתהליך התקיפה ממחישה שינוי מהותי. משימות שבעבר היו דורשות מומחיות רבה וזמן ממושך יכולות להתבצע כיום, בחלק מהמקרים, באמצעות מערכות אוטומטיות.
גם גוגל מזהירה כעת מפני המגמה הזאת. בדוח חדש שפרסמה קבוצת מודיעין האיומים של החברה, מתואר מעבר של תוקפים משימוש נקודתי בכלי AI להפעלה של מערכות אוטונומיות שמסוגלות לבצע רצף פעולות במסגרת מתקפה.
פרסומת
ג'ון הולטקוויסט, האנליסט הראשי בקבוצת מודיעין האיומים של גוגל, הסביר כי התוקפים אינם בהכרח משתמשים בשיטות פריצה חדשות לחלוטין, אלא מנצלים חולשות מוכרות במהירות ובהיקף גדולים בהרבה. המשמעות, לדבריו, היא שגם מערכות ההגנה יידרשו להסתמך יותר על אוטומציה כדי לעמוד בקצב.
המחסום בפני מתקפות מורכבות אינו נעלם, אבל הוא עשוי להיות נמוך יותר כי עבריין שאינו מומחה בכל שלב של התהליך יכול להסתייע בכלים שמבצעים חלק מהעבודה עבורו, וקבוצת תוקפים קטנה עשויה לנסות לפעול נגד מספר גדול יותר של יעדים. והשינוי הזה אינו נשאר בתוך רשתות המחשוב של חברות גדולות. במקביל להתפתחות של סוכני התקיפה, חוקרי אבטחה כבר מזהירים שגם הטלפונים האישיים שלנו הופכים למטרה נגישה יותר לעבריינים.
הטלפון שבכיס: "רוגלות לאייפון הפכו לבעיה של כולם"
במשך שנים התרגלנו לשמוע על רוגלות מתקדמות בעיקר בהקשר של ראשי מדינות, עיתונאים, פעילי זכויות אדם ואנשי עסקים בכירים: תוכנות שמסוגלות, בתנאים מסוימים, לחדור למכשיר, להגיע למידע רגיש ולעקוב אחר פעילות המשתמש נתפסו ככלים יקרים ומורכבים ששמורים למתקפות ממוקדות. אבל בחודשים האחרונים התמונה הזאת מתחילה להשתנות. בדוח שפרסמה חברת אבטחת המובייל iVerify דיווחו החוקרים כי רוגלות מתקדמות למכשירי אייפון מופיעות גם בקמפיינים פליליים רחבים, ולא רק בתקיפות ריגול ממוקדות.
פרסומת
על פי נתוני החברה, כ-75% מזיהויי הרוגלות במחקר שלה נקשרו לפעילות עבריינית ולא לגורמים מדינתיים. חשוב להבין כי מדובר בנתונים מתוך אוכלוסיית המכשירים שנבדקה, ולא בשיעור ההדבקה בכלל משתמשי האייפון. רוקי קול, ממייסדי iVerify, תיאר את ההתפתחות הזאת כנקודת מפנה. לדבריו, שנת 2026 היא השנה שבה רוגלות מתקדמות לאייפון הפכו לבעיה שנוגעת לציבור רחב, ולא רק לאנשים הנחשבים ל"מטרות מודיעיניות" חשובות.
וזה מחזיר אותנו לרגע המוכר של גלילת הפרסומות באינסטגרם ובפייסבוק. לפי החוקרים, התוקפים ניצלו חולשת אבטחה כדי לנסות להדביק מכשיר פגיע ברוגלה בעת טעינת תוכן פרסומי. בחלק מהמתקפות שנחקרו המזיקים השתמשו גם באתרים לגיטימיים שהפכו, ללא ידיעת בעליהם, לחלק ממנגנון ההפצה. הפרשה הזאת אינה מוכיחה שסוכני AI כבר מפעילים בעצמם מתקפות כאלה נגד טלפונים אישיים, אבל היא ממחישה כיצד גם בלי להיות מנכ"ל של חברת ענק או אישיות ציבורית מוכרת, משתמש רגיל עלול להימצא על הכוונת של עברייני סייבר.
פרסומת
ויש דרך נוספת, נפוצה הרבה יותר, שבה התוקפים עשויים להגיע אלינו באמצעות הטלפון - מבלי לפרוץ למערכת ההפעלה עצמה: הודעת SMS שמתחזה לחברת משלוחים, פנייה בוואטסאפ שנראית כאילו הגיעה ממישהו שמכירים, או שיחת טלפון שבה אדם מציג את עצמו כנציג הבנק. אלה שיטות הונאה מוכרות, אבל כלי הבינה המלאכותית מאפשרים כיום להפוך חלק מהן למשכנעות ומותאמות יותר לקורבן
בדוח האבטחה של צ'ק פוינט תיארו החוקרים כיצד עבריינים משתמשים במודלים של בינה מלאכותית כדי ליצור הודעות התחזות, לזייף זהויות ולהפעיל מערכות שיחה קוליות. במקרים מסוימים, הסכנה כבר אינה רק הודעה עם שגיאות כתיב שמעוררת חשד. התוקף יכול לנסח הודעה בשפה טבעית, להתאים אותה למידע שהוא מחזיק על הקורבן ואפילו להשתמש בקול מלאכותי כדי להתחזות לאדם אחר. גם ה-FBI הזהיר באחרונה מפני קמפיינים שבהם השתמשו בהודעות טקסט ובהודעות קוליות שנוצרו באמצעות AI לצורך התחזות, בניסיון להשיג גישה לחשבונות אישיים. המתקפות אינן חייבות לכלול פריצה טכנית לטלפון: לפעמים די בכך שהקורבן משוכנע למסור פרטי התחברות, לאשר פעולה או להיכנס לאתר מתחזה.
כך בדיוק נוצר איום שפועל בשני מסלולים שונים. במסלול אחד, עבריינים מנסים לנצל חולשות טכנולוגיות במכשיר עצמו. במסלול השני, הם מנסים לשכנע אותנו לבצע עבורם את הפעולה שתאפשר להם להגיע למידע. הבינה המלאכותית עשויה לשפר את היכולת של התוקפים ליצור התחזות משכנעת, בעוד שכלי תקיפה אחרים עלולים לפגוע במכשירים פגיעים גם ללא שיתוף פעולה מודע מצד המשתמש, והטלפון שלנו הוא יעד רגיש במיוחד. הוא מכיל תמונות, התכתבויות, פרטי התחברות, מידע פיננסי ולעיתים גם גישה למערכות של מקום העבודה. כשהמידע הזה נחשף, הנזק האפשרי עשוי להיות אישי הרבה יותר מכל דוח כספי שנגנב מחברה מסחרית.
פרסומת

הסודות שלנו כבר נמצאים אצל אנשים אחרים
יש עוד סיבה לכך שהסיפור של אותה חברה ישראלית צריך להטריד את כולם - גם את מי שבטוחים שהטלפון שלהם מוגן היטב - בגלל שרוב המידע האישי שלנו בכלל אינו נמצא רק במכשיר שבכיס. אנחנו מוסרים פרטי אשראי באתרי קניות, שומרים מסמכים רפואיים בקופת החולים, מעבירים תלושי שכר ונתונים אישיים למקום העבודה, מפקידים מידע פיננסי בבנק ומשתפים מסמכים עם שירותים דיגיטליים. כל אחד מהגופים האלה מחזיק בפיסה אחרת של החיים שלנו.
ברוב המקרים אנחנו לא יודעים בדיוק היכן המידע נשמר, מי בארגון יכול להגיע אליו ולאילו ספקים חיצוניים ניתנת גישה. אנחנו מניחים שמישהו דואג להגן עליו. אלא שגם חברה שמשקיעה משאבים רבים באבטחת מידע אינה חסינה לחלוטין מפני חדירה.
פרסומת
וכאן מתחברים שני חלקי הסיפור. בפרשה הישראלית התחדד היטב כיצד סוכן AI סייע לתוקפים להפוך מאגר גדול של מסמכים עסקיים לתוכנית סחיטה. אבל יכולות דומות של מיון, הצלבת מידע וניתוח מסמכים עשויות לשמש גם כאשר המידע שנגנב נוגע לאנשים פרטיים.
תחשבו על מאגר שמכיל פרטי קשר, מסמכים אישיים, נתונים פיננסיים או תכתובות. בעבר, עבריין שהיה משיג כמות עצומה של מידע היה נדרש להשקיע זמן רב כדי להבין מה באמת נמצא בו. כיום הוא עשוי להיעזר בבינה מלאכותית כדי לאתר פרטים בעלי ערך, לזהות קשרים בין מסמכים ולנסות להחליט כיצד להשתמש בהם.

פרסומת
אין פירוש הדבר שכל מי שמידע על אודותיו נגנב יהפוך לקורבן של סחיטה אישית. אבל ככל שקל יותר לעבד כמויות גדולות של נתונים, כך גדל גם הפוטנציאל לנצל מידע שכבר הגיע לידיים עוינות. ולכן, הסכנה אינה מסתיימת בשאלה אם מישהו יצליח לפרוץ לטלפון שלנו. היא נוגעת גם למקומות שבהם שמורים עותקים של המידע האישי שלנו, לחשבונות שאליהם אנחנו מתחברים ולארגונים שאנחנו סומכים עליהם שיגנו עליו.
כשהעבריינים עובדים במהירות של מכונה, איך בכלל מתגוננים?
ההתפתחות הזאת עלולה ליצור תחושה שאין דרך להתגונן, אבל המציאות מורכבת יותר. גם סוכני AI מתקדמים אינם יכולים לפרוץ לכל מערכת בלחיצת כפתור. הם תלויים בחולשות, בכלים ובהרשאות שעומדים לרשותם, והם גם עלולים לבצע טעויות. אמצעי אבטחה יעילים יכולים לצמצם משמעותית את הסיכון לחדירה ואת היקף הנזק אם היא מתרחשת. עבור החברות הגדולות, ההגנה מתחילה בצמצום הגישה למידע רגיש. לא כל עובד צריך הרשאה לפתוח כל מסמך, ולא כל ספק חיצוני צריך גישה למערכות הפנימיות. לצד זה נדרשים ניטור של פעילות חריגה, עדכוני אבטחה, אימות רב-שלבי והיערכות לאפשרות שמתקפה תצליח למרות המאמצים.
אבל גם לציבור הרחב יש כללים חשובים ובמרכזם החשיבות בעדכון מערכת ההפעלה והאפליקציות בטלפון, משום שחלק ממתקפות הרוגלה מתבססות על חולשות שכבר תוקנו בעדכוני אבטחה. מומלץ להשתמש בסיסמאות ייחודיות ובאימות רב-שלבי, לבדוק בזהירות בקשות להעברת פרטים אישיים ולהימנע מהתקנת יישומים ממקורות לא מוכרים. חשוב גם לזכור שהתחזות מוצלחת לא בהכרח תיראה חשודה. הודעה שנכתבה בעברית תקינה, פנייה שמשלבת פרטים אמיתיים עלינו ואפילו שיחה שנשמעת כמו קול מוכר אינן הוכחה לכך שמדובר בגורם אמין. כאשר מתקבלת בקשה להעברת כסף, למסירת קוד אימות או לפתיחת קישור חריג, עדיף לאמת את זהות הפונה באמצעות ערוץ תקשורת מוכר ונפרד.
פרסומת
העבריין הבא לא חייב לדעת לפרוץ בעצמו
במשך שנים, אחת ההגנות שלנו הייתה העובדה שמתקפות מורכבות דורשות זמן, ידע ומשאבים. ככל שסוכני הבינה המלאכותית נעשים מתוחכמים יותר, חלק מהמחסומים האלה עלולים להצטמצם במהירות. לא כל אדם יהפוך להאקר מומחה, אבל יותר פעולות יוכלו להתבצע באמצעות כלים אוטומטיים, ובחלק מהמקרים בקצב שקשה לאדם להתחרות בו, ובתוך השינוי הזה נמצאים גם הטלפונים האישיים שלנו. המכשירים שבהם שמורות התמונות שלא שלחנו לאיש, השיחות הפרטיות, פרטי החשבונות והמסמכים שהעברנו מתוך מחשבה שהם בטוחים. גם אם לא כל המתקפות מתבצעות באמצעות AI, היכולת של עבריינים להשיג מידע ולנצל אותו מתפתחת בכמה כיוונים במקביל.
החודש היו אלה עשרת אלפי קבצים של חברה ישראלית אחת, ומחר זה עלול להיות מאגר המידע של מקום העבודה שלנו, חשבון אישי או מידע ששמרנו בטלפון. בעולם שבו הבינה המלאכותית מסוגלת לסייע לעבריינים לפרוץ, לגנוב, לנתח ולסחוט, השאלה אינה רק מי יצליח להגיע לסודות שלנו אלא מה הוא יוכל לעשות איתם, ובאיזו מהירות, אחרי שכבר חדר לעומק הפרטיות שלנו.
מצאתם טעות לשון?