יותר מ-70% מהאינטרנט בסכנה: פרצות קריטיות ב-PHP מאיימות על מיליוני אתרים
שתי חולשות חמורות במנוע של שפת התכנות PHP, המניעה כ-70% עד 75% מהאתרים, מאפשרות השתלטות מרחוק ללא סיסמה. הכשלים, המכונים PHP2Shell, אותרו בעזרת בינה מלאכותית ונחשפו אתמול. סוכנויות ביטחון וסייבר בעולם מזהירות מגל תקיפות נרחב, וממשלות וגופים מרכזיים מורידים שרתים מהרשת כאמצעי זהירות. גם בישראל מערך הסייבר הלאומי קרא לעדכן בהקדם את סביבת ה-PHP
פורסם:
שתי פרצות אבטחה חמורות במיוחד (CVE-2026-109618 ו-CVE-2026-109619) התגלו בליבת שפת התכנות PHP, ומאפשרות לתוקפים להריץ קוד מרחוק ולהשתלט על שרתים ללא צורך בשם משתמש, סיסמה או הרשאות מנהל. הכשלים קיבלו דירוג חומרה של 9.2 במדד CVSS.
PHP, שפותחה בראשית שנות ה-90 (וראשי התיבות המקוריים שלה היו "Personal Home Page"), היא שפת קוד פתוח המתוחזקת בידי מתנדבים. לפי נתוני W3Techs, השפה מפעילה כ-69.3% עד 75% מהאתרים ששפת צד-השרת שלהם ידועה, ומשמשת תשתית למערכות תוכן ומסחר פופולריות כמו וורדפרס, דרופל, ג'ומלה ומג'נטו. טיפאני פאריס, מנכ"לית זמנית של ארגון דרופל, ציינה: "כל השרתים המשתמשים בגרסה כלשהי של PHP שיצאה ב-20 השנים האחרונות יהיו פגיעים. סוגיה זו משפיעה על מרבית רשת האינטרנט".
ב-21 באוקטובר 2026 שוחררו תיקוני אבטחה רשמיים, וקרן PHP פנתה למחלקות הטכנולוגיה ברחבי העולם: "אם אתם מריצים PHP, הכרחי שתעדכנו כעת".
סוכנויות ביון, ביטחון וסייבר פרסמו אזהרות דחופות לארגונים. בחשבון ה-X של חטיבת הסייבר ב-NSA נכתב: "כל הארגונים המשתמשים ב-PHP מתבקשים להיערך לעדכון מיידי. פרצות אלה מספקות לעתים קרובות נתיב ישיר למערכת הקבצים או למסד הנתונים. אם עדכון מיידי אינו אפשרי, מומלץ להוציא את המערכת מפעילות".
פרסומת
המלצה דומה לניתוק שרתים פרסם גם המרכז הלאומי לאבטחת סייבר בבריטניה (NCSC). הבית הלבן אישר כי עודכן בנושא בימים שקדמו לפרסום.
ראש ממשלת יפן, סנאה טקאיצ'י, פרסמה ב-X: "בדקו האם האתר הפעיל שלכם משתמש ב-PHP והיערכו להחלת התיקון החדש". ראש ממשלת הולנד מסר כי הוא עוקב מקרוב אחר ההתפתחויות.
במחלקת הסייבר של ה-FBI קראו לארגונים לנקוט צעדים מיידיים: "שתי הפגיעויות עלולות לאפשר לגורמים עוינים להריץ קוד מרחוק בליבת PHP ולפגוע ברשתות ובמידע רגיש. אם עדכון מיידי אינו בר-ביצוע, מומלץ להוריד את המערכת מהרשת עד לנטרול מלא".
בנוסף, הנחו ב-FBI: "עדכנו מיד, מפו מערכות המריצות PHP ונטרו שרתים לאיתור פעילות חשודה, כמו הפעלת מעטפות פקודה (shells) או הורדת קבצים. במקרה של חדירה – בודדו מערכות, שמרו יומנים ודווחו ל-FBI או ל-ic3.gov".
פרסומת
הבולשת הפנתה להתעדכן גם באזהרת CERT-EU 2026-018 ובקטלוג הפגיעויות של CISA.
בישראל מערך הסייבר הלאומי קרא למנהלי מערכות, לצוותי פיתוח ולאנשי אבטחת מידע לבחון ולעדכן בהקדם את סביבות ה-PHP.
גילוי בסיוע AI ומרוץ החימוש הדיגיטלי
הכשלים שכנו בקוד השפה עשור ויותר. הם קשורים לטיפול של PHP במצבי שגיאה וקריסת זיכרון ("Out of Memory"), שמותירים נתונים פגומים או הפניות לזיכרון משוחרר (Use-After-Free) שבקשות עוקבות עושות בהם שימוש.
הפרצות אותרו באוגוסט ונשמרו בסודיות עד להכנת המענה. קבוצת Calif גילתה אותן ב-1 באוגוסט באמצעות מודל שפה כחלק מביקורת קוד במימון OpenAI. במקביל, חברת וויז הישראלית, שנקנתה לפני כשנה על ידי חשפה את הפרצות באופן עצמאי בעזרת כלי המחקר Wiz Atlas והמודלים Gemini 4 Argon ו-GPT-5.6 Sol.
פרסומת
בוויז הסבירו כי בעבר ניצול הכשלים דרש שרשרת מורכבת ביותר שהייתה על גבול היכולת האנושית: "לפני עידן הבינה המלאכותית, עבודה ידנית זו הייתה קשה לביצוע ועוד יותר קשה להרחבה. עם AI, זה כבר אינו מחסום".
ב-OpenAI מסרו ברשת X: "הובלנו קואליציה להכנת תיקונים לפגמים קריטיים ב-PHP, שמפעילה כ-70% מהאתרים. אנו רואים בבאג זה את אחת מבעיות האבטחה המשמעותיות בזיכרון האחרון. זהו ציון דרך לעידן שבו AI מאתר באגים בעלי השפעה בקנה מידה אינטרנטי ומאפשר למגנים להקדים את התוקפים".
פרסומת
עדויות למתקפות והשבתות מערכות נרחבות
סמנכ"ל הטכנולוגיות של קלאודפלייר דיווח על סימנים ראשונים למתקפות, ומנהל האבטחה של אמזון, סי ג'יי מוזס, חשף ניסיונות ניצול נגד מלכודות דבש (honeypots) של החברה החל מ-17 באוקטובר, והוסיף כי הפרצות "מנוצלות כעת באופן נרחב בשטח".
חוקרי פאלו אלטו נטוורקס ביחידת המחקר Unit 42, דיווחו כי זיהו למעלה מ-22.6 מיליון מופעים חשופים באינטרנט שעשויים להיות פגיעים. שתי הפרצות קיבלו ציון חומרה של 9.2 מתוך 10 ועלולות לאפשר לתוקפים להריץ קוד זדוני מרחוק על השרתים שמפעילים את השירותים, ובכך לסכן את המידע והשירותים הפועלים עליהם. החוקרים איתרו קוד המדגים כיצד ניתן לנצל את הפרצות.
פרסומת
עומר גול, CPO ב-A Security, שגם חקרה את החולשות, מסר: "על פי הנתונים שיש לנו נראה ש-PHP מפעיל כשבעים אחוז מהאינטרנט. אף שהחולשות האלו קיימות בקוד כבר שנים, אנחנו משוכנעים שקפיצת יכולות במודלי ה-AI אפשרו את התגליות הללו, ולראייה הן נמצאו כמעט בו זמנית על ידי מספר חוקרים מחברות שונות. ארגונים ברחבי העולם מתבקשים לעדכן את השרתי PHP שלהם ואף לנתק אותם מהאינטרנט עד שיעשו זאת. ממצאים אלו משקפים את היכולות והסיכונים של מודלי הAI בכל הנוגע למציאת וניצול חולשות ואנו ממליצים לכל הארגונים לסרוק את עצמם באמצעות מודלים כאלו כדי לוודא שהם אכן בטוחים".
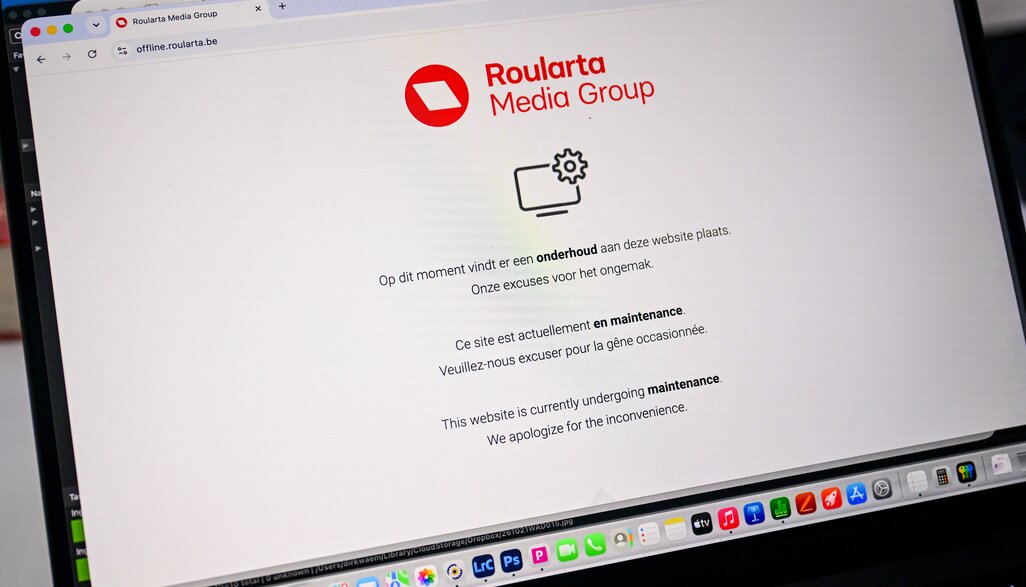
הסיכון הוביל להשבתות יזומות: בהולנד הוריד מרכז הסייבר הלאומי (NCSC) את אתרו, ואחריו הושבתו פורטל Overheid.nl, נמל רוטרדם, אתרי חמש המפלגות הגדולות ובתי חולים. בפינלנד הושבתו שירותי הרשת הממשלתיים על ידי ספקית המחשוב Valtori. בצרפת הועברו כל אתרי משרד הפנים לתחזוקה מונעת (כולל אתר משטרת פריז), ובדנמרק הושבתו שירותים עירוניים ובהם פלטפורמת בתי הספר.
ויקיפדיה השביתה חלק ממערכותיה עד לעדכונן, וכך גם ארכיון האינטרנט (Internet Archive). השבתות נרשמו גם ב-4chan, דביאנטארט ובאפליקציות פוקימון הום, פוקימון צ'מפיונס ומעקב השינה של פוקימון.
פרסומת
דימיטריוס סלמפאסיס מאוניברסיטת סווינבורן הדגיש: "הורדת אתרים מהרשת אינה מעידה בהכרח על כך שהם נפרצו. זהו אמצעי אחראי להגנה בזמן יישום עדכוני האבטחה".
מיליוני שרתים חשופים והשלכות ארוכות טווח
לפי נתוני חברת Censys, כ-1.5 מיליון מתוך 2.6 מיליון מארחים המריצים PHP משתמשים בגרסאות שכבר אינן נתמכות ושאין עבורן תיקון רשמי (גרסאות 8.1 ומטה). שירות VirusTotal מזהה כ-3.8 מיליון אתרים פתוחים ברשת המריצים את השפה.
מפעילת וורדפרס, חברת Automattic, מסרה כי שירותי האחסון שלה ומשתמשי Tumblr מוגנים. שירותים כמו Wix הישראלית ו-Squarespace אינם תומכים ב-PHP ולכן אינם מושפעים. מנגד, הסיכון גבוה במיוחד באתרי PHP קטנים ובשרתי אחסון משותף (אצל ספקים כמו GoDaddy, בלוהוסט והוסטינגר), שבהם בעלי האתרים אינם מנהלים ישירות את התשתית. GoDaddy המליצה להניח שכל אתר המשתמש ב-PHP מושפע, ולעדכן בהקדם.
פרסומת
אז מה עושים? ההמלצות של מערך הסייבר הלאומי
מערך הסייבר הלאומי קרא למנהלי מערכות, לצוותי פיתוח ולאנשי אבטחת מידע לבחון ולעדכן בהקדם את סביבות ה-PHP, ופרסם שורת הנחיות:
-
עדכון גרסאות נתמכות: יש לעדכן לגרסה מתוקנת ונתמכת. בשימוש בחבילות של ספק חיצוני, יש לוודא שהעדכון כולל את התיקונים לפגיעויות אלו.
-
התמודדות עם גרסאות ישנות: אף שגרסאות PHP 8.1 ומטה אינן מקבלות עוד תמיכה שוטפת מפרויקט PHP, פורסמו תיקוני קוד ייעודיים לגרסאות 7.4, 8.0 ו-8.1, וחלק מהספקים מציעים גם תיקונים מותאמים (ללא חידוש התמיכה השוטפת). מומלץ לבדוק מול הספק את זמינות התיקונים, ובמקביל לקדם מעבר לגרסה עדכנית ונתמכת.
-
ניהול אצל ספק חיצוני: אם האתר מנוהל אצל ספק חיצוני, יש לוודא מולו ישירות שגם סביבת ה-PHP של השרת עודכנה.
-
כאשר לא ניתן לעדכן מיידית: מעקפים מספקים מענה חלקי בלבד ואינם תחליף לעדכון. במקרים כאלה מומלץ לבחון הגבלת גישה לשרתים החשופים לאינטרנט או הסרה זמנית של החשיפה לרשת עד להשלמת הטיפול.
מומחי אבטחה מזהירים מפני השלכות עתידיות:
- פריצות משניות ופישינג: גניבת סיסמאות ומסדי נתונים עלולה לשמש למתקפות פישינג ממוקדות נגד לקוחות. שרת שנפרץ עלול לשמש גם להפצת נוזקות, ספאם ולתקיפת שרתים נוספים.
- סיכוני צד-שלישי: גם שרת שעודכן במלואו עלול להישאר חשוף אם ממשקים, תוספים או שירותי צד-שלישי שעימם הוא מתקשר עדיין מריצים גרסאות פגיעות של PHP.
- אתרים לא מנוהלים: אתרים קטנים, בלוגים ומערכות הפועלות ללא תחזוקה שוטפת עלולים להישאר ללא עדכון במשך חודשים ארוכים, מה שיוביל לנקודות תורפה פתוחות וקבועות ברשת.
ארגוני האבטחה מזכירים כי לצד התקנת התיקונים, יש לשמור על שכבות הגנה מרובות כדי למנוע חדירה לרשתות פנימיות במקרה של פגיעה בשרת הבודד.
מצאתם טעות לשון?