הצעת עבודה מפומה? הזינוק בהונאות התעסוקה והתרגיל שכמעט הפיל את איש היח"צ
דו״ח BioCatch לשנת 2026 מצביע על זינוק של 258% במספר נפגעי הונאות התעסוקה. אודי, איש יחסי ציבור מנוסה, כמעט נפל במלכודת שנבנתה במיוחד עבורו תחת המותג פומה, עם פנייה מותאמת שמזמינה אותו לראיון עבודה ואתר מזויף שכמעט זהה לגרסה המקורית
פורסם:
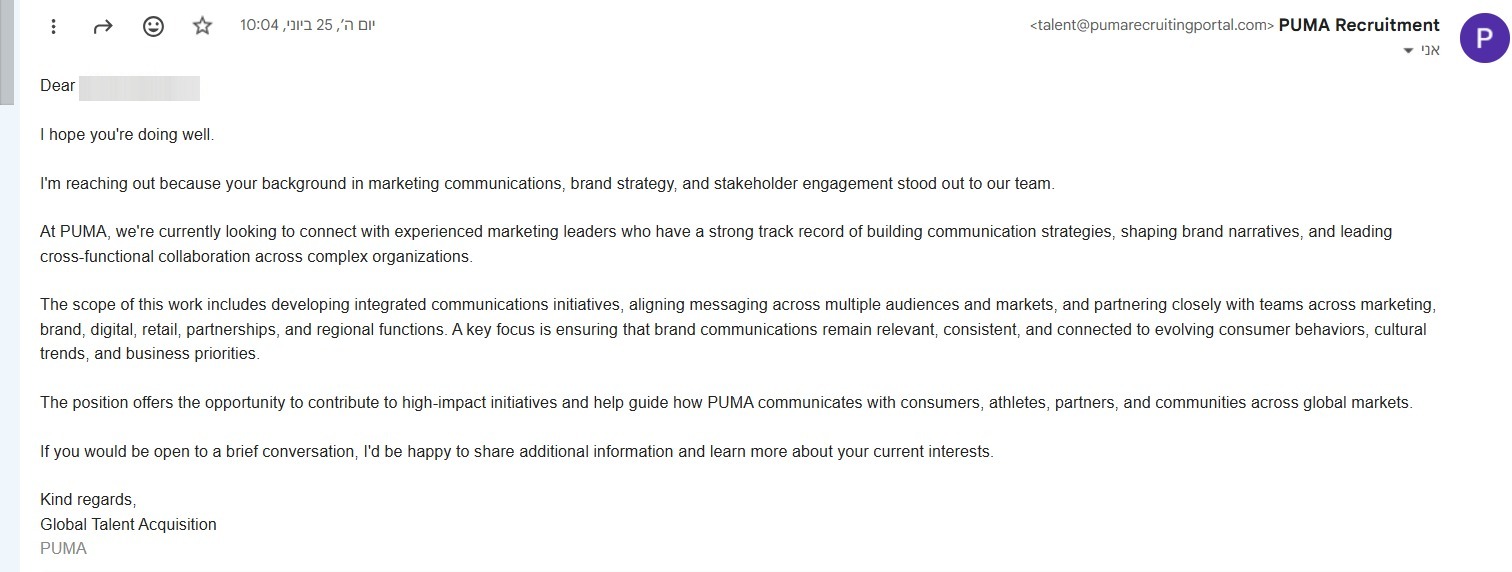
אודי (שם בדוי), איש יחסי ציבור ושיווק ותיק, קיבל לאחרונה במייל שלו הצעת עבודה, שנשמעה על פניו מעניינת במיוחד. הפנייה הגיעה מכתובת שהתחזתה למחלקת הגיוס של ענקית הספורט הבין-לאומית פומה (talent@pumarecruitingportal.com). המייל פנה אליו בשמו המלא, ציין במדויק את תחום מומחיותו באסטרטגיית מותג ותקשורת שיווקית, והציג הצעה להשתלב בפעילות המותג בישראל.
בהודעה באנגלית נכתב: "אנו פונים אליך מכיוון שהרקע שלך בתקשורת שיווקית, אסטרטגיית מותג ומעורבות בעלי עניין בלט לצוות שלנו... ב-PUMA אנו מחפשים כעת מובילי שיווק בעלי ניסיון מוכח בבניית אסטרטגיות תקשורת, עיצוב נרטיבים של מותג והובלת שיתופי פעולה חוצי-ארגון".
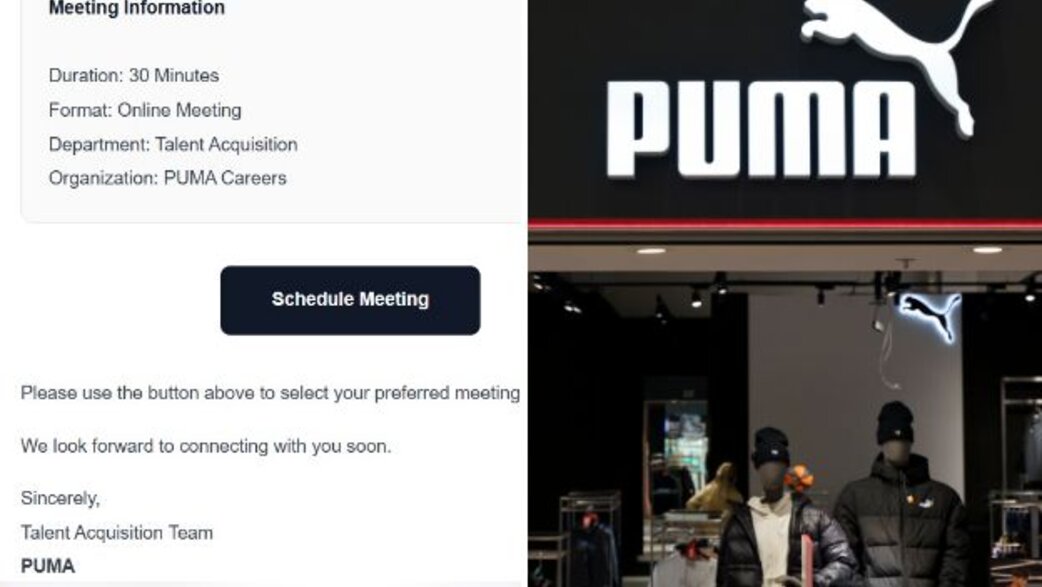
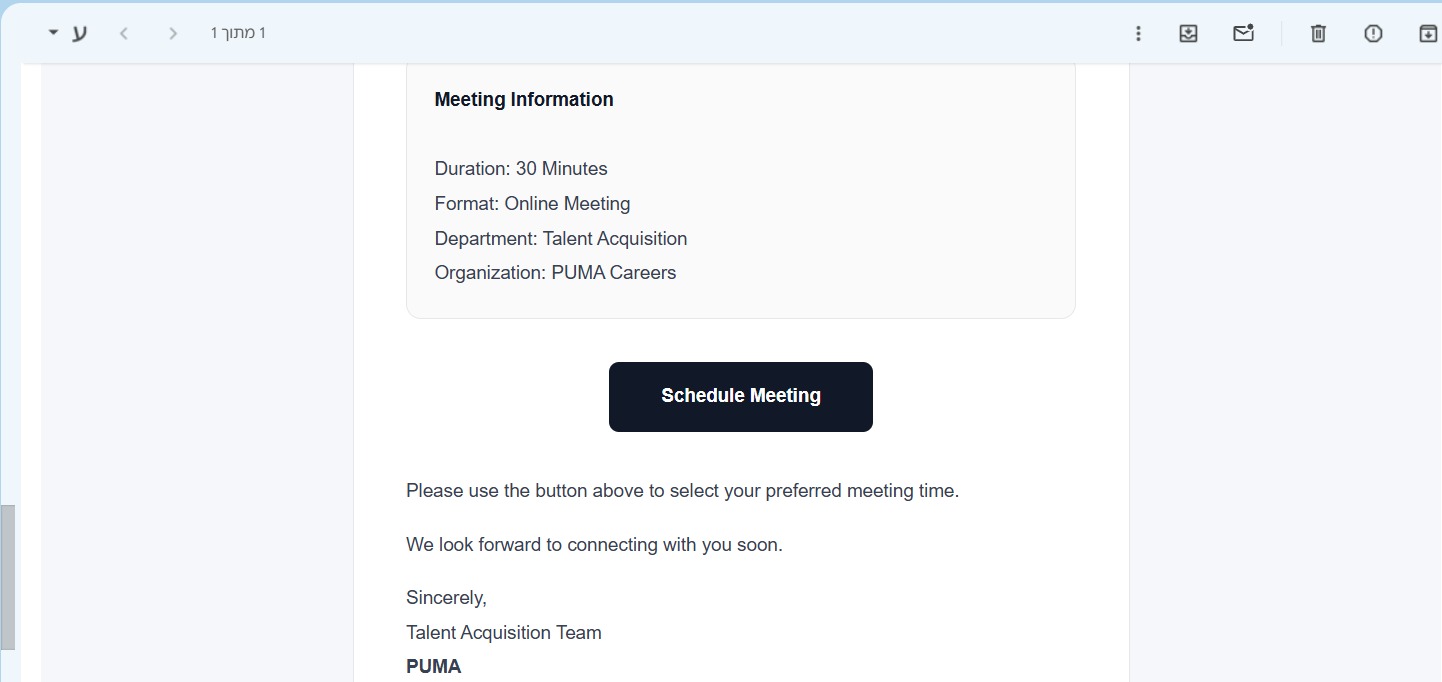
אודי השיב בחיוב, ובתגובה קיבל הזמנה רשמית למראה לשיחת היכרות מקוונת בת 30 דקות עם צוות הגיוס העולמי. ההודעה כללה לחצן ייעודי לתיאום פגישה ("Schedule Meeting") שהוביל לקישור חיצוני.
פרסומת
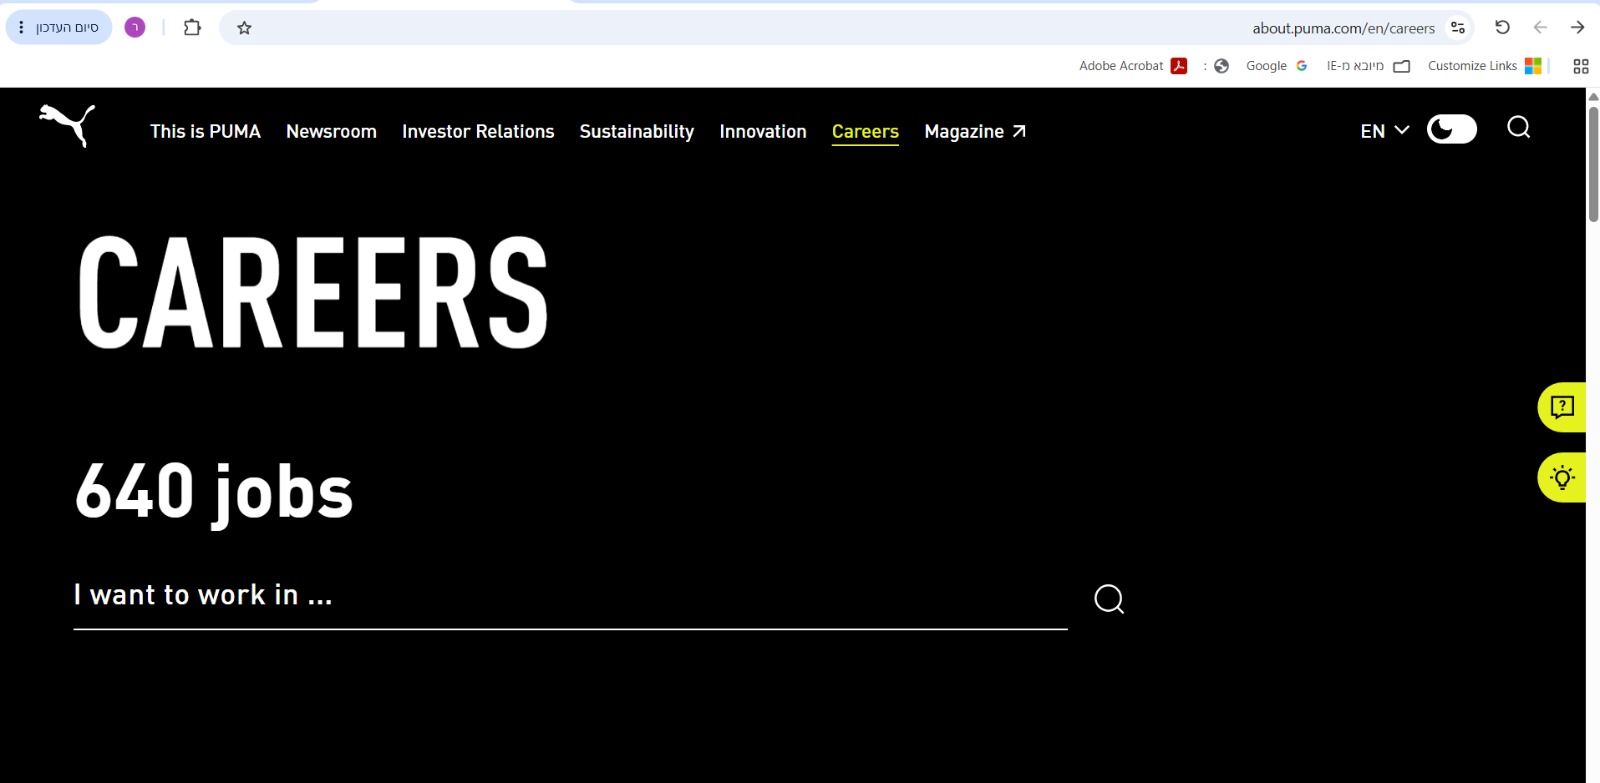
עמוד הנחיתה שנפתח בפני אודי עוצב בהעתק מדויק לאתר הקריירה הרשמי של PUMA. העיצוב, הגופנים, הלוגו והתפריטים היו זהים לחלוטין, לדבריו. ההבדל המהותי היחיד הסתתר בשורת הכתובת (URL): בעוד שהאתר האמיתי פועל תחת הדומיין הרשמי (https://about.puma.com/en/careers), האתר המתחזה הופעל תחת הדומיין recruit.meeting-coordination.com.
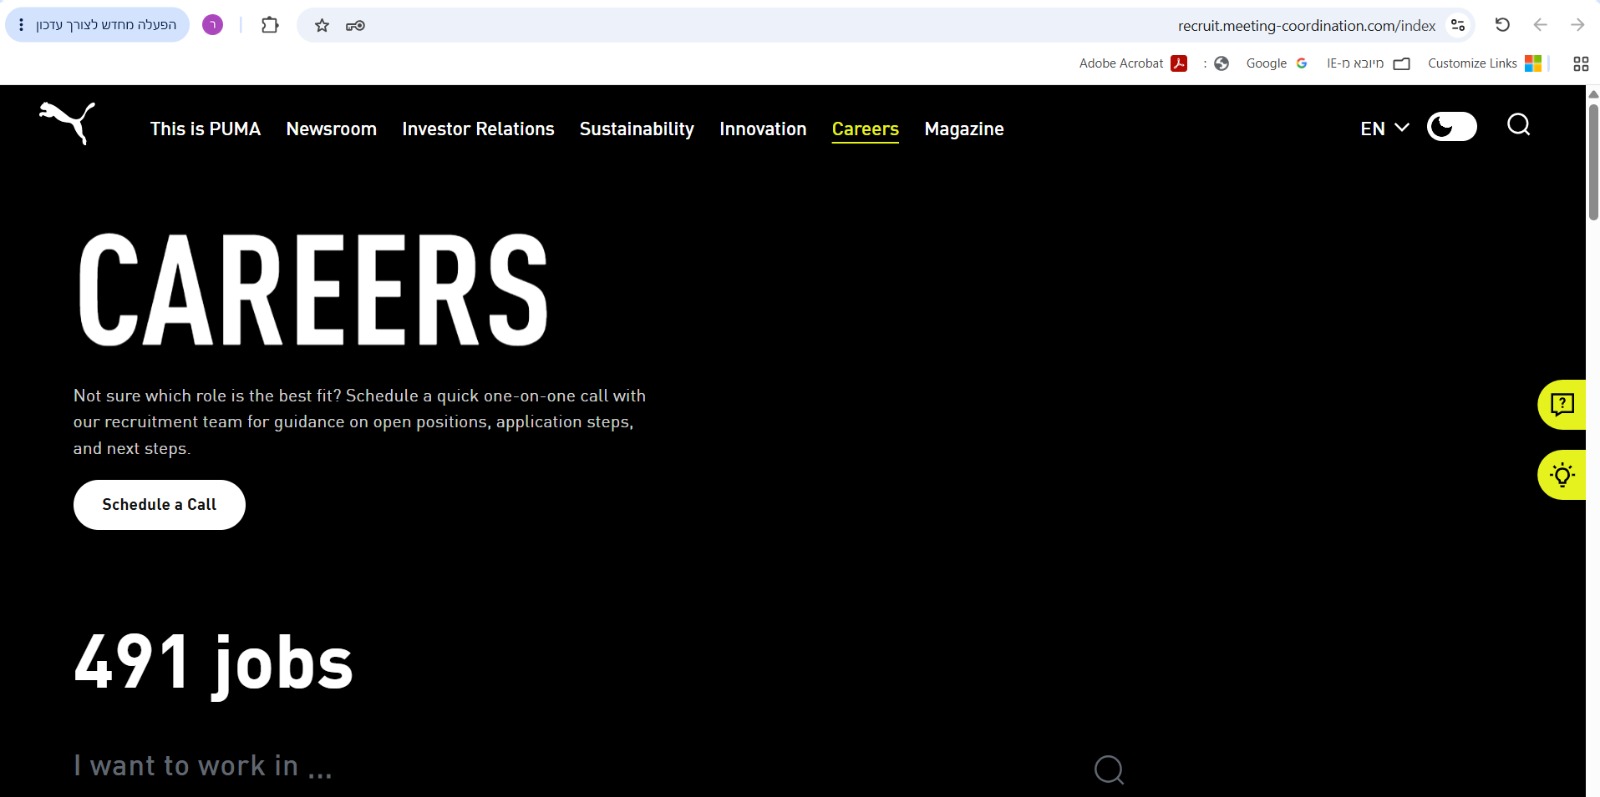
האתר המזויף
פרסומת
האתר האמיתי
בעמוד הוצג טופס לתיאום שיחה הדורש מילוי פרטים אישיים, ובתחתיתו שולב מנגנון אימות אבטחה של Cloudflare, פרט שחיזק את תחושת האמינות, לדברי אודי. אולם, שלב ההמשך כלל כפתור ייעודי להתחברות: "Continue with Facebook", המשך עם פייסבוק. בעמוד הזה הוא התבקש להזין את המייל והסיסמה שלו לפייסבוק.
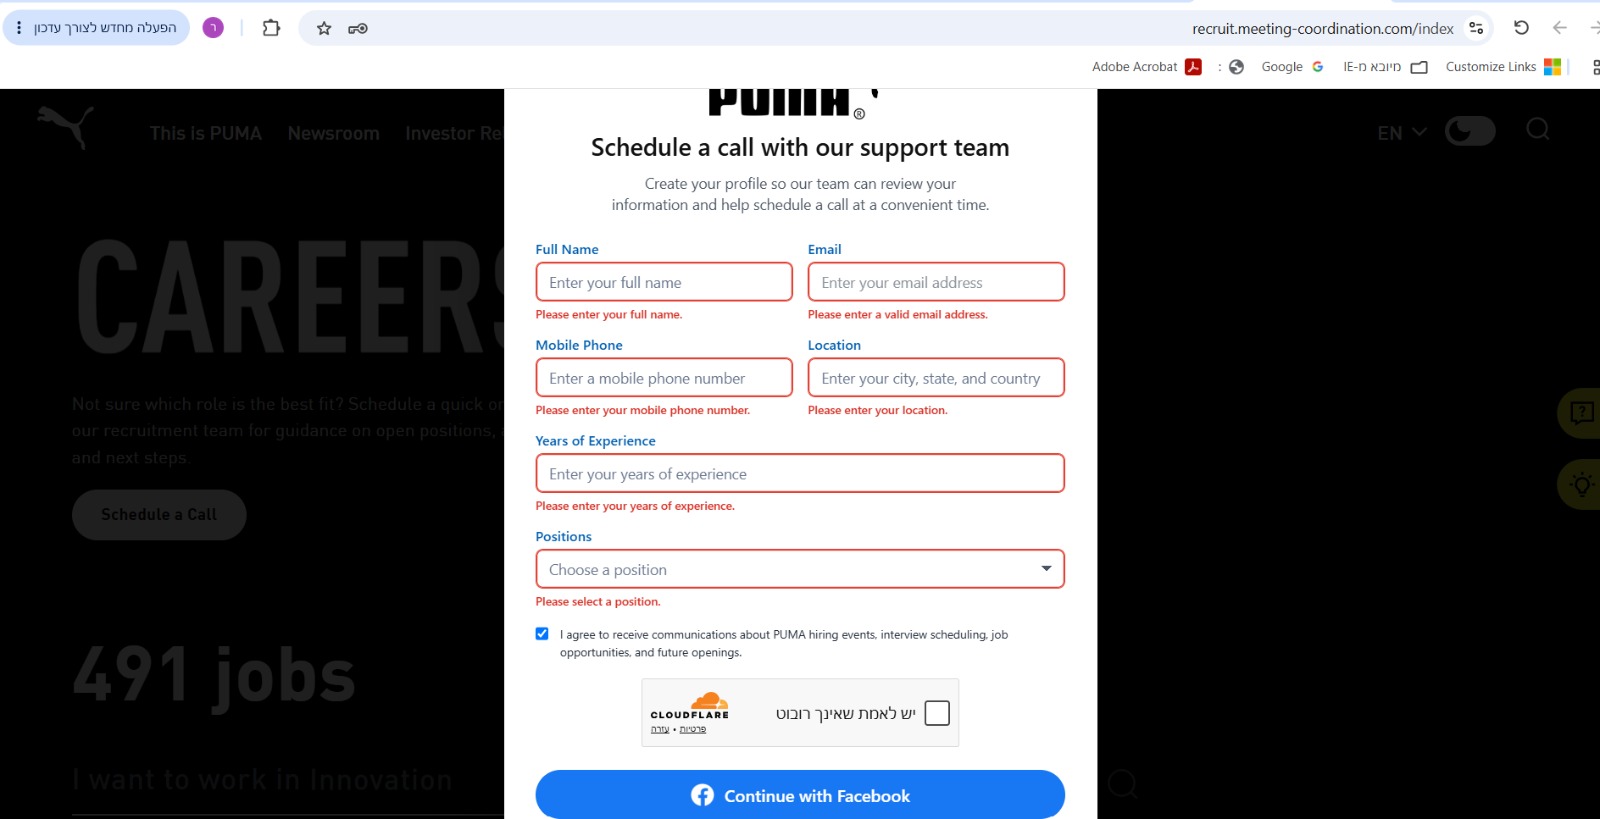
הניסיון לגנוב את פרטי ההתחברות לפייסבוק אינו מקרי. פושעי סייבר ממקדים הונאות כאלו באנשי שיווק ויחסי ציבור מתוך הנחה כי לחשבונותיהם מוצמדות הרשאות ניהול לדפים עסקיים ותקציבי פרסום משמעותיים של חברות. השתלטות על נכסים כאלה מאפשרת לפרסם הונאות רכישה, לשלוח הודעות מתחזות ללקוחות מחשבונות מאומתים ולבצע מניפולציות פיננסיות. אודי מילא את הפרטים והזין את נתוני ההתחברות, אך בשלב קבלת "הזימון הסופי" למייל שלו הופיע שם גנרי של מראיין, ג'ון סמית, שעורר את חשדו.
פרסומת
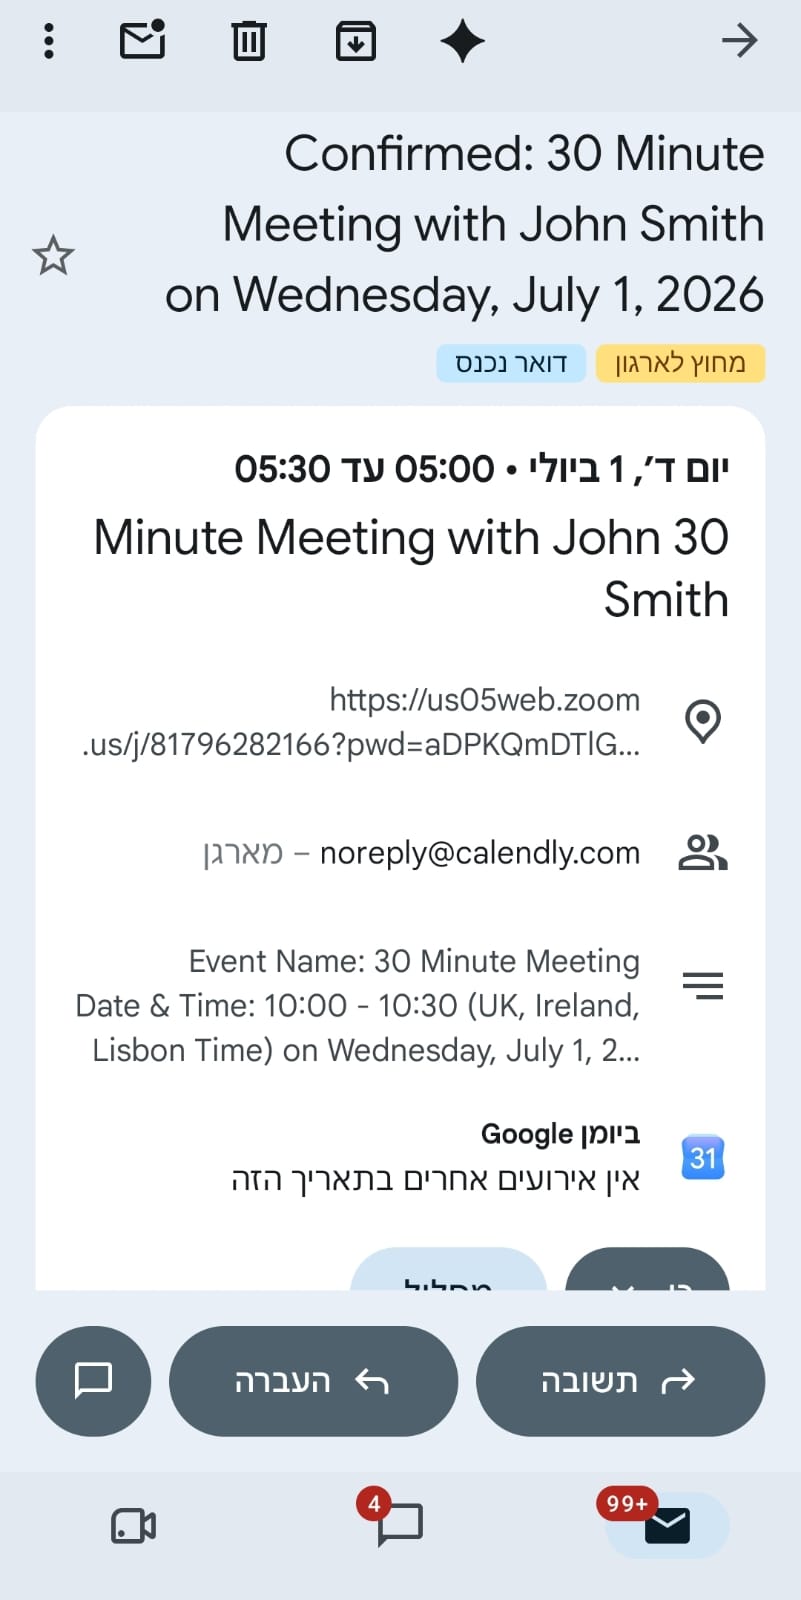
הוא פנה לצ'אט, שיתף אותו בכל התכתבויות והבין שמדובר בהונאה. אחר כך פעל במהירות ושינה את סיסמת הפייסבוק בטרם נגרם נזק לחשבון שלו.
המקרה הזה משקף מגמה רחבה המתועדת בדוח ההונאות הגלובלי לשנת 2026 של חברת BioCatch הישראלית, המתמחה בניתוח ביומטריה התנהגותית למניעת הונאות והלבנת הון. הדוח, הנסמך על נתוני אמת של יותר מ-370 בנקים ומוסדות פיננסיים ב-21 מדינות המשרתים יחד מעל 760 מיליון משתמשים, מציג תמונת מצב מדאיגה שבראשה זינוק שנתי של 258% במספר הנפגעים המדווחים מהונאות תעסוקה – העלייה החדה ביותר מבין כלל סוגי ההונאות שנבדקו.
לצד זאת, קצב הצמיחה הכללי של עולם ההונאות ירד מ-65% בשנת 2025 ל-35% בשנת 2026, וקצב הגידול של הונאות רומנטיות התמתן מ-63% ל-23%. הונאות הרכישה נותרו הנפוצות ביותר ומהוות כשליש מהמקרים, בעוד שבהונאות השקעה נרשם הנזק הכספי הממוצע הכבד ביותר, העומד על 6,600 דולר למקרה.
פרסומת
לדברי גדי מזור, מנכ"ל BioCatch, שילוב כלי בינה מלאכותית מאפשר לנוכלים להגיע לרמת דיוק חסרת תקדים: "הנוכלים מחפשים כל הזמן חולשות חדשות לניצול, והבינה המלאכותית הופכת אותם למדויקים ומשכנעים יותר. היא מאפשרת להם לבצע מחקר על הקורבן, לאסוף עליו מידע מהרשת ולבנות מסר אישי שמותאם אליו. באותם כלים הם יכולים לייצר אתרים, מיילים, מסמכים וחומרים אחרים שנראים כאילו הגיעו מגורם אמיתי ומוכר, עד לפרטי העיצוב והניסוח. היכולת לשלב מידע אמיתי על אדם עם חיקוי משכנע של גורם שהוא סומך עליו מקשה מאוד לזהות שמדובר בהונאה".
מזור מוסיף כי נדרשת חלוקת אחריות כוללת לאורך כל השרשרת: "המאבק בצונאמי ההונאות העולמי מחייב שיתוף פעולה לאורך כל שרשרת ההונאה, מהפנייה הראשונית ברשת או במייל ועד להעברת הכסף. חברות הביג טק, המפעילות גם את פלטפורמות התקשורת וגם את כלי הבינה המלאכותית, צריכות להשתתף בנטל האחריות. שיתוף מידע ופעולה משותפת בין הפלטפורמות, הבנקים ורשויות האכיפה, לצד אימוץ טכנולוגיות שמזהות סימני לחץ ומניפולציה בהתנהגות הלקוח, יכולים לעצור יותר הונאות בזמן ולהפוך אותן למורכבות ולפחות כדאיות עבור הנוכלים".
השימוש בהצעות עבודה וראיונות כהסוואה למתקפות סייבר משמש שחקני איום מתוחכמים לחדירה לארגונים. חוקרי צ'ק פוינט חשפו בעבר כיצד האקרים פונים למועמדים עם הצעות עבודה מפתות כדי לגרום להם להוריד קבצים זדוניים או משימות בית נגועות שמחדירות נוזקות לרשת הארגונית, ומחקרים מקבילים של פאלו אלטו נטוורקס הדגימו כיצד קבוצות תקיפה, בהן קבוצות המזוהות עם קוריאה הצפונית, יצרו קשר בלינקדאין וניהלו תהליכי גיוס פיקטיביים שלמים רק כדי לפתות אנשי פיתוח ואבטחה להריץ קוד נגוע במחשביהם.
פרסומת
הסכנה הזו התממשה לאחרונה באחד מאירועי הסייבר הגדולים בעולם, כאשר בורסת הקריפטו בינאנס חשפה כי שוד ענק שבו נגנבו נכסים בשווי מיליארדי דולרים התאפשר, בין היתר, לאחר שמהנדס בחברה עבר סדרת ראיונות מול מגייס מתחזה. לאחר שנבנה ביניהם אמון, שוכנע המהנדס להוריד "מטלת מיון" שהתבררה כנוזקה מתוחכמת שהעניקה לתוקפים גישה פנימית למערכות.
מצאתם טעות לשון?