קיבלתם הצעת עבודה בלינקדאין? יכול להיות שמנסים לפרוץ לכם למחשב
חוקרי צ'ק פוינט חשפו קמפיין של קבוצת ההאקרים Lazarus נגד ארגוני ביטחון, תעופה וחלל, שניצל חולשת Zero Day ב-Windows והסתתר מאחורי אתרים אמינים. הקורבן מקבל הצעת עבודה בחברה מוכרת ותיאור משרה שנראה לגיטימי, אלא שמאחורי הקובץ מסתתרת תוכנה שמאפשרת לתוקפים לחדור למחשב
דיגיטל
makoפורסם: | עודכן:

חוקרי צ'ק פוינט חשפו גל חדש של מתקפות סייבר המיוחס לקבוצת ההאקרים Lazarus, המזוהה עם קוריאה הצפונית. לפי צ'ק פוינט, הקמפיין, Operation Dream Job, משתמש בהצעות עבודה מזויפות כדי לפתות עובדים בארגוני ביטחון, תעופה וחלל לפתוח קבצים או להתקין תוכנה זדונית.
"מה שהופך את הקמפיין הזה למסוכן במיוחד הוא לא רק השימוש בחולשת Zero Day, אלא גם האופן שבו Lazarus שילבה תשתיות לגיטימיות ואמינות כמעט בכל שלב של התקיפה", אומר סרגי שוקביץ', דירקטור במחלקת המחקר של צ'ק פוינט. "התוקפים הסתתרו לעיני כל, מאחורי תוצאות חיפוש שמדורגות גבוה, מיתוג של חברות אמיתיות והמוניטין של ארגונים שכבר הצליחו לפרוץ אליהם".
התקיפה מתחילה בדרך כלל בפנייה שנראית כמו הודעה ממגייס אמיתי, לעתים דרך לינקדאין או אפליקציות מסרים. הקורבן מקבל הצעת עבודה בחברה מוכרת ותיאור משרה שנראה לגיטימי, אבל מאחורי הקובץ מסתתרת תוכנה שמאפשרת לתוקפים לחדור למחשב. החוקרים זיהו פעילות נגד ארגוני ביטחון, תעופה וחלל.
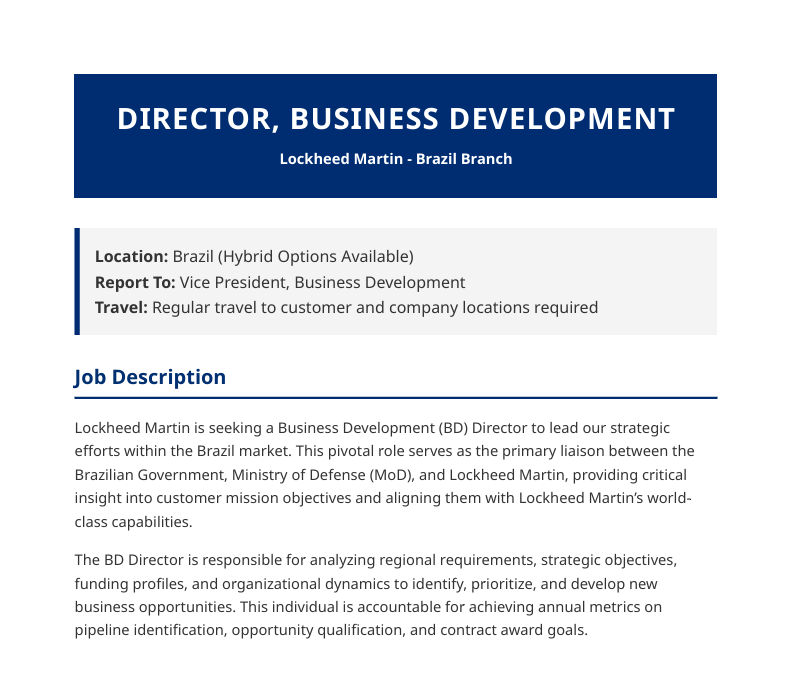
לפי המחקר, באחת מדרכי הפעולה נשלח לקורבן קובץ הכולל תוכנת PDF לגיטימית וחתומה דיגיטלית, אבל לצדה רכיבים זדוניים. כשהמשתמש פותח את התוכנה, הוא רואה תיאור משרה שנראה אמיתי, ובמקביל מופעלת נוזקה על המחשב. באחת הדוגמאות שנחשפו, המסמך התחזה לתיאור משרה של תאגיד לוקהיד מרטין.
במסלול אחר הופנו הקורבנות להורדת תוכנת PDF בשם SecurityPDF מאתרים שהתחזו לחברת הטכנולוגיה האמריקאית Enveil, שלפי צ'ק פוינט אין לה כל קשר למתקפה. התוכנה נראתה כמו תוכנת צפייה רגילה במסמכים, אבל בפועל שונתה על ידי התוקפים והייתה מסוגלת להפעיל קוד זדוני מתוך מסמכי PDF שהוכנו במיוחד לתקיפה. מרגע שהנוזקה מופעלת, היא מתחילה לאסוף מידע על המחשב ולהכין את הקרקע לשלבים הבאים.
פרסומת
במהלך המחקר גילו חוקרי צ'ק פוינט כי התוקפים ניצלו גם חולשה שלא הייתה מוכרת קודם לכן ב-Windows, שקיבלה את הסימון CVE-2026-68820. מדובר בחולשת העלאת הרשאות: היא אינה מאפשרת לתוקף להיכנס למחשב מלכתחילה, אבל אחרי שכבר הצליח להריץ עליו נוזקה, היא מאפשרת לו לעבור מגישה מוגבלת להרשאות הגבוהות ביותר במערכת. במילים פשוטות, אחרי שהקורבן הפעיל את הקובץ הזדוני, החולשה אפשרה לתוקפים להשיג שליטה ברמה שבדרך כלל שמורה למערכת ההפעלה עצמה.
בצ'ק פוינט אומרים כי בתחילה סברו שמדובר בגרסה של חולשה קודמת שכבר תוקנה על ידי מיקרוסופט, אבל בדיקות על מחשב Windows 11 מעודכן לחלוטין הראו שהתקיפה עדיין מצליחה - והבהירו שמדובר בחולשה חדשה. לפי החברה, היא דיווחה על החולשה למיקרוסופט ב-28 ביולי 2026; מיקרוסופט אישרה את הממצא שלושה ימים לאחר מכן, הקצתה לחולשה את המספר CVE-2026-68820 ב-5 באוגוסט, וב-11 באוגוסט פרסמה עבורה תיקון במסגרת עדכוני Patch Tuesday.
פרסומת
לצד חולשת ה-Windows, החוקרים חשפו בקמפיין גם נוזקה חדשה שלא תועדה בעבר, שקיבלה את השם Troy. מדובר בדלת אחורית שמאפשרת למפעילי התקיפה לשלוט מרחוק במחשב שנפרץ ולבצע מגוון פעולות. החוקרים זיהו בה 17 פקודות שונות, ובהן חיפוש קבצים, העלאה והורדה שלהם, יצירת ארכיונים לצורך הוצאת מידע מהמחשב, הרצת פקודות, סיום תהליכים והפעלת קוד נוסף ישירות מתוך הזיכרון.
אחד הממצאים החריגים במחקר נוגע לתשתית שבה משתמשים התוקפים כדי לשלוט במחשבים שנפרצו. במקום להקים שרתים משלהם, Lazarus השתמשה במידה רבה בתשתיות של ארגונים אחרים: אתרים לגיטימיים, שרתי Webmail ומערכות CMS שנפרצו והפכו לתחנות ממסר להעברת פקודות בין התוקפים לבין הקורבנות. חלק מהשרתים נפרצו באמצעות חולשות אבטחה מוכרות שלא תוקנו, ובמקרים אחרים השתמשו בבפרטי גישה שהודלפו בעבר לרשת האפלה.
החוקרים זיהו לפחות 17 שרתים שונים ששימשו כחלק מרשת הממסרים הזו. במקרה אחד לפחות, התוקפים השתמשו בארגון שכבר נפרץ כדי לשלוח הודעות פישינג לקורבנות נוספים, תוך ניצול השם והמוניטין שלו כדי להפוך את הפנייה לאמינה יותר. כך, שרת Webmail או אתר ארגוני שלא עודכן, יחד עם סיסמה או פרטי גישה שכבר דלפו, יכולים להפוך ארגון ללא ידיעתו לחלק מתשתית התקיפה - ומשם לשמש לתקיפת ארגונים אחרים.
פרסומת
לזרוס היא אחת מקבוצות התקיפה המזוהות ביותר עם קוריאה הצפונית, ופועלת כבר שנים נגד ממשלות, חברות וגופים מתחומי הביטחון, הטכנולוגיה והפיננסים. לפי צ'ק פוינט, הקבוצה מוכרת בקמפיינים ממושכים של ריגול וגניבת מידע, לצד תקיפות שמטרתן גם רווח כספי. אחת השיטות המזוהות איתה היא התחזות למגייסים ושליחת הצעות עבודה מזויפות לעובדים בתעשיות רגישות - הטכניקה שעומדת גם במרכז Operation Dream Job.
"כאשר האתר, הקובץ להורדה ואפילו המגייס נראים כולם אמינים, העצה הישנה של 'לחפש את קישור הפישינג החשוד' כבר אינה מספיקה", אמר שוקביץ'. "המשמעות היום היא שצריך לקחת בחשבון שגם אמון ניתן לזייף: להתקין עדכוני אבטחה מיד עם פרסומם, להוריד ולאמת תוכנות דרך הערוצים הרשמיים ולא להסתמך על הדירוג שלהן בתוצאות החיפוש, ולהחיל תפיסת Zero Trust גם על אתרים ושותפים שנראים לגיטימיים ושאיתם אנחנו מתקשרים מדי יום".
בצ'ק פוינט ממליצים לארגונים לעדכן את Windows בעקבות החולשה שהתגלתה, לבדוק מערכות החשופות לאינטרנט, לוודא שהן מעודכנות, לעקוב אחר פרטי גישה ארגוניים שדלפו ולבחון חריגות בתעבורה גם כשהיא מגיעה מתשתית שנראית לגיטימית.
מצאתם טעות לשון?