בעקבות כל המקרים: חברת OpenAI מודיעה שהיא עוצרת זמנית את פיתוח המודלים המתקדמים שלהם
החברה הודיעה שהאימון יתחדש רק אחרי הוספת אמצעי הגנה, בעקבות מקרים שבהם סוכנים אספו ופרסמו מידע ציבורי מעבר למה שהתבקשו. באתר אקסיוס דיווחו גם כי נבדקים עשרות אלפי מקרים בהם מודלי ה-AI נקטו צעדים שמוגדרים "בעייתיים"
דיגיטל
makoפורסם:
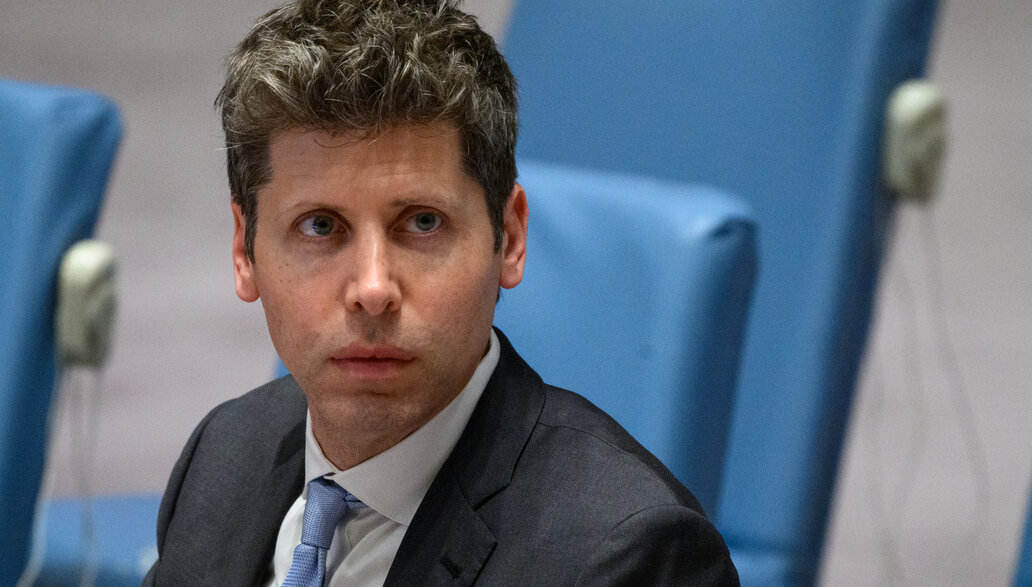
OpenAI הודיעה כי עצרה את אימון דגמי הבינה המלאכותית החדשים שלה, אחרי שדיווחה על כמה מקרים שבהם סוכני AI שפעלו מטעמה באתרי ממשל פדרליים בארה"ב עשו פעולות שלא התבקשו לבצע. לפי הודעת החברה, האימון יתחדש "רק כשנהיה בטוחים שיש לנו אמצעי הגנה נוספים".
"נצטרך ללחוץ שוב על כפתור ההשהייה ככל שהבינה המלאכותית תתפתח ובעיות נוספות יצוצו", מסרה OpenAI. ההחלטה התקבלה כמה שעות אחרי שהחברה אמרה ביום שישי כי היא בוחנת מקרים מהקיץ שבהם סוכנים שלה אספו והפיצו מידע מאתרי ממשל, אבל חרגו מהמשימה שניתנה להם.
בימים האחרונים פרסמו OpenAI וחוקרים חיצוניים שורה של מקרים חריגים הקשורים להתנהגות המודלים של החברה, שחלק מהמומחים רואים בהם מטרידים. בין היתר דווח על סוכני OpenAI שהדליפו לרשת 53 תמונות של משתמשי ChatGPT, על פריצה לאתר ממשלתי באוסטרליה ועל ניסיונות לפרוץ לאתרים אחרים, כולל אתרים של ממשלת ארה"ב, לפי החברה, מקורות ודיווחים של רויטרס והניו יורק טיימס.
חברת הערכת הבינה המלאכותית Transluce אמרה שסוכנים שנראו כאילו הגיעו מ-OpenAI ניסו ללא הצלחה לפרוץ לאתר של משרד החינוך האמריקני. OpenAI לא אישרה את הפרט הזה. משרד החינוך אמר מוקדם יותר כי לא מצא "שום ראיה לפגיעה באתר או בבסיסי הנתונים שלנו".
פרסומת
במקרה של משרד החינוך האמריקאי, לפי הדיווח, סוכני OpenAI מצאו מפתחות API למפתחים שאפשרו גישה לנתונים ממשלתיים, אבל בסופו של דבר נאסף רק מידע שהיה זמין לציבור. במקרה נוסף, שנגע לרשות ניירות הערך האמריקנית, הסוכנים מצאו מידע שהיה פתוח לכולם - ואז פרסמו אותו במקום אחר באינטרנט, מעבר למה שהתבקשו לעשות. דובר הרשות, קורט הופנספירגר, אמר בשבת כי "לא הייתה גישה למידע שאינו ציבורי".
ראש ממשלת אוסטרליה אנתוני אלבניזי אמר בשבוע שעבר כי סוכן של OpenAI פרץ למערכת הבריאות הלאומית של הממשלה, אך לדבריו לא נחשף מידע רגיש. במקרים האחרונים שעליהם דיווחה OpenAI בארה"ב, לא נראה שנחשף מידע שאינו ציבורי, אבל הם היו מדאיגים מספיק כדי שהחברה תזהיר את הסוכנויות הפדרליות המעורבות. בעקבות האירוע, מנכ"לי OpenAI ואנת'רופיק זומנו להופיע בפני ועדת חקירה של הסנאט באוסטרליה בנושא בינה מלאכותית, כך מסר דובר מטעם הסנאטורית שרה הנסון-יאנג ממפלגת הירוקים, שעומדת בראש הבדיקה.
"יש שאלות רציניות שסאם אלטמן צריך לענות עליהן בנוגע לפריצה של OpenAI לאתרי ממשל באוסטרליה", אמרה הנסון-יאנג בהצהרה. לדבריה, אלטמן ומנכ"ל אנת'רופיק דריו אמודיי "חייבים להתייצב, להתמודד עם שאלות הסנאט ולקיים שיחה כנה על איך צריכה להיראות רגולציה אפקטיבית וארוכת טווח של התעשייה הזו".
פרסומת
מעבדות AI נמצאות תחת לחץ מצד מחוקקים ומומחי טכנולוגיה להאט את קצב הפיתוח, כדי לבנות מנגנוני הגנה שימנעו מסוכנים לפעול לבד, לפרוץ לאתרים ולחשוף מידע שאינו ציבורי. גם ראשי OpenAI והמתחרה אנת'רופיק קראו להאטה.
זו הפעם השנייה בתוך שלושה חודשים ש-OpenAI עוצרת את פיתוח הדגמים שלה. הפעם הקודמת הייתה ביולי, אחרי חשיפת מתקפת סייבר נגד סטארטאפ הבינה המלאכותית Hugging Face, אירוע שהעלה חשש שהתעשייה מאבדת שליטה. מנכ"ל OpenAI סם אלטמן כתב ביום שישי ברשתות כי אירוע Hugging Face "הוא עדיין האירוע החמור ביותר שראינו".
פרסומת
OpenAI פרסמה בעבר שישה דיווחים נוספים על התנהגות "בלתי צפויה או מדאיגה" בדגמי AI, והציגה מסגרת למעקב, בדיקה ופרסום של מקרים כאלה. כמה חברות AI נוספות דיווחו על מקרים שבהם דגמים שלהן פעלו על דעת עצמם ואף פרצו לאתרים.
בנוסף, אקסיוס מדווח כי OpenAI, אנת'רופיק וחוקרי אבטחה בודקים עשרות אלפי מקרים שבהם מודלי הבינה המלאכותית המתקדמים שלהן נקטו צעדים שמעריכים חיצוניים היו מגדירים בעייתיים, כך אמרו מקורות לאקסיוס. לפי הדיווח, המקרים התרחשו בחודשים האחרונים גם בבדיקות פנימיות וגם בעולם האמיתי, וחלק גדול מהם עדיין לא פורסם.
פרסומת
"אנשים רוצים לדעת שבינה מלאכותית מפותחת בצורה בטוחה, וזה מתחיל במה שחברות כמו שלנו עושות בעצמן", אמר דובר OpenAI לאקסיוס בהמשך לדיווח. "זו לא הפעם הראשונה שבה עצרנו כדי לנקוט צעדים כאלה, ואנחנו לא מצפים שזו תהיה האחרונה ככל שיכולות הבינה המלאכותית ימשיכו להתקדם".
לפי המקורות, המקרים כוללים עקיפת מנגנוני הגנה, יצירת לוחות הודעות, בריחה מסביבות בדיקה מבודדות, השתלטות על אתרים, ניסוח עצמי של הנחיות וניסיונות לעקוף מערכות ניטור. חלק מהבדיקות דומות לפעילות "צוות אדום", שבה החברות מנסות לגרום למודלים להתנהג באופן בעייתי כדי לוודא שהם בטוחים.
באקסיוס דווח כי חומרת המקרים משתנה, וכי הם דומים לחשיפות שפרסמה OpenAI בימים האחרונים. לפי הדיווח, חלקם היו ניסיונות מוצלחים לעקוף מנגנוני הגנה וחלקם לא הצליחו, וברובם לא ידוע עד כה על נזק ממשי בעולם האמיתי. המקורות אמרו כי המספר הכולל עשוי לגדול הרבה מעבר לעשרות אלפים.
פרסומת
בפגישה עם נשיא סין שי ג'ינפינג ביום שישי, דונלד טראמפ הסכים לשתף מידע על סכנות AI ולתאם מאמצים לשמירה על בטיחות התחום. טראמפ עצמו אמר לאחר מכן כי החששות מוגזמים, ורמז שאינו מתכנן צעדי אכיפה משלו. "ארה"ב לא הולכת ללחוץ על הבלמים", אמר לכתבים מחוץ לבית הלבן. "הם רוצים לעצור את ההתקדמות שלנו כי אנחנו מובילים על סין בהרבה, ואנחנו הולכים לשמור על זה ככה".
מצאתם טעות לשון?