
הודעת הפוש ששלחה אפליקציית ASOS למשתמשים: "נפרצתי"
המוני משתמשים קיבלו התראת פוש מהאפליקציה הרשמית שמאיימת בדליפת מידע • השולחים טוענים להשתלטות על שירותי ענן ומאגרי מידע של חברת הפאסט-פאשן • מומלץ למשתמשים למחוק את ההתראה ולא ללחוץ על הקישור המצורף
N12
פורסם:
החדשות בקצרה:
- המוני משתמשי אפליקציית ASOS קיבלו היום התראה שנראית כפריצת האקרים.
- ההתראה טוענת להשתלטות על מערכת Snowflake ומאיימת בדליפת מידע.
- לא פורסם אישור רשמי לפריצה ולא ידוע אם הטענה על דליפת המידע נכונה.
- מומלץ למחוק את ההתראה, לא ללחוץ על הקישור ולהחליף סיסמאות בחשבון.
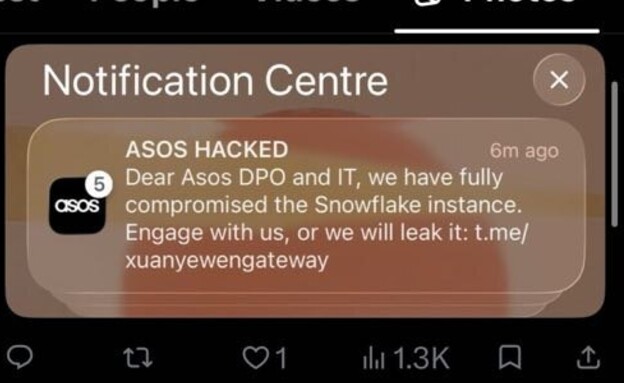
המוני משתמשי אפליקציית ASOS, גם בישראל, קיבלו היום (שלישי) התראה בטלפון שנראית כאילו נשלחה על ידי האקרים. ההודעה, שנשלחה דרך האפליקציה הרשמית של החברה, טוענת כי מערכות המידע שלה נפרצו ומאיימת בדליפת מידע. ההתראה כוללת קישור לערוץ בטלגרם, אך ההמלצה היא למחוק אותה לאלתר ולא ללחוץ על הקישור.
מה נכתב בהתראה?
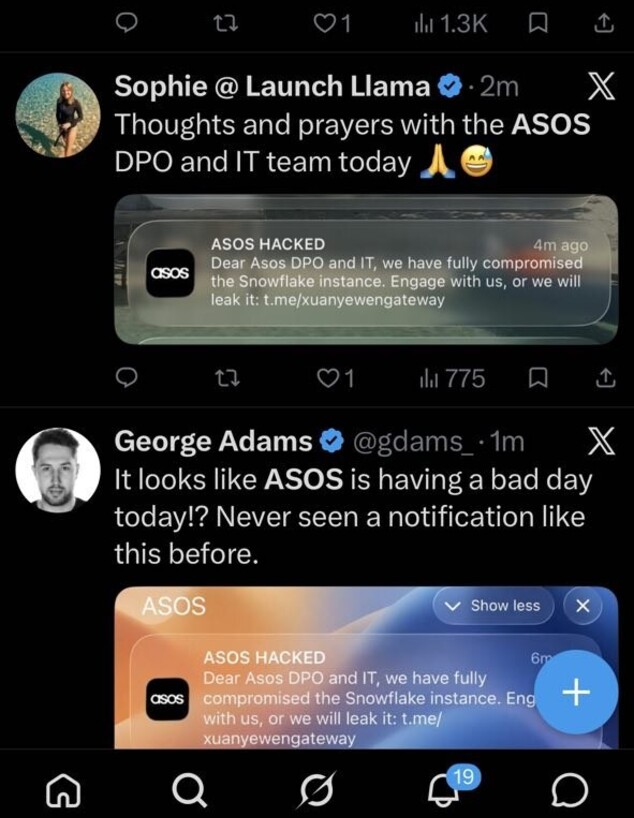
- ההתראה הגיעה עם שמה והלוגו הרשמי של אפליקציית ASOS, ומשתמשים רבים שיתפו אותה ברשת X.
- ההודעה פונה לממונה על הגנת הפרטיות ולצוות ה-IT של החברה, ולא ללקוחות.
- בתרגום חופשי, היא טוענת: "השתלטנו לחלוטין על מערכת ה-Snowflake. צרו איתנו קשר, אחרת נדליף אותה".
מה אנחנו יודעים לגבי הפריצה?
- Snowflake הוא שירות ענן שחברות רבות משתמשות בו לאחסון וניתוח מאגרי מידע ענקיים, הכוללים בין היתר נתוני לקוחות. השולחים טוענים כי הגיעו למאגר המידע של ASOS, אך נכון לשלב זה לא ידוע אם הטענה נכונה ולא פורסם אישור רשמי לפריצה כזו.
- לא ברור כיצד הצליחו הגורמים השולחים להשתמש במנגנון ההתראות של האפליקציה הרשמית כדי לשלוח את ההודעה. ירין פיניאן, סמנכ"ל מוצר בחברת הסייבר הישראלית Upwind, מעריך כי ייתכן שהתוקפים השיגו גישה רק למערכת ההתראות, וכי היקף החדירה האמיתי עדיין נבדק.
- לדברי פיניאן, אם הדיווחים על פריצה ל-Snowflake נכונים, מדובר באחד מאירועי הסייבר החמורים שנראו בתקופה האחרונה, בשל הגישה האפשרית למידע רגיש על לקוחות.
- לדבריו, הפריצה היא ככל הידוע לשרתי החברה ולא למכשירים של המשתמשים, ולכן הימצאות האפליקציה בטלפון אינה מסוכנת בפני עצמה.
פרסומת
המלצות למשתמשים
- למשתמשים שקיבלו את ההתראה מומלץ שלא ללחוץ עליה או על הקישור המצורף, אלא למחוק אותה מהמכשיר.
- כאמצעי זהירות, כדאי להחליף את הסיסמה בחשבון ASOS, בעיקר אם היא זהה לסיסמאות המשמשות את המשתמש בשירותים אחרים.
- יש להיזהר מהודעות דואר אלקטרוני או הודעות SMS שמתיימרות להגיע מהחברה בימים הקרובים.
אירועים קודמים ב-ASOS
- מוקדם יותר הקיץ דווח כי ASOS זיהתה כניסות לא מורשות לחשבונות לקוחות בארצות הברית.
- לפי אתר eSecurity Planet, הכניסות בוצעו באמצעות סיסמאות שנגנבו משירותים אחרים ולא כתוצאה מפריצה למערכות החברה.
- משרד עורכי הדין האמריקני Srourian, שדבריו הובאו באתר CyberInsider, ציין כי באותו אירוע נפגעו כ-138 אלף לקוחות.
- נכון לעכשיו, לא ידוע אם קיים קשר בין האירוע ההוא לבין ההתראה שנשלחה היום למשתמשים.
מצאתם טעות לשון?