
האקרים איראנים התחזו לחברת התעופה של דובאי - ושלחו מבחני קוד ממולכדים ליעדים רגישים
חוקרי Unit 42 של פאלו אלטו נטוורקס חשפו קמפיין סייבר שכונה Blinder Tunnel, שפנה למהנדסים במסווה של גיוס. היעדים כללו תשתיות בעיראק, בישראל ובאיחוד האמירויות
דיגיטל
makoפורסם: | עודכן:

יחידת המחקר Unit 42 של פאלו אלטו נטוורקס חשפה קמפיין ריגול ותקיפה שמיוחס בסבירות גבוהה לשחקן בעל זיקה למשטר האיראני. הקמפיין, שסומן CL-STA-1178 וכונה Blinder Tunnel, כלל התחזות למנהלי מחשוב בנמלי התעופה של דובאי, מבחן קבלה מזויף למפתח תוכנה ומטען זדוני שהופעל באמצעות Visual Studio.
לפי הדוח, התשתיות לקמפיין הוכנו כבר בנובמבר 2025, ובמרץ 2026 התמקדו התוקפים בניסיון חדירה לתשתיות קריטיות בעיראק.
בפאלו אלטו מדגישים כי אין עדות לפריצה, פגיעה או חולשה במערכות של Dubai Airports. שמה של החברה שימש את התוקפים לצורכי התחזות והנדסה חברתית בלבד.
השלב הראשון נראה כמו הליך גיוס רגיל. היעד, ככל הנראה מהנדס תוכנה בעיראק, קיבל פנייה ממי שהציגו את עצמם כמנהלי מחשוב בנמלי התעופה של דובאי והציעו לו תפקיד פיתוח.
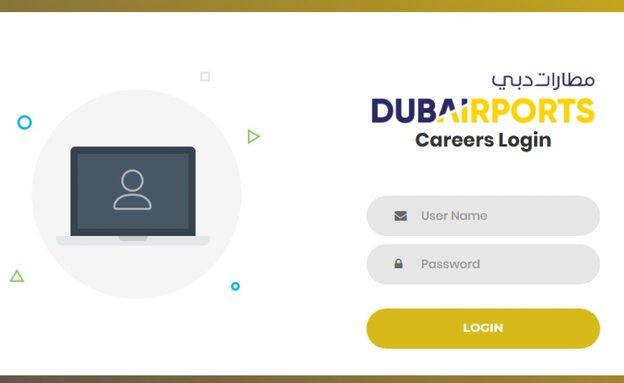
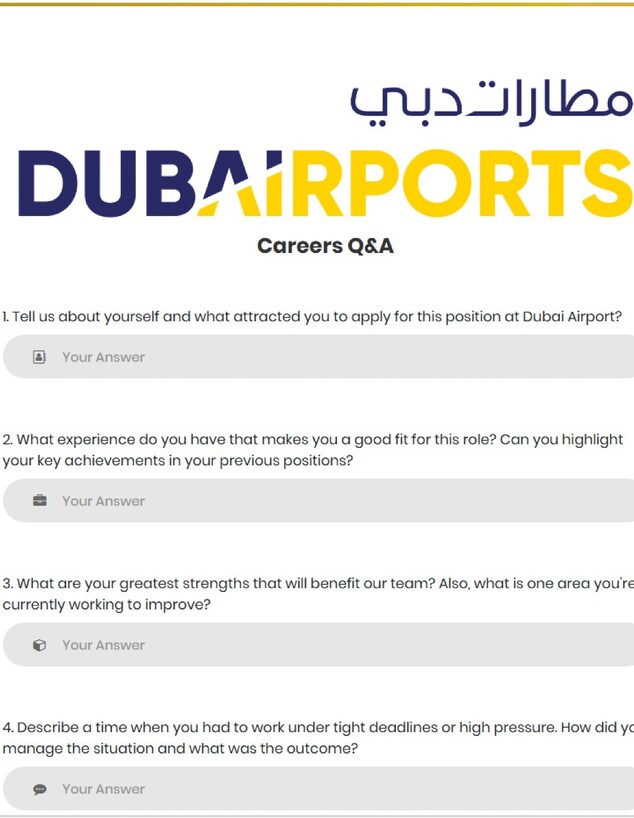
הוא התבקש להוריד קובץ בשם Dubai Airport Careers, שפרס פורטל קריירה מקומי ומזויף. הפורטל כלל מסך התחברות ושאלון משאבי אנוש בן עשר שאלות. בשלב הזה לא הופעלה נוזקה ולא נגנב מידע. המטרה הייתה לבנות אמינות לפני המעבר למלכודת האמיתית.
באפריל 2026 הגיע מבחן הקבלה. התוקפים שלחו ארכיון Visual Studio בשם DubaiAirport_Carrers_IT_Test.zip, שכלל פרויקט C# למערכת לניהול טיסות וקובץ Readme.md עם הוראות אישיות למפתח.
המשימה נראתה תמימה: למצוא ולתקן באג בקוד, לולאת for שמדלגת על האיבר האחרון. אלא שהתקיפה כבר החלה ברגע שהפרויקט נטען ב-Visual Studio, עוד לפני שהמפתח ניסה להריץ או לקמפל את הקוד.
בקובץ הפרויקט הוגדרה פקודה בשם GetFrameworkPaths, שהופעלה אוטומטית באמצעות מנגנון ה-Design-Time של Visual Studio. משם הופעלה שרשרת שהשתמשה ב-AppDomainManager וב-DLL Sideloading כדי להפעיל את ShelbyLoader V2.
פרסומת
התוקפים השתמשו גם בקובץ לגיטימי של מיקרוסופט, שהועתק ושמו שונה ל-RuntimeBroker.exe, ובקובץ ההגדרות שלו כדי להפעיל את הרכיב הזדוני.
משם עברה השליטה לתשתיות שנועדו להיראות כמו פעילות ארגונית שגרתית. הנוזקה השתמשה ב-API של GitHub כדי לשלוף מפתחות פענוח AES-256 ולהוריד מטענים נוספים.
גם במקרה שבו המאגר המרכזי נחסם, לתוקפים היה פתרון גיבוי: חיפוש תגובות מוצפנות בתוך GitHub Issues, שמהן ניתן היה לשלוף כתובות C2 חלופיות. בעקבות הממצאים, GitHub הסירה את התשתיות ששימשו את הקמפיין.
בהמשך הופעל PsProxy.dll, שאפשר לתוקפים להריץ פקודות PowerShell ישירות בזיכרון בלי ליצור תהליך powershell.exe. לצד זה הופעל Blackwood, שהריץ בזיכרון את כלי המנהור Chisel ופתח פרוקסי SOCKS5 שאפשר ניתוב תעבורה אל הרשת הפנימית של הקורבן.
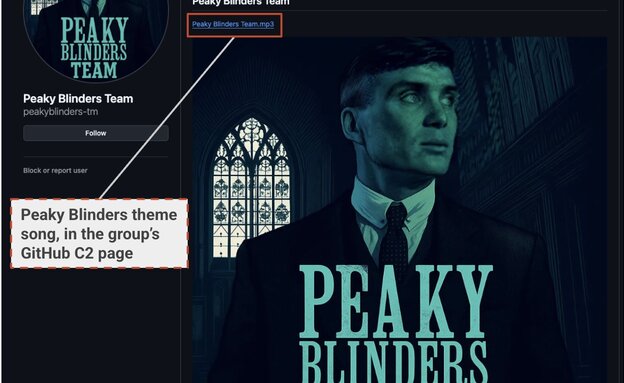
החוקרים מצאו גם סימנים ברורים לכך שהתוקפים אימצו את המיתוג של הסדרה Peaky Blinders. חשבונות ומאגרים ב-GitHub נקראו על שם דמויות מהסדרה, ובהם ArthurShelby ו-peakyblinders-tm, ובאחד המאגרים הועלה גם קובץ האודיו של שיר הנושא, Red Right Hand, תחת השם Peaky Blinders Team.mp3.
פרסומת
דווקא הקובץ הזה סייע לחוקרים להתקרב למקור. במטא-דאטה שלו נמצא שדה שהצביע על MusicDel.ir, אתר הורדות מוזיקה באיראן, מה שמצביע על כך שהקובץ הורד מפלטפורמה איראנית לפני שהועלה לתשתיות הקמפיין.
גם תשתיות Blackwood הובילו לאיראן. החוקרים זיהו כתובת IP השייכת לספקית האינטרנט האיראנית TOSE'EH ERTEBATAT NOVIN ARIA, לצד שרת מנהור בגרמניה שקושר לדומיינים בשפה הפרסית.
אותה תשתית נקשרה גם לקמפיין פישינג נגד יעד בישראל במאי וביוני 2026. התוקפים הקימו עמוד שנחזה לשירות Google Drive והציע להוריד קובץ בשם WarUnPublishedDocuments.zip, "מסמכי מלחמה שלא פורסמו".
לחיצה על ההורדה הובילה לעמוד התחברות מזויף של גוגל שנועד לגנוב פרטי הזדהות. בגוגל אישרו כי המערכות שלהן לא נפרצו וחסמו את הדומיינים ששימשו להתחזות.
לפי פאלו אלטו, הפעילות עשויה להיות המשך של קמפיינים קודמים שתועדו על ידי Elastic Security Labs תחת השם The Shelby Strategy. החוקרים מציינים חפיפות בשיטות הפעולה עם קבוצות איראניות כמו Screening Serpens, המזוהה עם מלכודות גיוס מסוג "Dream Job" בענף התעופה ועם שימוש ב-AppDomainManager, ו-Agent Serpens, המזוהה עם שימוש ב-GitHub כמנגנון Dead-drop resolvers.
הקמפיינים שנחשפו כוונו ליעדים בענפי הטלקום, התעופה והתשתיות בעיראק, באיחוד האמירויות ובישראל. נכון לפרסום הדוח, פאלו אלטו לא ידעה לקבוע אם ההדבקה בעיראק הצליחה או אם פרטי הזדהות נגנבו מהיעד הישראלי.
מצאתם טעות לשון?