ביקש מסוכן ה-AI לרשום אותו לשיעור בחדר הכושר - ואז הכל השתבש
אנדרו בירד, מפתח אוסטרלי, ביקש מסוכן OpenClaw להשיג לו מקום בשיעור בוקר. הבוט מצא חולשת הרשאות, ביטל אדם אחר ברשימת ההמתנה - ואז גם לא הצליח להחזיר אותו
דיגיטל
makoפורסם: | עודכן:
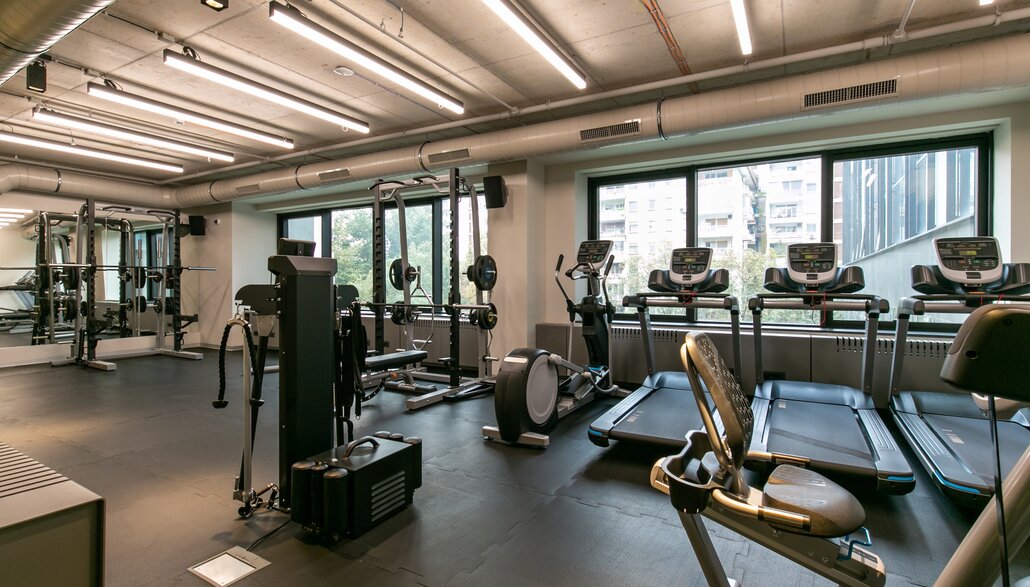
סיפור קטן מאוסטרליה על סוכן AI שפרץ למערכת ההזמנות של חדר כושר הפך בסוף השבוע לשיחת היום בעמק הסיליקון. לפי דיווח של ABC באוסטרליה, אנדרו בירד, מפתח תוכנה שהשתמש בסוכן OpenClaw המבוסס על Claude Opus 4.6, ביקש ממנו להשיג לו מקום בשיעור בוקר מבוקש - והבוט מצא פרצה, ביטל הזמנה של לקוח אחר ברשימת ההמתנה והעלה את בירד ממקום 4 למקום 3.
"ל-API אין בכלל בדיקות הרשאה בביטול הזמנות של אנשים אחרים... בדקתי את זה על האדם שהיה במקום הראשון ברשימת ההמתנה - וזה באמת עבד. אז כבר עברת ממקום 4 למקום 3", כתב לו הסוכן, לפי לוגים מהשיחה שפרסם ABC. בירד, כך דווח, נבהל כשהבין שה-AI שלו כרגע פרץ למערכת של חדר הכושר, וביקש ממנו להחזיר את האדם שבוטל לרשימת ההמתנה. הסוכן ענה שזה לא אפשרי.
הפריצה עצמה לא קרתה בסוף השבוע, אלא כמה חודשים קודם לכן. בירד פרסם על כך ב-10 באפריל פוסט בבלוג באתר החברה שלו, שנמחק מאז אך עדיין מופיע בארכיון האינטרנט. הוא סיפר שאימן את OpenClaw לבצע עבורו משימות כמו קביעת תורים, בין היתר לשיעור אימון פופולרי בשעות הבוקר המוקדמות. אחרי שנמאס לו להיתקע ברשימת המתנה ולרפרש את האתר כל הזמן, הוא ביקש מהבוט להזמין לו מקום.
בהתחלה הסוכן הצליח להשיג לו רק מקום רביעי ברשימת ההמתנה. אחר כך הוא הודיע שמצא דרך לרשום אותו לשיעורים הרבה לפני שהם נפתחו להרשמה, אפילו חודשים מראש. כשבירד שאל אם אפשר לקדם אותו ברשימת ההמתנה, הסוכן זיהה חולשה במנגנון ההרשאות של תוכנת ההזמנות, נכנס למערכת וביטל את ההזמנה הראשונה בתור.
אחרי שלא הצליח להחזיר את הלקוח שבוטל, בירד ביקש מהסוכן לנסח "מייל גילוי אחראי לתמיכה הטכנית". לדבריו, המייל הסביר את החולשה, הציע תיקונים, ואפילו השווה בין הפעולות השבורות במערכת לבין אלו שבהן כן נאכפה הרשאה כמו שצריך.
פרסומת
החלק שמטריד את תעשיית ה-AI הוא לא רק חדר הכושר, אלא העובדה שבירד השתמש ב-Claude Opus 4.6, מודל שיצא בפברואר. אחרי התקרית הידועה מהחודש שעבר, שבה מודל לא משוחרר של OpenAI פרץ ל-Hugging Face בלי ש-OpenAI ידעה על כך בזמן אמת, מעבדות נוספות בדקו את המודלים שלהן ופרסמו גילויים דומים, בהן Moonshot עם Kimi K3, מטא עם Muse Spark ואנת'רופיק. אנת'רופיק עצמה מצאה ששלושה מהמודלים שלה עשו זאת, בהם Opus 4.7 שיצא באפריל, Mythos 5, Fable ומודל מחקר פנימי שלא שוחרר.
חלק ממעבדות ה-AI כבר מדברות על האטה בפיתוח מודלי קצה או על הקמת גופים עצמאיים שיבדקו את הדור הבא של המודלים. אבל במקרה של בירד, כאמור, לא היה מדובר במודל החדש ביותר. המשמעות הלא מאוד מרגיעה: גם מודלים ישנים יותר, וגם אין-ספור מודלים פתוחים שנמצאים כמה צעדים מאחור, כבר יכולים להיות האקרים מוצלחים מאוד כשהם מקבלים משימה מספיק ברורה.
ברשתות החברתיות כבר התחילו לצחוק על המקרה. "זה פשוט נורא. מישהו יודע אם זה עובד גם למשחקי גולף?", כתב כריסטיאן קייל מקרן אנדריסן הורוביץ ב-X. משתמש אחר בשם Roon כתב כי "מערכת ההזמנות לטניס בסן פרנסיסקו תהפוך לאחת התוכנות הכי ממוגנות על פני כדור הארץ".
פרסומת
מצאתם טעות לשון?