
זינוק בדומיינים מזויפים של דלתא, הילטון ואל על: כך מנסים להפיל בפח את מזמיני החופשות
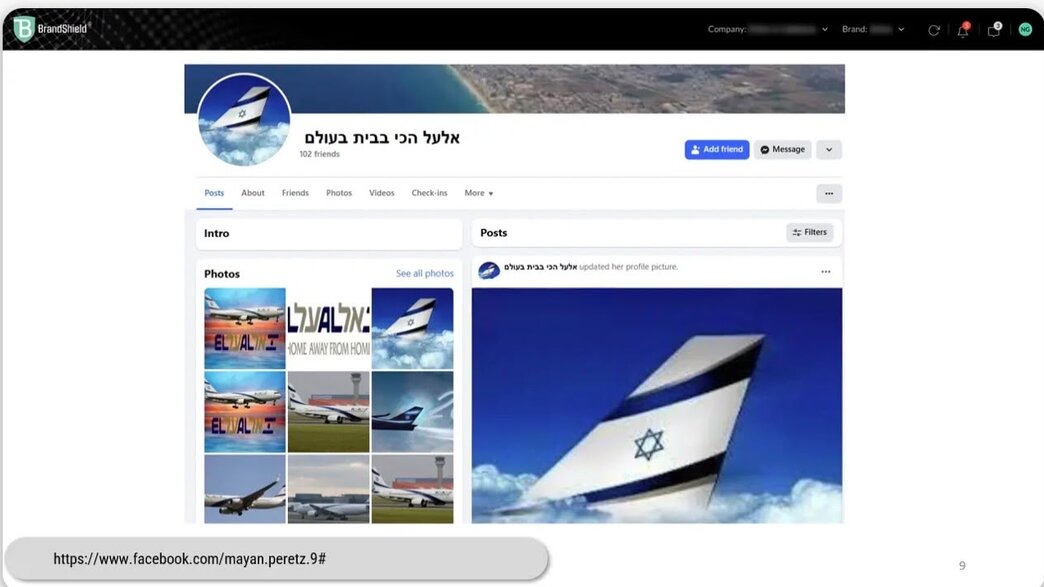
בדיקה של חברת הסייבר הישראלית ברנדשילד מצאה עלייה של 77% בדומיינים הקשורים לדלתא ושל 122% סביב הילטון, בהשוואה לשנה שעברה. גם סביב אל על נרשמה עלייה של 19% בתוך שלושה חודשים - מאפריל עד יוני 2026. במקביל, בפייסבוק שיתפו על כך שנוכלים התחזו לנציגי אל על וכתבו הודעה פרטית למשתמשים שהתלוננו על בעיה
פורסם:
ככל שמתרבים ניסיונות הפישינג, אנחנו הופכים – ובצדק - ליותר ויותר חשדניים. למדנו כבר לזהות שהודעת תשלום בסמס עלולה הרבה פעמים להיות ניסיון פישינג, וכך גם גם לגבי הזמנת חופשות וטיסות דרך האינטרנט, שהפכו בשנים האחרונות לכר פורה לניסיונות עוקץ. אחת התופעות הן אתרים מזויפים המתחזים למותגים המוכרים, שכל מטרתם היא לגנוב את פרטי האשראי שלכם. העמודים האלה מוסרים במהירות, אך גם כל הזמן נוצרים חדשים.
נתונים חדשים של חברת הסייבר הישראלית BrandShield מצביעים על עלייה חדה ברישום דומיינים הקשורים לחברות תעופה ומלונות, כלומר אתרים ופרופילים מזויפים ברשתות החברתיות. הזינוק הבולט נרשם סביב חברת התעופה דלתא: מספר הדומיינים הקשורים למותג עלה מ-1,421 באוגוסט 2025 ל-2,517 ביולי 2026 – עלייה של 77%. ביוני האחרון לבדו נרשם שיא של 2,815 דומיינים.

גם הילטון רשמה זינוק חד: מ-156 דומיינים באוגוסט אשתקד ל-347 ביולי השנה – עלייה של 122%.
סביב אל על נרשמו באפריל 2026 892 דומיינים, לעומת 1,059 ביולי 2026 - עלייה של כ-19% בתוך שלושה חודשים. את הדומיינים המתחזים מפיצים דרך הרשתות החברתיות או באמצעות הודעות סמס עם קישור.
אלא שאתרי התחזות הם לא רק השיטה היחידה. משתמש בפייסבוק פרסם לדוגמה כי קיבל הודעה פרטית שמגורם שהתחזה לנציגת אל על, לאחר שהתלונן על סוגיה הקשורה לחברה בקבוצת הפייסבוק "נפגעי אל על".
המתחזה כבר יודע שהגולש הוא לקוח ומכיר את הבעיה שעליה כתב בפומבי. תחת הכיסוי של “טיפול בפנייה”, הוא עשוי לבקש לעבור לשיחה פרטית, ללחוץ על קישור או למסור פרטים אישיים ופרטי הזמנה. דווקא התזמון הופך את השיטה למשכנעת: בניגוד להודעת פישינג אקראית, הפנייה מגיעה בזמן שבו הלקוח באמת מצפה שנציג שירות יחזור אליו.

פרסומת
בברנדשילד מדגישים כי רישום דומיין הכולל שם של מותג אינו מעיד כשלעצמו על הונאה, וחלק מהרישומים עשויים להיות לגיטימיים. עם זאת, ריבוי דומיינים סביב מותגים מוכרים מגדיל את מרחב החשיפה הפוטנציאלי לאתרי התחזות ופישינג.
"תקופות של ביקוש גבוה לחופשות ולטיסות הן כר פורה לניסיונות התחזות. התוקפים יודעים שהצרכנים מחפשים מחירים טובים, לעתים תחת לחץ של זמן, ובונים אתרים שנראים כמעט זהים למקור", אומר יואב קרן, מנכ”ל ברנדשילד.
"העלייה שאנחנו רואים ברישומי דומיינים סביב מותגים כמו דלתא, הילטון וגם אל על מחייבת את הציבור להיות חשדן יותר: לא להסתפק בלוגו או בעיצוב שנראים מוכרים, אלא לבדוק את כתובת האתר ולחשוב פעמיים לפני שמפקידים פרטים אישיים ונתוני אשראי”.
באתרים מתחזים ההבדל מהמקור יכול להיות קטן במיוחד: אות אחת שהוחלפה בכתובת, מקף, סיומת שונה או מילה כמו “booking” או “tickets”. האתר עצמו עשוי לכלול את הלוגו, הצבעים והמראה של החברה האמיתית – עד לשלב שבו הקורבן מזין פרטים אישיים או פרטי אשראי.
פרסומת
איך לא ליפול בפח?
- פניתם לחברת תעופה בפייסבוק? אל תניחו שמי שחזר אליכם הוא נציג החברה. ודאו שאתם מתקשרים עם החשבון או ערוץ השירות הרשמי.
- אל תלחצו אוטומטית על קישורים שנשלחו ב-SMS, בוואטסאפ, במייל או בהודעה פרטית. עדיף להיכנס בעצמכם לאתר או לאפליקציה הרשמית.
- בדקו את כתובת האתר, ולא רק את הלוגו והעיצוב. שינוי קטן בדומיין יכול להסגיר התחזות.
- אל תסתמכו רק על סמל המנעול. גם אתר מתחזה יכול להשתמש בחיבור HTTPS.
- מחיר טוב מדי צריך לעורר חשד. הצעה שנמוכה באופן קיצוני מהמחירים המקובלים היא סיבה לבדיקה נוספת.
מצאתם טעות לשון?