ה-AI נכנס למבדקי הפריצה. את ההחלטות הוא עדיין משאיר לבני אדם
חברת הסייבר CWG השיקה את ZEUS, פלטפורמה המשלבת סוכני AI בתהליך של מבדקי חדירה. הפלטפורמה פותחה על בסיס הידע שנצבר, לדברי החברה, בכ-1,500 מבדקים שביצעה בשנים האחרונות. המודל שנבחר משאיר את ההחלטות המשמעותיות בידי מומחי הסייבר
מערכת BUSINESS
Businessפורסם:
בינה המלאכותית נכנסת כמעט לכל שלב בעבודת הסייבר, וגם מבדקי החדירה אינם יוצאים מן הכלל. אלא שבתחום שבו המטרה היא לחשוב כמו תוקף, לזהות חולשות ולחבר בין נקודות שאינן תמיד ברורות מראש, עולה שאלה אחרת: כמה מתוך העבודה הזו באמת אפשר להעביר למכונה.
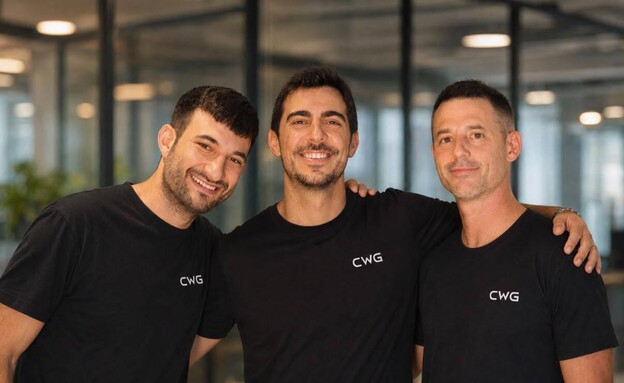
חברת CWG הישראלית, המתמחה בשירותי Offensive Security ובהדמיית מתקפות סייבר, השיקה את ZEUS, פלטפורמה המשלבת סוכני AI בעבודת הפנטסטרים. בניגוד למערכות שמנסות לבצע את התהליך באופן אוטונומי, במקרה הזה נשמרת מעורבות אנושית בנקודות ההחלטה המרכזיות.
לדברי החברה, הפלטפורמה פותחה על בסיס הידע שנצבר בכ-1,500 מבדקי חדירה שביצעה בחמש השנים האחרונות עבור מאות ארגונים, בהם בנקים, חברות ביטוח, בתי השקעות, חברות תעופה, תקשורת וטכנולוגיה. במסגרת הפיתוח נותחו ממצאים, שרשראות תקיפה ודפוסי העבודה של צוותי Offensive Security.
"בשנה האחרונה ראיתי עשרות חברות מנסות לפתור את אותה הבעיה. רובן התחילו מהטכנולוגיה. אנחנו התחלנו מהבעיה", אומר איתי יפה, CTO ב-CWG. לדבריו, נקודת המוצא בפיתוח הייתה לבחון מחדש אילו שלבים בעבודת הפנטסטר אפשר להעביר ל-AI, ואיפה נדרש עדיין ניסיון אנושי.
המערכת משתמשת בסוכני AI לביצוע פעולות שחוזרות על עצמן וגוזלות זמן, ובהן איסוף מודיעין, מיפוי משטח התקיפה, זיהוי חשיפות ואימות ראשוני של ממצאים. המטרה היא לבצע חלק גדול מעבודת ההכנה באופן אוטומטי, כך שהפנטסטר יוכל להתמקד בשלבים שדורשים ניתוח, הבנת הקשר וחשיבה יצירתית.
פרסומת
וזה גם הגבול שהחברה בחרה להציב לאוטומציה. במקרים של בחירת וקטור תקיפה, ניצול חולשה או הערכת המשמעות העסקית של ממצא, ההחלטה נשארת בידי איש המקצוע.
"בעולם ה-Offensive Security יש פיתוי גדול לחשוב שאם רק נוסיף עוד AI, נוכל להחליף את המומחה. אני לא מאמין בזה", אומר יפה. "אני מאמין שהטכנולוגיה הטובה ביותר היא זו שהופכת אנשים לטובים יותר - לא למיותרים".
ההבחנה הזו חשובה במיוחד במבדקי חדירה. כלים אוטומטיים יכולים לזהות חולשות מוכרות או לבצע סדרה של פעולות שהוגדרו מראש, אבל מבדק מלא דורש לעיתים להבין את הלוגיקה העסקית של הארגון, לזהות קשר בין כמה חולשות ולבחון תרחישים שאינם נמצאים במסלול עבודה קבוע.
על פי נתונים שמציגה CWG בהתבסס על המבדקים שביצעה, כ-44% מהממצאים שהוגדרו קריטיים התגלו רק לאחר שפנטסטר חרג ממסלול העבודה של הכלים האוטומטיים. עוד טוענת החברה כי כ-63% מהממצאים האלה היו קשורים לחולשות Business Logic או לשרשראות תקיפה מורכבות.
פרסומת
מכאן גם נגזר המודל שעליו מבוססת ZEUS, המכונה Human-in-the-Loop: ה-AI מבצע חלק מהעבודה, מספק מידע ומציע דרכי פעולה, אבל האדם נשאר בתהליך ומכריע בשלבים שבהם נדרשת החלטה מקצועית.
"כ-CTO, אחד הדברים שאני הכי נהנה מהם הוא לקחת בעיה מורכבת ולפשט אותה", אומר יפה. "אבל במקרה הזה, האתגר היה דווקא הפוך - להימנע מלפשט יותר מדי. כי בעולם שלנו אין קיצורי דרך. יש ניסיון, יש מתודולוגיה ויש אנשים מצוינים".
הכניסה של AI לעולם ה-Offensive Security אינה מבטלת את תפקידו של הפנטסטר, לפחות לא בשלב הזה. היא כן משנה את חלוקת העבודה: יותר מהמשימות החזרתיות יכולות לעבור לאוטומציה, בעוד שהמומחה נשאר אחראי לחלק שקשה יותר לקודד - להבין את ההקשר, לחבר בין ממצאים ולקבל את ההחלטה מה לעשות איתם.
מצאתם טעות לשון?